
كل فحص يحتاجه موقعك،
في منصة واحدة.
افحص موقعك وكودك والصفحات المفتوحة في Chrome. كل أداة تشرح ما وجدته وتكتب الإصلاح المناسب لتقنياتك.
ابدأ مجانًا. بدون بطاقة ائتمان.
الصق رابطًا
افحص أي موقع
لا شيء لتثبيته. أدخل رابطًا واحصل على نتائج مقيّمة مع الإصلاحات خلال دقيقة تقريبًا.
تدقيق الموقع
الأداء وتحسين محركات البحث (SEO) وإمكانية الوصول
- مؤشرات أداء الويب الأساسية وسرعة التحميل
- السيو داخل الصفحة ووسوم الميتا
- مشكلات إمكانية الوصول WCAG
محسّن السيو
جاهزية GEO وE-E-A-T وSearch Console
- الجاهزية لـ GEO والبحث بالذكاء الاصطناعي
- إشارات الثقة E-E-A-T
- بيانات Google Search Console
فحص الأمان
الترويسات والثغرات وHTTPS
- ترويسات الأمان وCSP
- HTTPS وTLS والمحتوى المختلط
- مؤشرات الثغرات والأسرار المكشوفة
تدقيق المتصفح
عرض حقيقي عبر المتصفح وأخطاء وحدة التحكم
- أخطاء وحدة التحكم وJavaScript
- مؤشرات أداء الويب في متصفح حقيقي
- فحص التوافق مع الجوال
فحوص إمكانية الوصول داخل Chrome
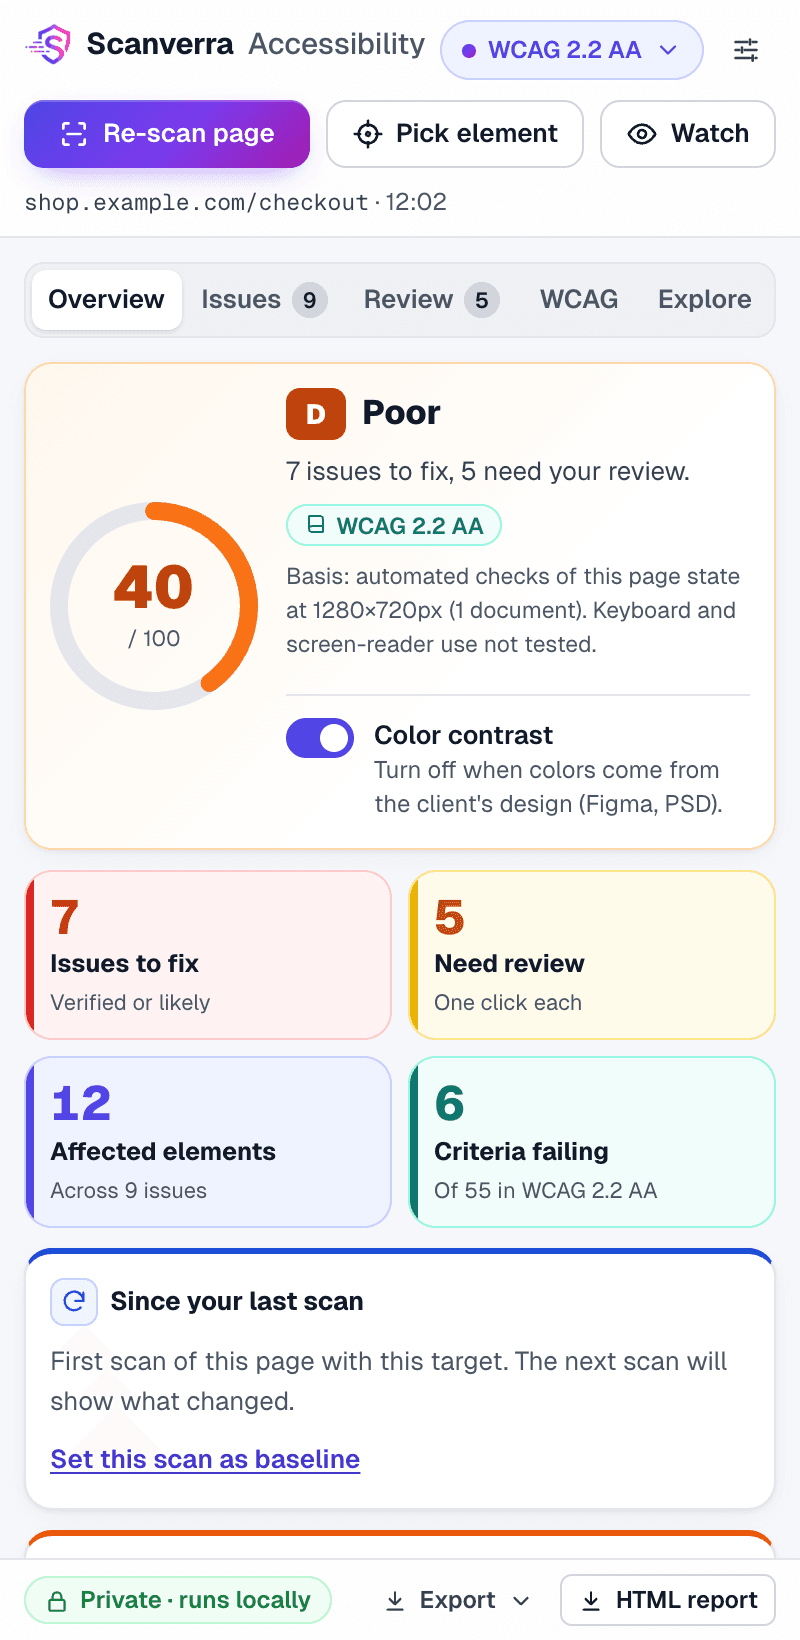
افحص أي صفحة مفتوحة من لوحة تظهر على الصفحة نفسها. تُجمّع المشكلات حسب المكوّن، ولكل منها الدليل عليها وكود إصلاح جاهز للصق.
- فحوص WCAG 2.2 على أي صفحة مفتوحة
- كود إصلاح لـ HTML وReact وVue وAngular وSvelte
- يعمل في متصفحك ولا يرفع إلا التقارير التي تحفظها
اربط كودك
افحص كودك
اربط مستودع GitHub أو Bitbucket، أو شغّل الفحوص نفسها من الطرفية وخط CI والمحرر.
فاحص المستودعات
الأسرار وثغرات CVE ومخاطر وكلاء الذكاء الاصطناعي
- الأسرار المكتوبة في الكود ومشكلات SAST
- ثغرات CVE في الاعتماديات والحزم القديمة
- إصلاحات بالذكاء الاصطناعي وطلبات دمج بنقرة
CLI
افحص الكود محليًا، على أي خدمة git
- يعمل على جهازك ومع أي استضافة git
- يُفشل بناء CI عند وجود مشكلات حقيقية
- تُرفع النتائج فقط
إضافة VS Code
النتائج داخل المحرر أثناء الكتابة
- النتائج على السطر نفسه
- الأسرار وثغرات CVE ومشكلات IaC
- اكتشف المشكلات قبل الـ commit
لست متأكدًا من أين تبدأ؟
ما الأداة التي أحتاجها؟
ابدأ من المشكلة التي تريد حلها.
- تسريع الصفحات البطيئة واجتياز مؤشرات أداء الويبتدقيق الموقع
- الظهور في Google والاقتباس في إجابات الذكاء الاصطناعيمحسّن السيو
- تقوية ترويسات الأمان وHTTPSفحص الأمان
- اكتشاف أخطاء JavaScript التي يواجهها الزوار فعلًاتدقيق المتصفح
- العثور على مشكلات إمكانية الوصول وإصلاحها في أي صفحةإضافة إمكانية الوصول
- العثور على الأسرار المسرّبة والاعتماديات الضعيفةفاحص المستودعات
- فحص الكود من الطرفية أو خط CICLI
- رؤية مشكلات الأمان أثناء كتابة الكودإضافة VS Code
ما الذي تفحصه كل أداة
Scanverra منصة تدقيق مدعومة بالذكاء الاصطناعي للمواقع والكود الذي يقف خلفها. تغطي أربع فاحصات للمواقع الأداء والسيو، والأمان، والسلوك في متصفح حقيقي، والجاهزية لـ GEO والبحث بالذكاء الاصطناعي. ويفحص فاحص المستودعات وواجهة سطر الأوامر وإضافة VS Code كودك بحثًا عن الأسرار والاعتماديات الضعيفة وأخطاء الإعداد، بينما تعثر إضافة Chrome على مشكلات إمكانية الوصول في أي صفحة مفتوحة. تتشارك كل الأدوات لوحة التحكم نفسها والإصلاحات نفسها المكتوبة بالذكاء الاصطناعي، من صفحة هبوط واحدة إلى الفحوص التلقائية في CI/CD.
تدقيق الموقع
يفحص فحص الموقع في Scanverra مؤشرات Core Web Vitals (LCP وCLS وTTFB)، وإشارات تحسين محركات البحث داخل الصفحة مثل الوصف التعريفي والروابط الأساسية (canonical)، ومشكلات إمكانية الوصول وفق WCAG في مرور واحد: فحص كامل للأداء وتحسين محركات البحث وإمكانية الوصول دون التنقل بين ثلاث أدوات منفصلة.
محسّن السيو
يتجاوز محسّن السيو مجرد تقييم بسيط للصفحة: فهو يفحص جاهزية GEO/البحث بالذكاء الاصطناعي (كتل الإجابة المباشرة، فرص مخطط الأسئلة الشائعة)، وإشارات ثقة E-E-A-T (هوية الكاتب، حداثة المحتوى، اتساق الكيان)، وتغطية الصور وhreflang، ويمكنه عرض جافاسكريبت اختياريًا لمحتوى تطبيقات الصفحة الواحدة. اربط Google Search Console لرؤية استعلامات البحث الحقيقية والنقرات وحالة الفهرسة وقابلية الاستخدام على الجوال للرابط الدقيق الذي فحصته.
فحص الأمان
يفحص الفحص الأمني رؤوس استجابة HTTP، وإعدادات TLS/HTTPS، والمحتوى المختلط، وأنماط الثغرات الشائعة مثل غياب رموز CSRF أو تسرّب الأسرار. استخدمه كماسح أمني خفيف قبل الإطلاق أو كفحص ثغرات متكرر في بيئة الإنتاج.
تدقيق المتصفح
يحمّل تدقيق المتصفح موقعك في متصفح حقيقي لرصد أخطاء وحدة التحكم وأعطال JavaScript ومشكلات التخطيط التي تفوتها برامج الزحف الثابتة: دون الحاجة إلى كتابة سكربتات اختبار أو صيانتها.
فاحص المستودعات
يتصل فاحص المستودعات بـ GitHub أو Bitbucket ويجري فحصًا لجودة الكود وسلامة الاعتماديات عبر المستودع بأكمله، مع الإبلاغ عن الاعتماديات القديمة والأسرار المكتوبة مباشرةً في الكود ومشكلات الكود الشائعة قبل نشرها.
إضافة إمكانية الوصول
تشغّل إضافة إمكانية الوصول فحوص WCAG 2.2 على الصفحة المفتوحة في Chrome أو Brave. تُجمّع المشكلات المتكررة حسب المكوّن مع كود إصلاح للمشكلات الشائعة لـ HTML وReact وVue وAngular وSvelte، وما لا تستطيع الأتمتة تأكيده يُحال إلى المراجعة بدل الإبلاغ عنه كإخفاق، وتعمل الفحوص داخل متصفحك فيبقى محتوى الصفحة على جهازك ما لم تحفظ تقريرًا.
أدلة ومقارنات
قوائم تحقق، وإصلاحات خطوة بخطوة، ومقارنات منصفة مع أدوات أخرى.
الأسئلة الشائعة
تفحص Scanverra بأدواتها الست أداء الموقع (مؤشرات أداء الويب الأساسية وزمن التحميل)، وأساسيات السيو (وسوم الميتا وعناوين URL الأساسية والبيانات المهيكلة)، والجاهزية لـ GEO والبحث بالذكاء الاصطناعي وإشارات E-E-A-T، وإمكانية الوصول (مشكلات WCAG على أي رابط أو داخل Chrome عبر إضافة إمكانية الوصول)، والأمان (الترويسات وHTTPS والثغرات)، والعرض في متصفح حقيقي وكود المستودع، كل ذلك من منصة واحدة واشتراك واحد.
لا. تعمل كل أداة من متصفحك: الصق رابطًا لفحص الموقع أو الفحص الأمني أو تدقيق المتصفح أو محسّن السيو، أو اربط مستودع GitHub/Bitbucket لفاحص المستودعات. لا شيء يُثبَّت محليًا.
نعم. تمتلك كل أداة واجهة REST API (راجع وثائق واجهة برمجة التطبيقات) بحيث يمكنك تشغيل فحص الموقع أو الفحص الأمني أو تدقيق المتصفح أو فحص السيو أو فحص المستودع مباشرةً من GitHub Actions أو GitLab CI أو أي خط أنابيب آخر، وربط نجاح البناء بنتائج الفحص.
نعم. يمكنك تشغيل الفحوصات مجانًا دون الحاجة إلى بطاقة ائتمان؛ تضيف الخطط المدفوعة فحوصات غير محدودة، ومقاعد للفريق، ومراقبة مجدولة: راجع صفحة الأسعار للتفاصيل الكاملة.
يركّز فحص الموقع على الأداء وتحسين محركات البحث وإمكانية الوصول؛ بينما يركّز الفحص الأمني تحديدًا على الرؤوس وإعدادات HTTPS/TLS وأنماط الثغرات. تشغّل فرق كثيرة كلا الفحصين معًا للحصول على مراجعة كاملة قبل الإطلاق.
تقييم السيو في فحص الموقع هو فحص سريع داخل الصفحة (العنوان، الوصف التعريفي، العناوين الفرعية) إلى جانب الأداء وإمكانية الوصول. أما محسّن السيو فهو أداة مخصصة أعمق بكثير: جاهزية GEO/البحث بالذكاء الاصطناعي، إشارات ثقة E-E-A-T، تحليل الكلمات المفتاحية والمنافسين، عرض جافاسكريبت اختياري لتطبيقات الصفحة الواحدة، واتصال مباشر بـ Google Search Console للحصول على بيانات ترتيب حقيقية للرابط الدقيق الذي فحصته.
يتصل فاحص المستودعات بمستودعات GitHub وBitbucket عبر OAuth، ويمكنه أيضًا العمل تلقائيًا من خلال واجهة برمجة التطبيقات باستخدام رمز وصول محفوظ: دون الحاجة إلى إعادة تفويض يدوي للفحوصات المتكررة.
مقالات ذات صلة
How to Fix Largest Contentful Paint (LCP)
Why your LCP is slow, how to find the element that's causing it, and the preload, image, and CDN fixes that actually move the number.
How to Fix Mixed Content Warnings
Why an HTTPS page loading even one resource over plain HTTP triggers browser warnings and breaks the padlock, and how to find and fix every instance.
How to Fix Outdated & Vulnerable Dependencies
Why a dependency with a known CVE sitting in package.json is one of the most common ways production apps get breached, and a practical process for triaging and updating safely.
Scanverra vs. Google PageSpeed Insights
Google's free Lighthouse-based performance report, with real-user CrUX field data alongside the lab score - no account, no pricing tiers.
Scanverra vs. Snyk
A developer-security platform scanning open-source dependencies, source code, containers, and IaC, priced per contributing developer with a capped free tier.
Scanverra vs. SonarQube (SonarSource)
A static code analysis platform for bugs, vulnerabilities, code smells, and technical debt across 30+ languages, free up to 50k lines of code.
هل أنت مستعد لتشغيل أول فحص لك؟
الصق رابطًا واحصل على نتائج حقيقية في أقل من دقيقة: بدون الحاجة إلى بطاقة ائتمان.
تشغيل الفحص المجاني