Skip to content
SEO Optimizer is live, Audit on page SEO and AI-search readiness. Try it free
Scanverra للمؤسسات

كل موقع ومستودع تملكه، في عرض واحد يثق به فريق الأمان لديك

تضيف خطة المؤسسات إلى أدوات Scanverra الست محفظةً، وحزمة امتثال، ومعالجة بمواعيد نهائية، وضوابط تسجيل الدخول والوصول والتدقيق التي يطلبها قسم المشتريات.

  • تسجيل دخول موحد عبر SAML وSCIM
  • سجل تدقيق لمدة 12 شهرًا
  • OWASP وPCI DSS وWCAG وSOC 2 وGDPR
  • Slack وTeams وWebhooks
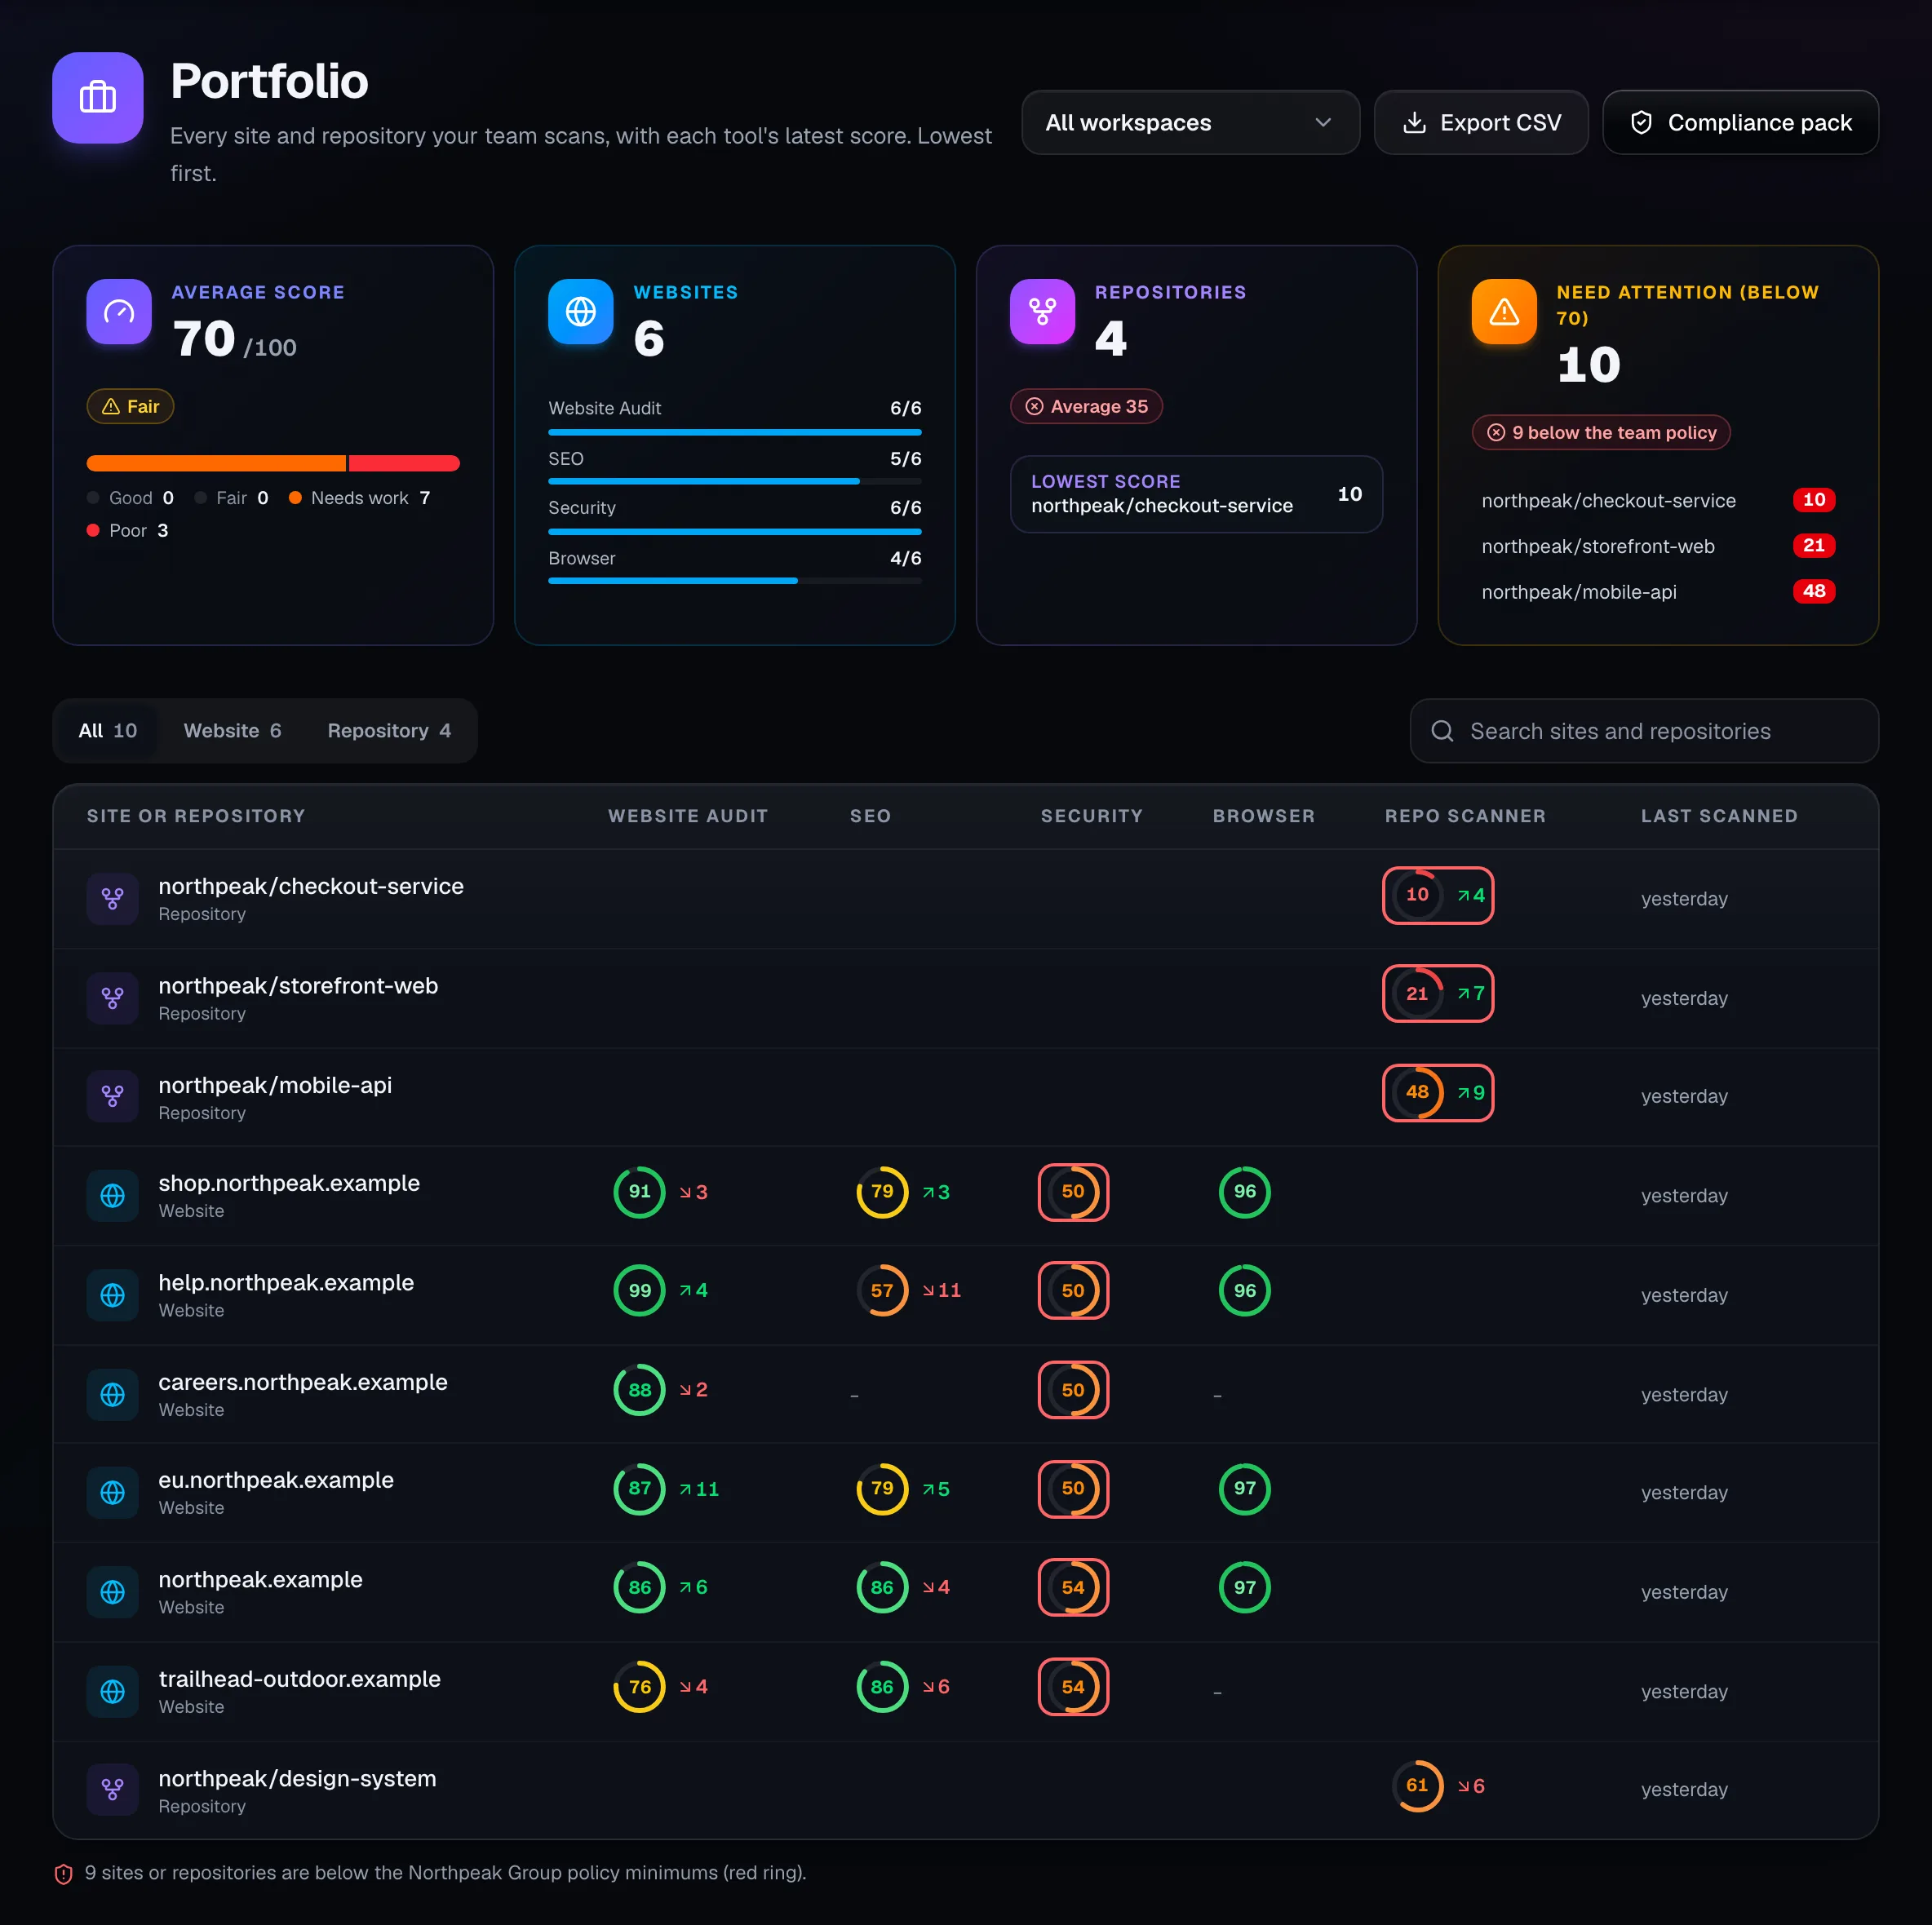
المحفظة: متوسط الدرجة والمواقع والمستودعات والأهداف التي تحتاج إلى اهتمام، ثم كل موقع ومستودع بدرجته في كل أداة.

تعرض الشاشات في هذه الصفحة شركة تجريبية ببيانات مختلقة.

أدوات في محفظة واحدة
6
أطر امتثال مربوطة
7
من سجل التدقيق
12 شهرًا
صفحة لكل زحف للموقع بالكامل
100

01 · رؤية كل شيء

كل مواقعك ومستودعاتك دفعة واحدة

عرض واحد لكل ما تديره فرقك، وملخص أسبوعي لمن يحتاج إلى الخلاصة فقط.

فريق ومؤسسات

محفظة واحدة لكل موقع ومستودع

كل هدف يفحصه فريقك، مع أحدث درجة من كل أداة والتغير منذ الفحص السابق، بدءًا بالأضعف. صفِّها حسب مساحة العمل، أو صدّرها، أو افتح التقرير وراء أي رقم.

  • درجات تدقيق الموقع وSEO والأمان وتدقيق المتصفح وماسح المستودعات جنبًا إلى جنب
  • حلقة حمراء حول كل ما يقل عن سياسة فريقك
  • الكود والموقع المباشر: تبعيات معرّضة للخطر منشورة فعلًا
  • الذكاء الاصطناعي في كودك: المزوّدون والنماذج وخوادم MCP في كل المستودعات
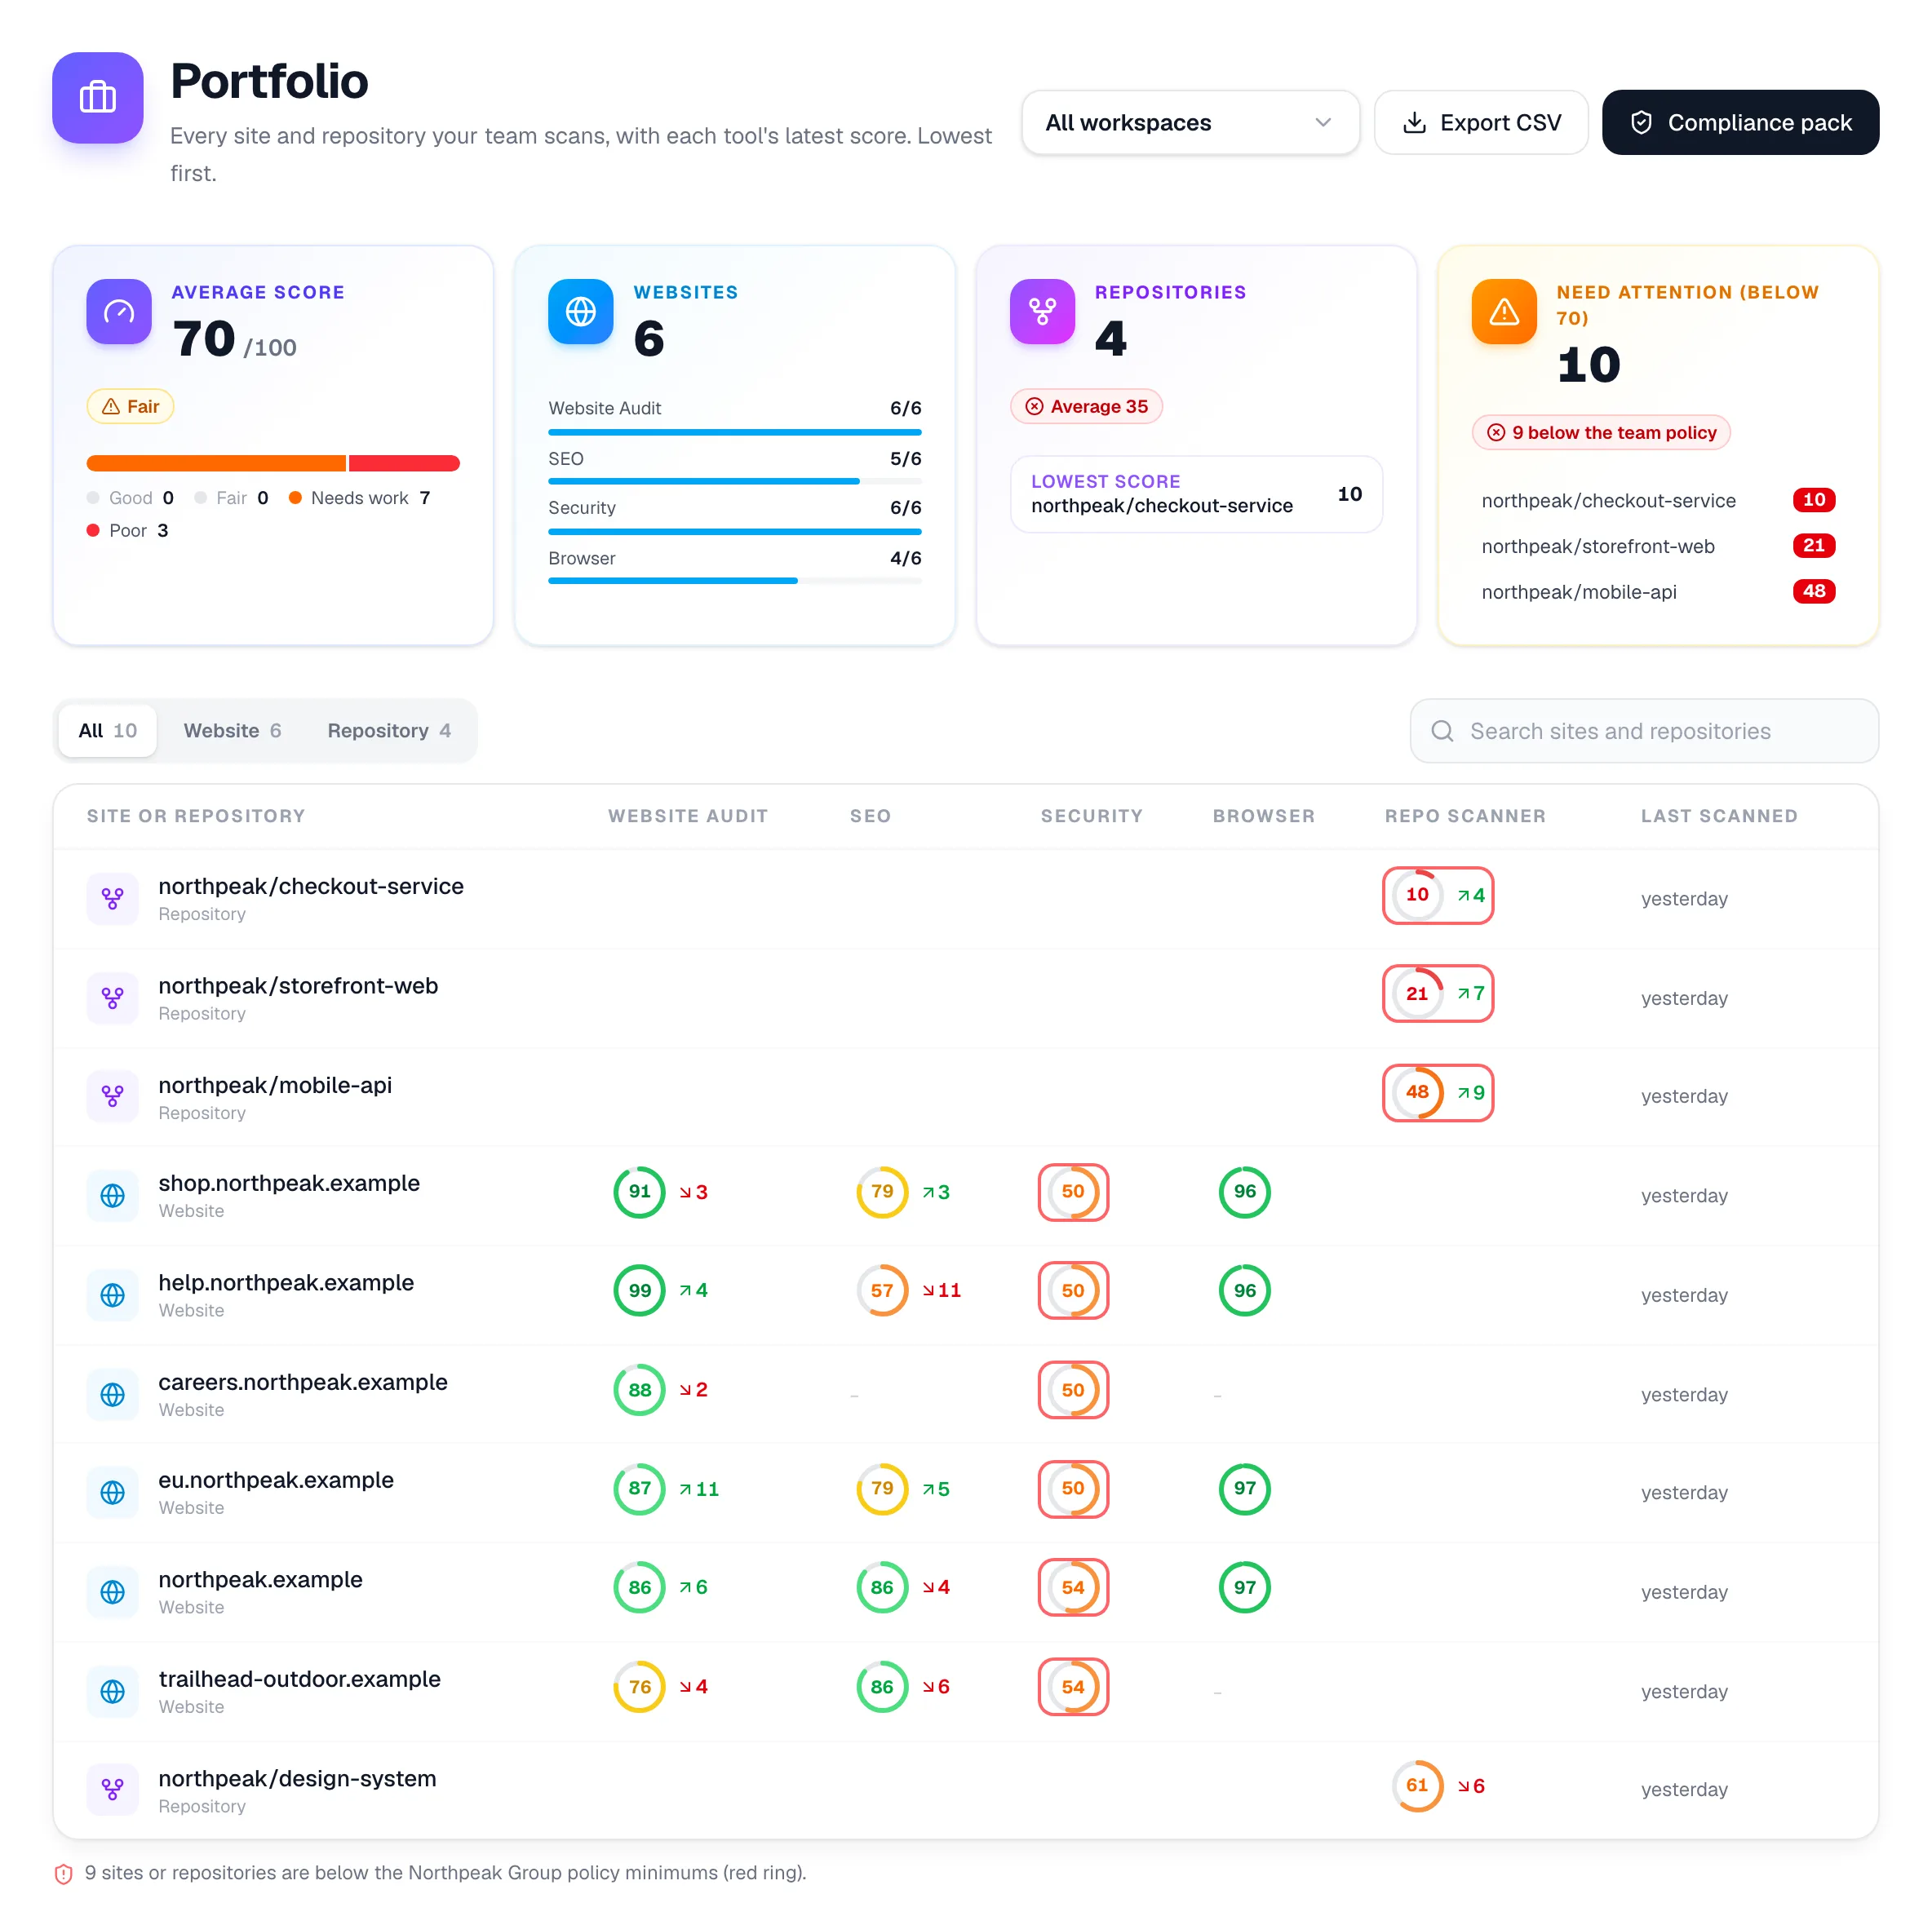
المحفظة: متوسط الدرجة والمواقع والمستودعات والأهداف التي تحتاج إلى اهتمام، ثم كل موقع ومستودع بدرجته في كل أداة.
مؤسسات

ملخص أسبوعي للإدارة

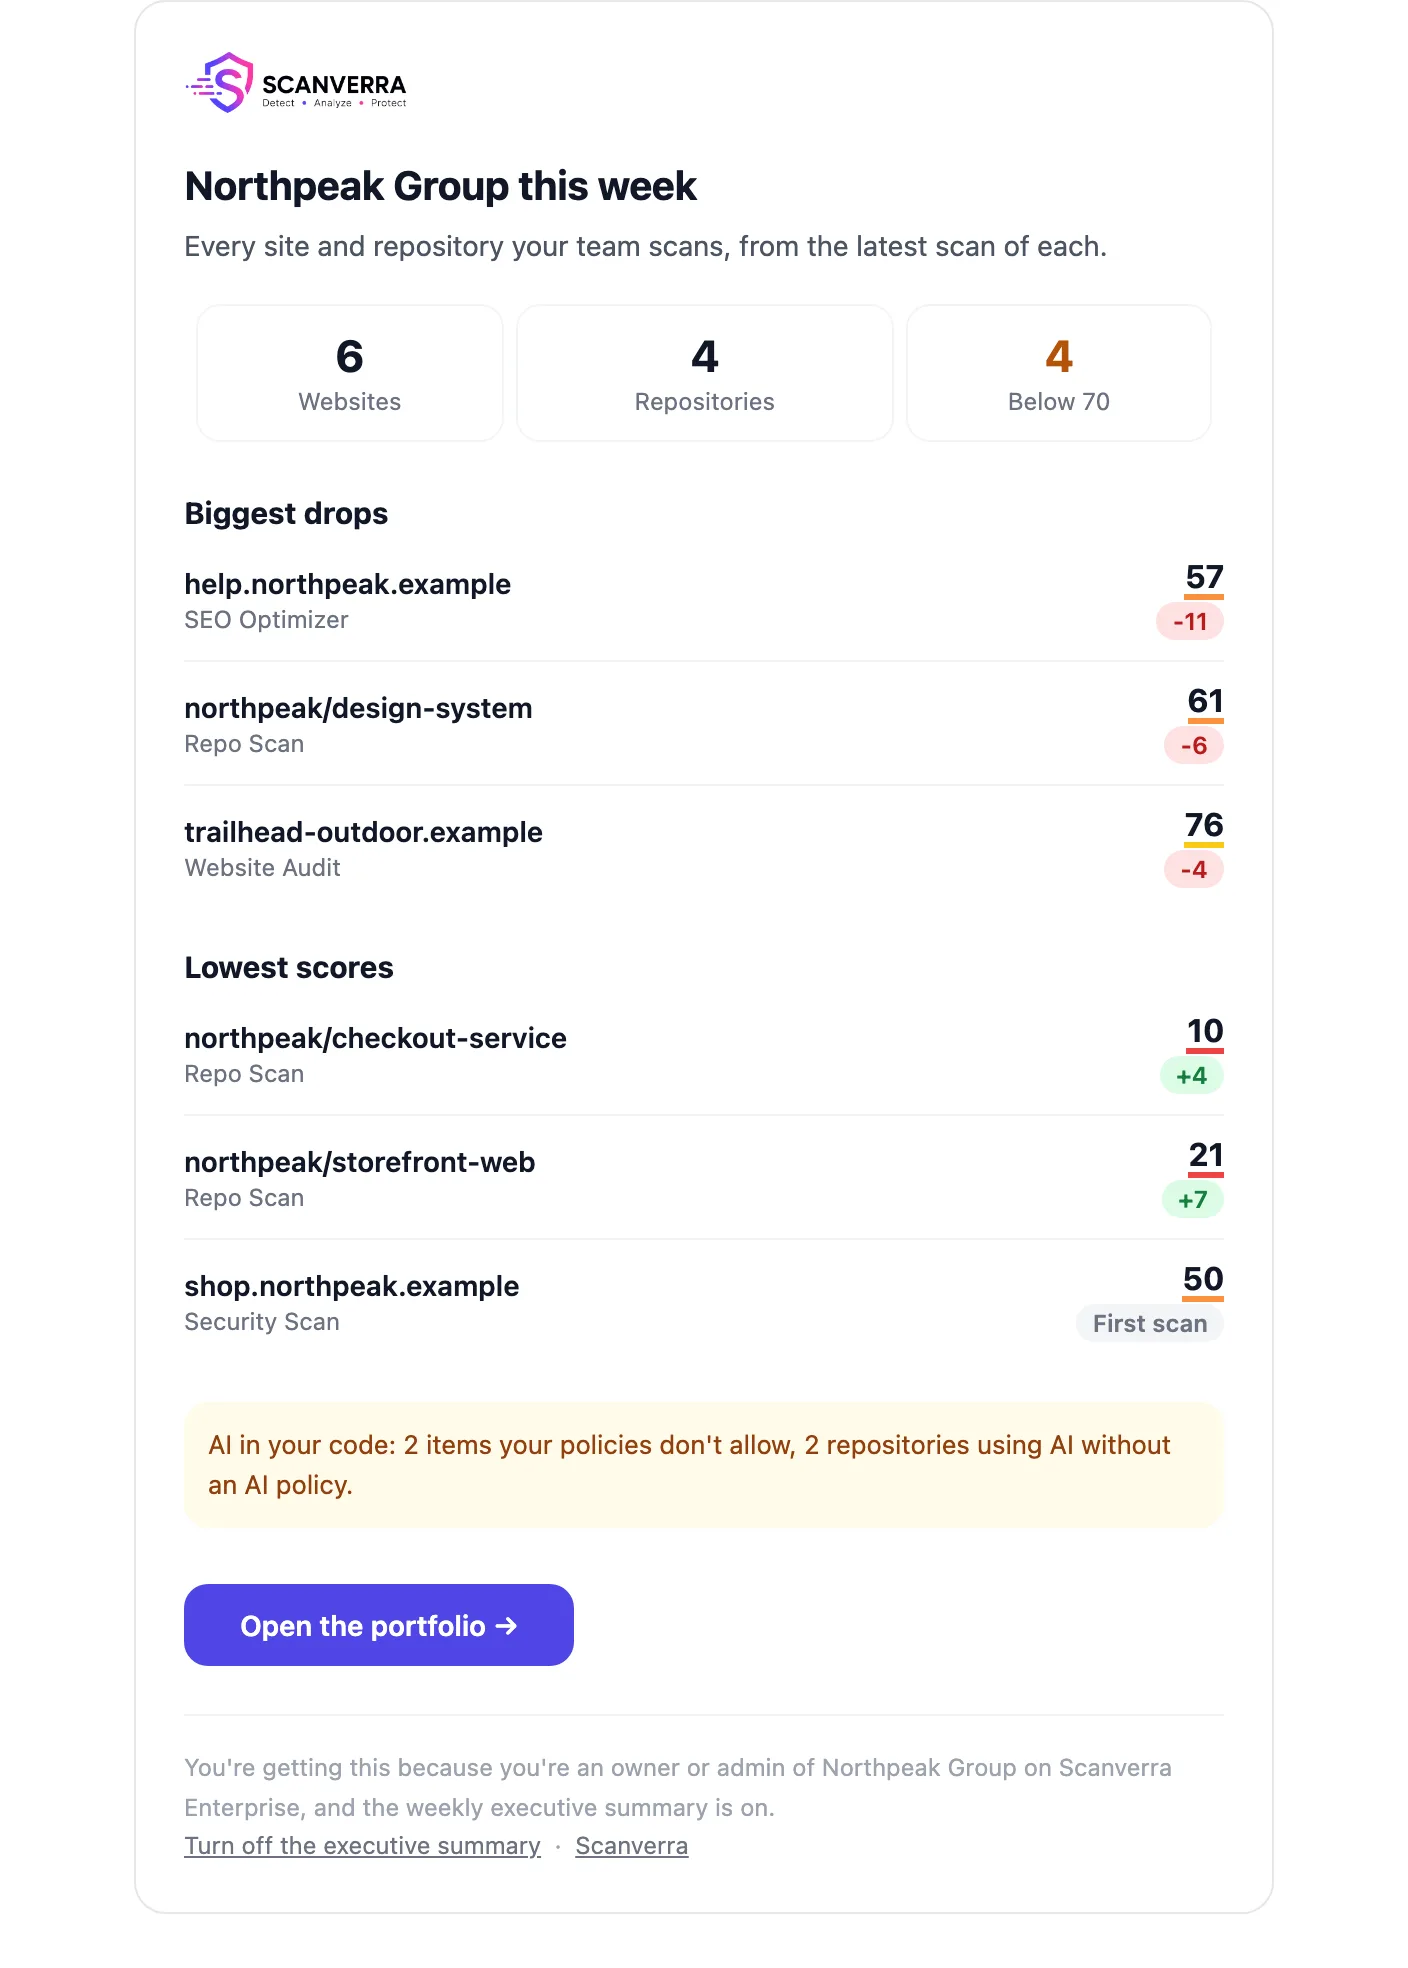
كل يوم اثنين، يتلقى المالكون والمسؤولون رسالة واحدة بأدنى الدرجات وأكبر التراجعات والمستودعات التي تستخدم الذكاء الاصطناعي بلا سياسة. ويمكن لكل شخص إلغاء اشتراكه بنفسه.

  • أدنى الدرجات وأكبر التراجعات في المحفظة كلها
  • ثغرات سياسة الذكاء الاصطناعي من أحدث فحوصات المستودعات
  • رابط واحد يعود إلى المحفظة للتفاصيل
رسالة الملخص التنفيذي الأسبوعية: المواقع والمستودعات والأهداف دون 70 وأكبر التراجعات وأدنى الدرجات.

02 · إثبات الامتثال

أدلة يستطيع المدقق العمل بها

نتائج لكل إطار من عمليات الفحص الفعلية، ومراقبة صفحات الدفع التي يطلبها PCI DSS 4.0.

مؤسسات

حزمة امتثال مبنية من فحوصاتك الفعلية

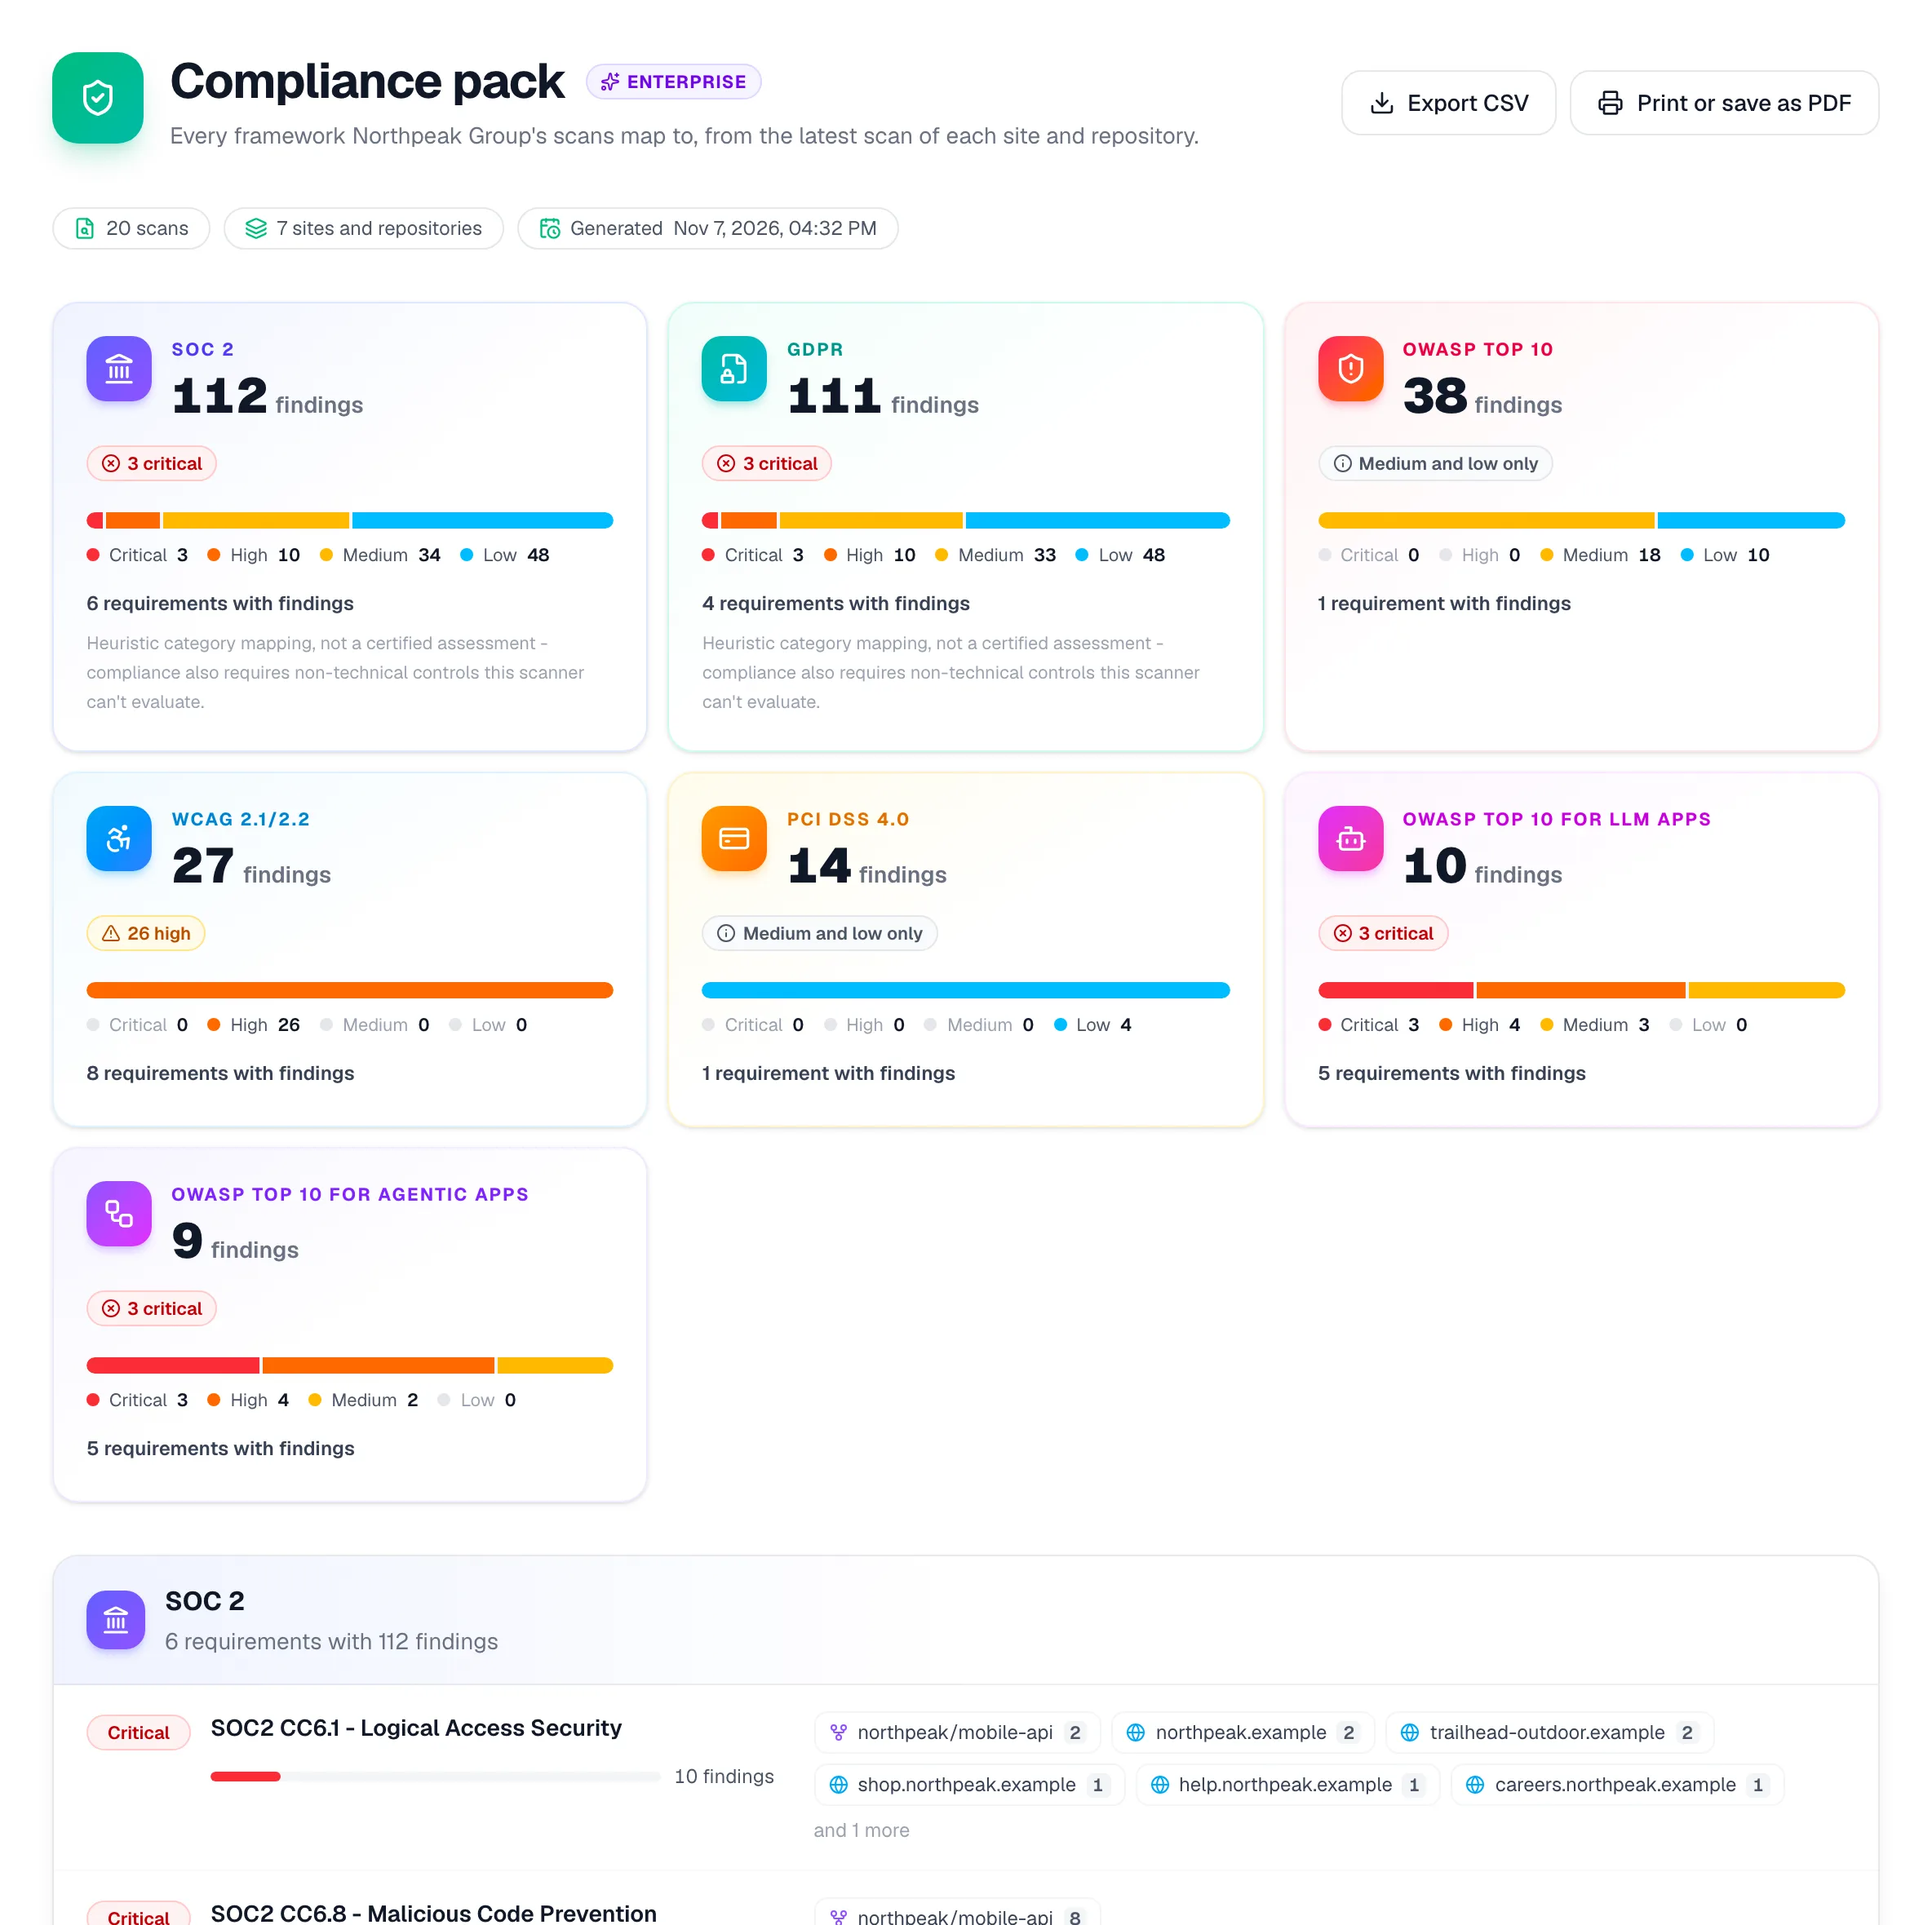
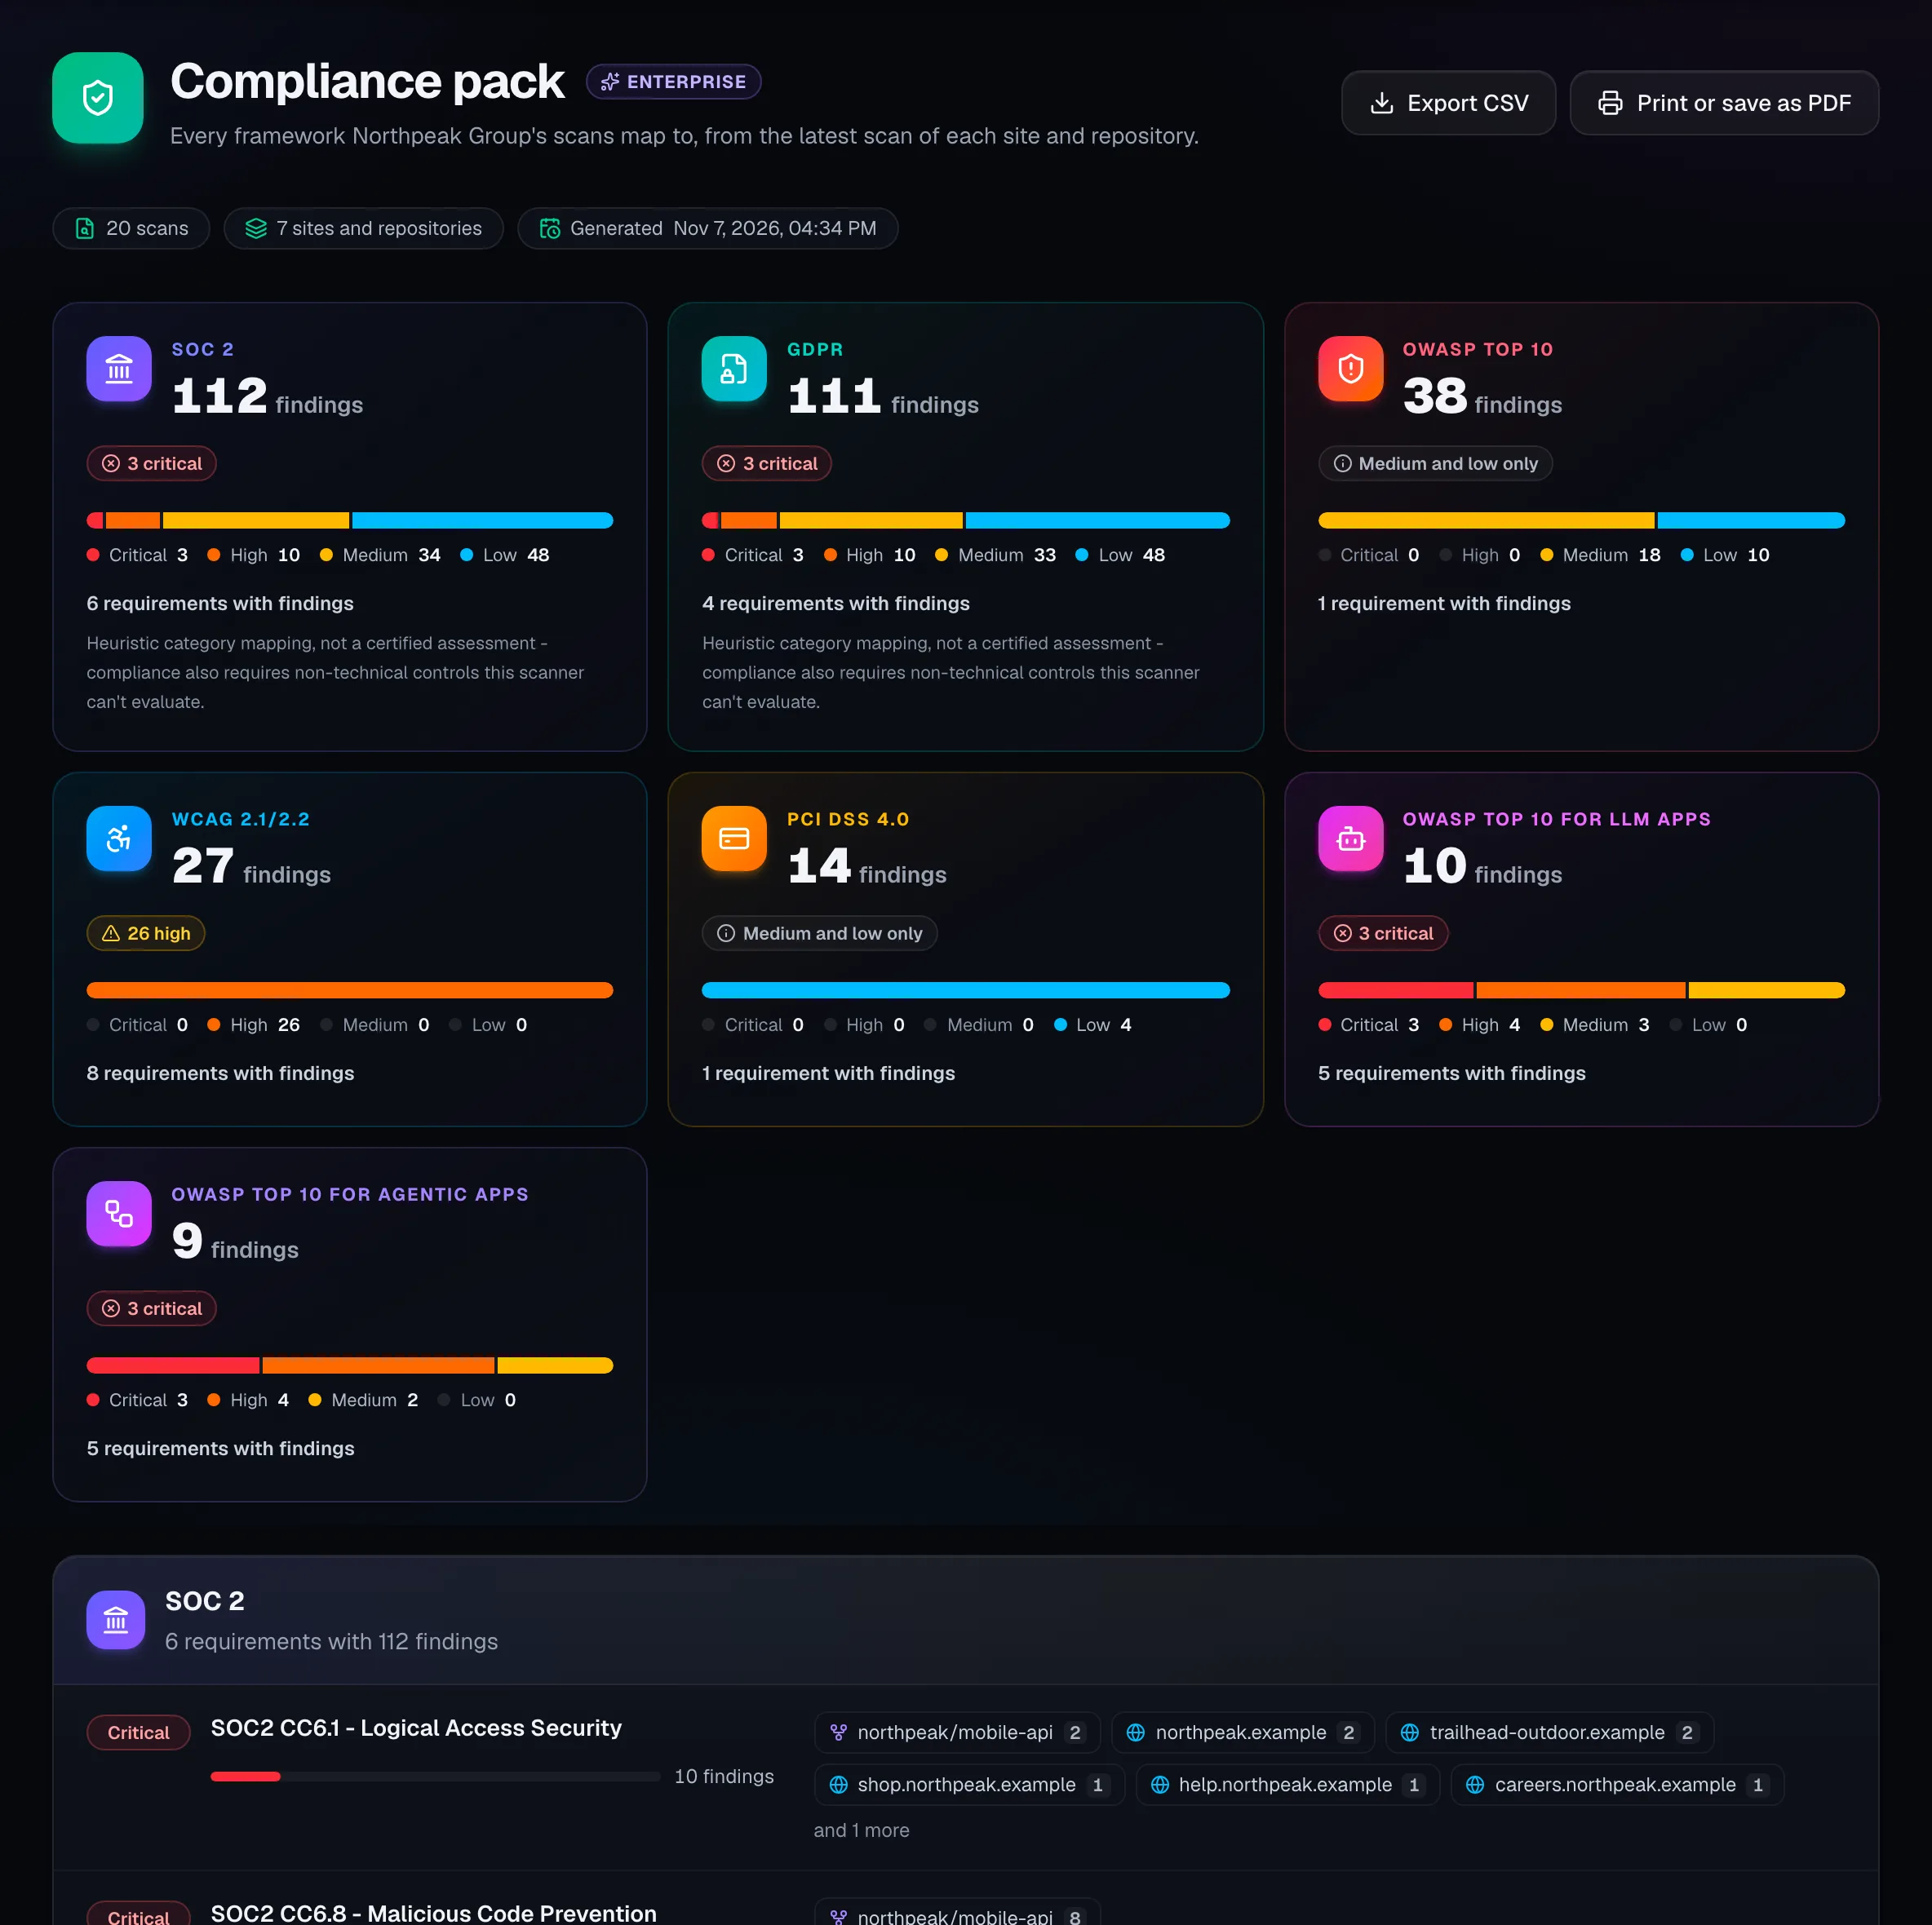
OWASP Top 10 وPCI DSS 4.0 وWCAG 2.1 و2.2 وSOC 2 وGDPR وقوائم OWASP لتطبيقات النماذج اللغوية والوكلاء، متطلبًا تلو الآخر، مع المواقع والمستودعات المتأثرة. إنها أدلة للعمل بها، وليست شهادة.

  • كل متطلب مع ملاحظاته وخطورتها والأهداف المتأثرة
  • صدّرها بصيغة CSV أو احفظها PDF لملف التدقيق
  • تنزيل SBOM بصيغتي CycloneDX 1.5 وSPDX 2.3
  • صفِّها حسب مساحة العمل لتعطي كل وحدة أعمال حزمتها الخاصة
حزمة الامتثال: الملاحظات لكل إطار مع أشرطة الخطورة، ثم كل متطلب مع المواقع والمستودعات التي يمسها.
مؤسسات

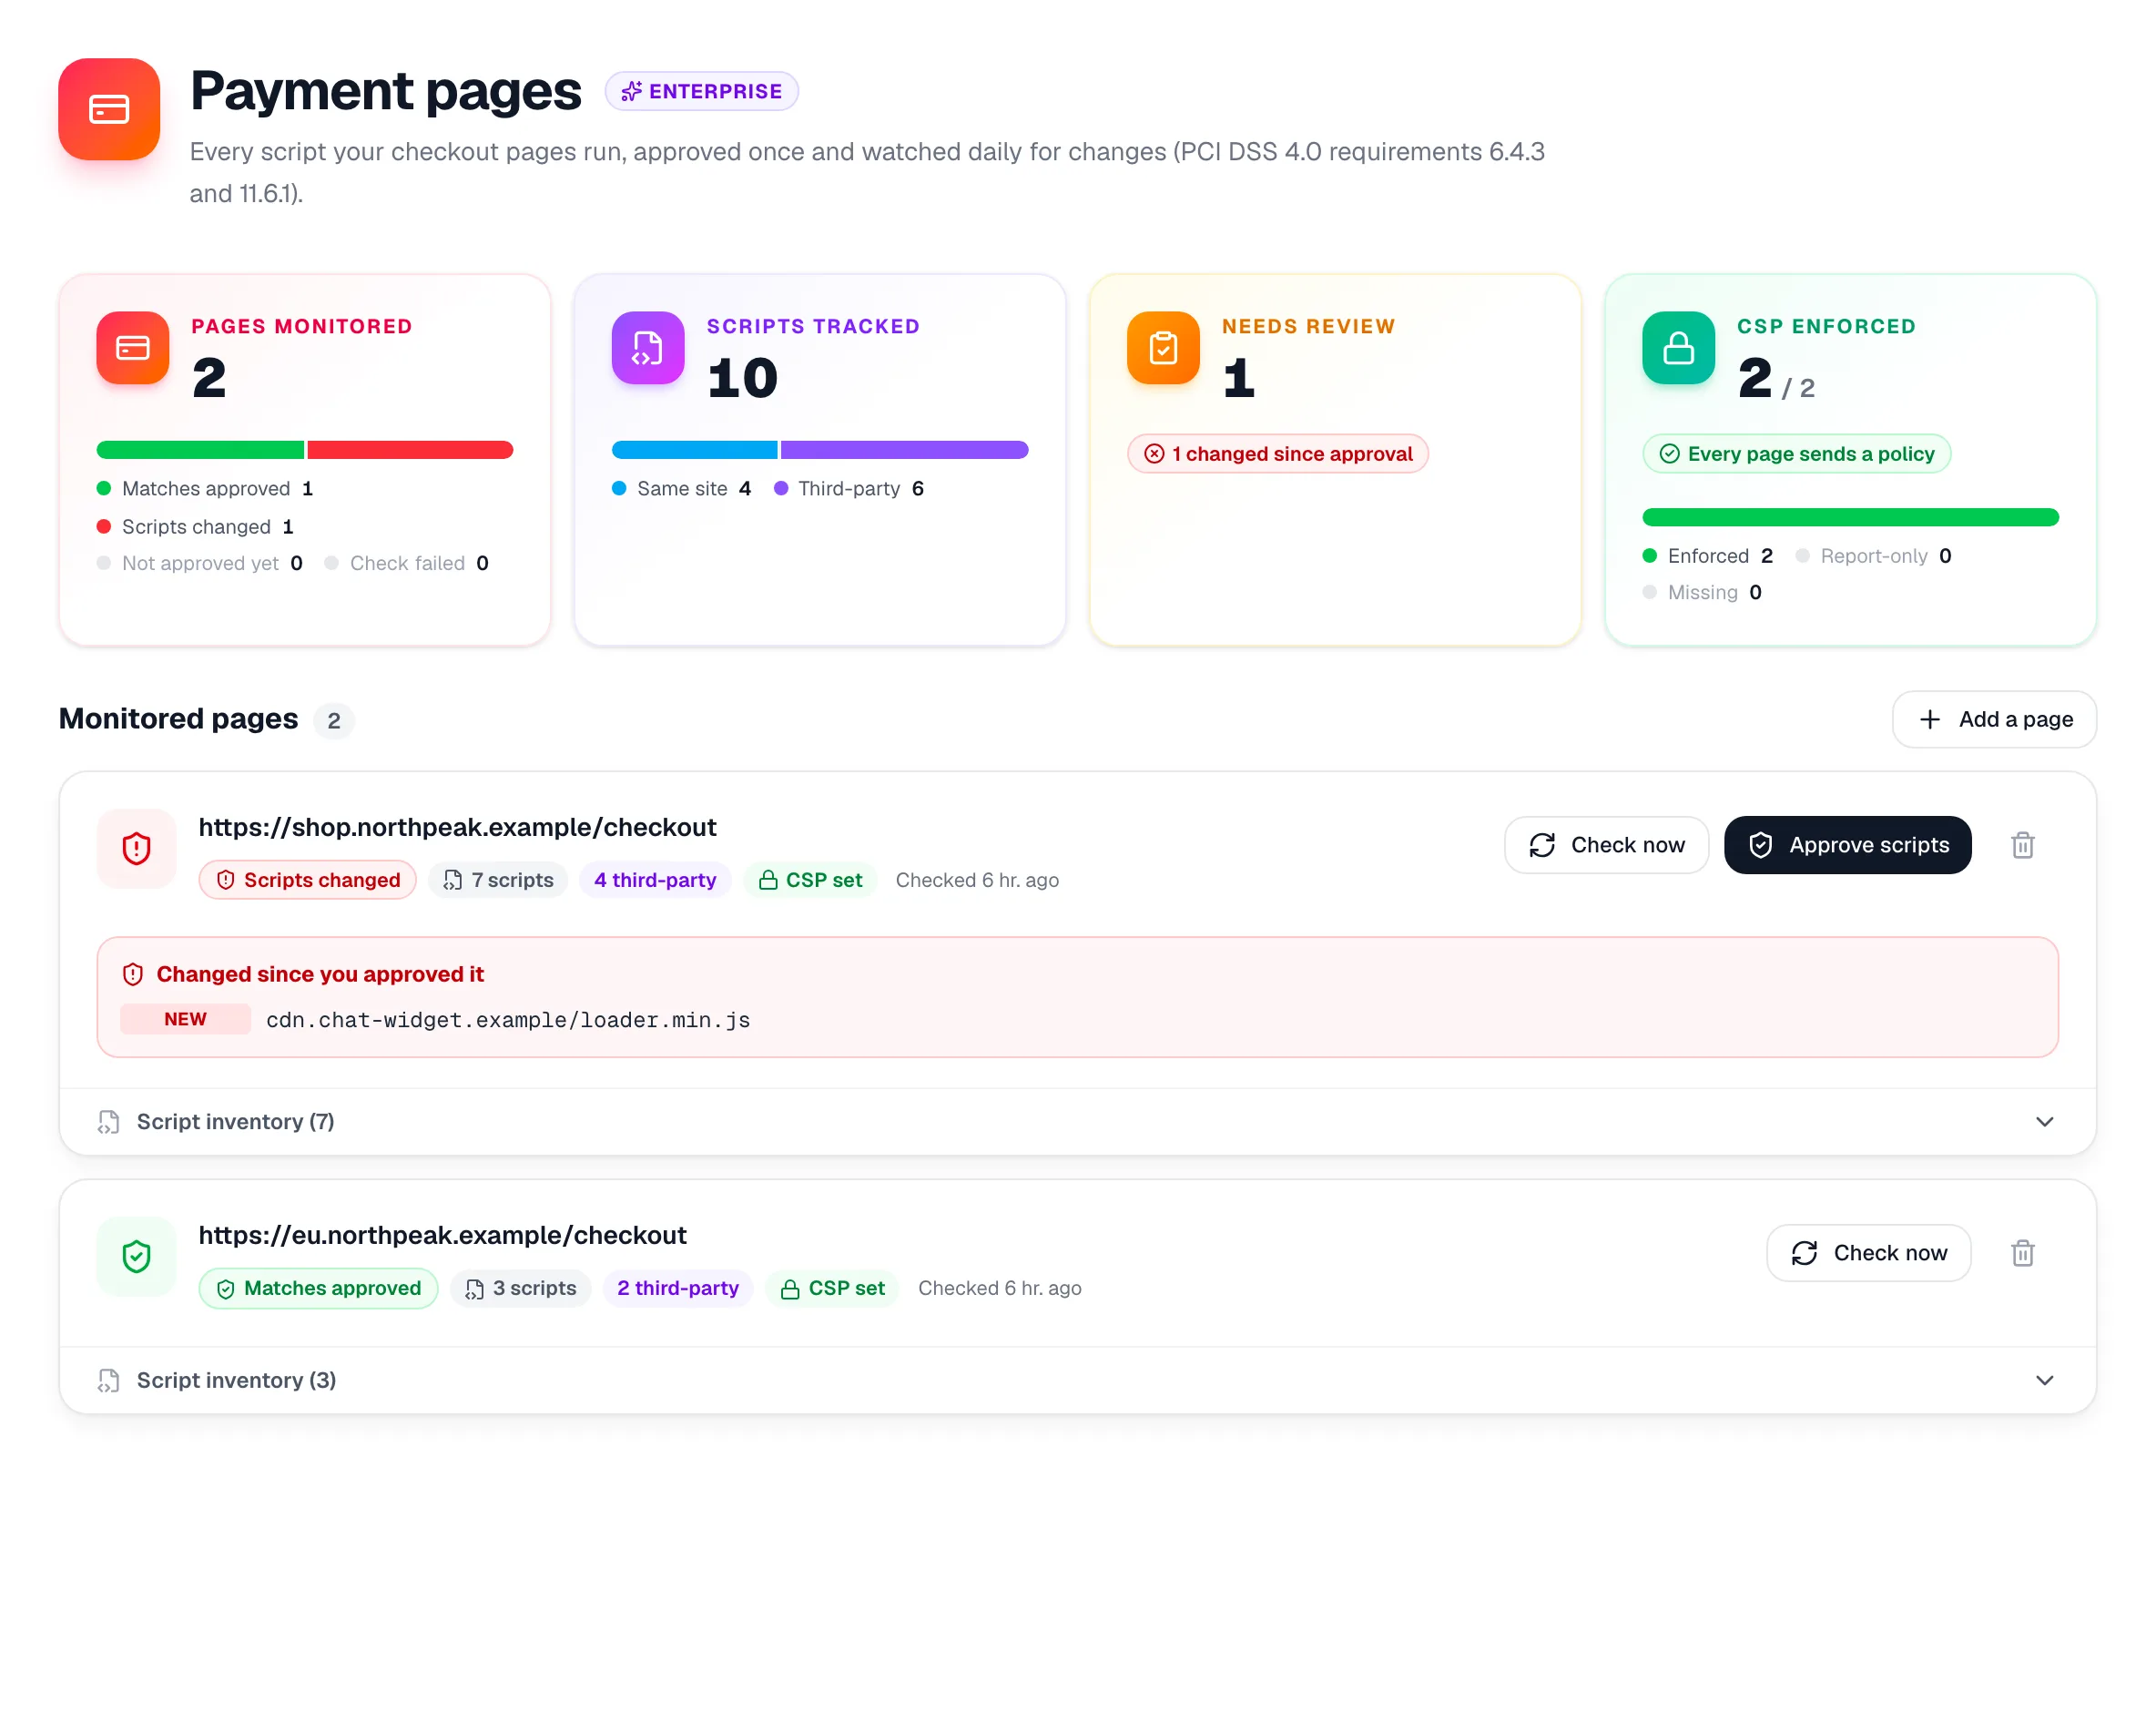
مراقبة نصوص صفحات الدفع وفق PCI DSS 4.0

يُسجَّل كل نص برمجي تشغّله صفحات الدفع في متصفح حقيقي، مع بصمة SHA-256 وسياسة أمان المحتوى لديك. وافق على القائمة مرة واحدة، وأي نص جديد أو متغيّر يُنبَّه إليه في اليوم التالي.

  • مصمم للمتطلبين 6.4.3 و11.6.1
  • نصوص الطرف الثالث والنصوص المضمنة، لكل منها بصمته
  • صفحات دفع خلف تسجيل الدخول، باستخدام بيانات دخول محفوظة
  • تنبيهات عبر البريد أو Slack أو Microsoft Teams أو Webhook
صفحات الدفع: صفحتا دفع مراقبتان، إحداهما عليها تنبيه لظهور نص جديد من طرف ثالث منذ الموافقة عليها.

03 · إصلاح أسرع

من الملاحظة إلى الإصلاح، مع مسؤول عنها

لكل ملاحظة شخص وموعد نهائي، وسياسة واحدة تحدد ما يكفي للإطلاق.

فريق ومؤسسات

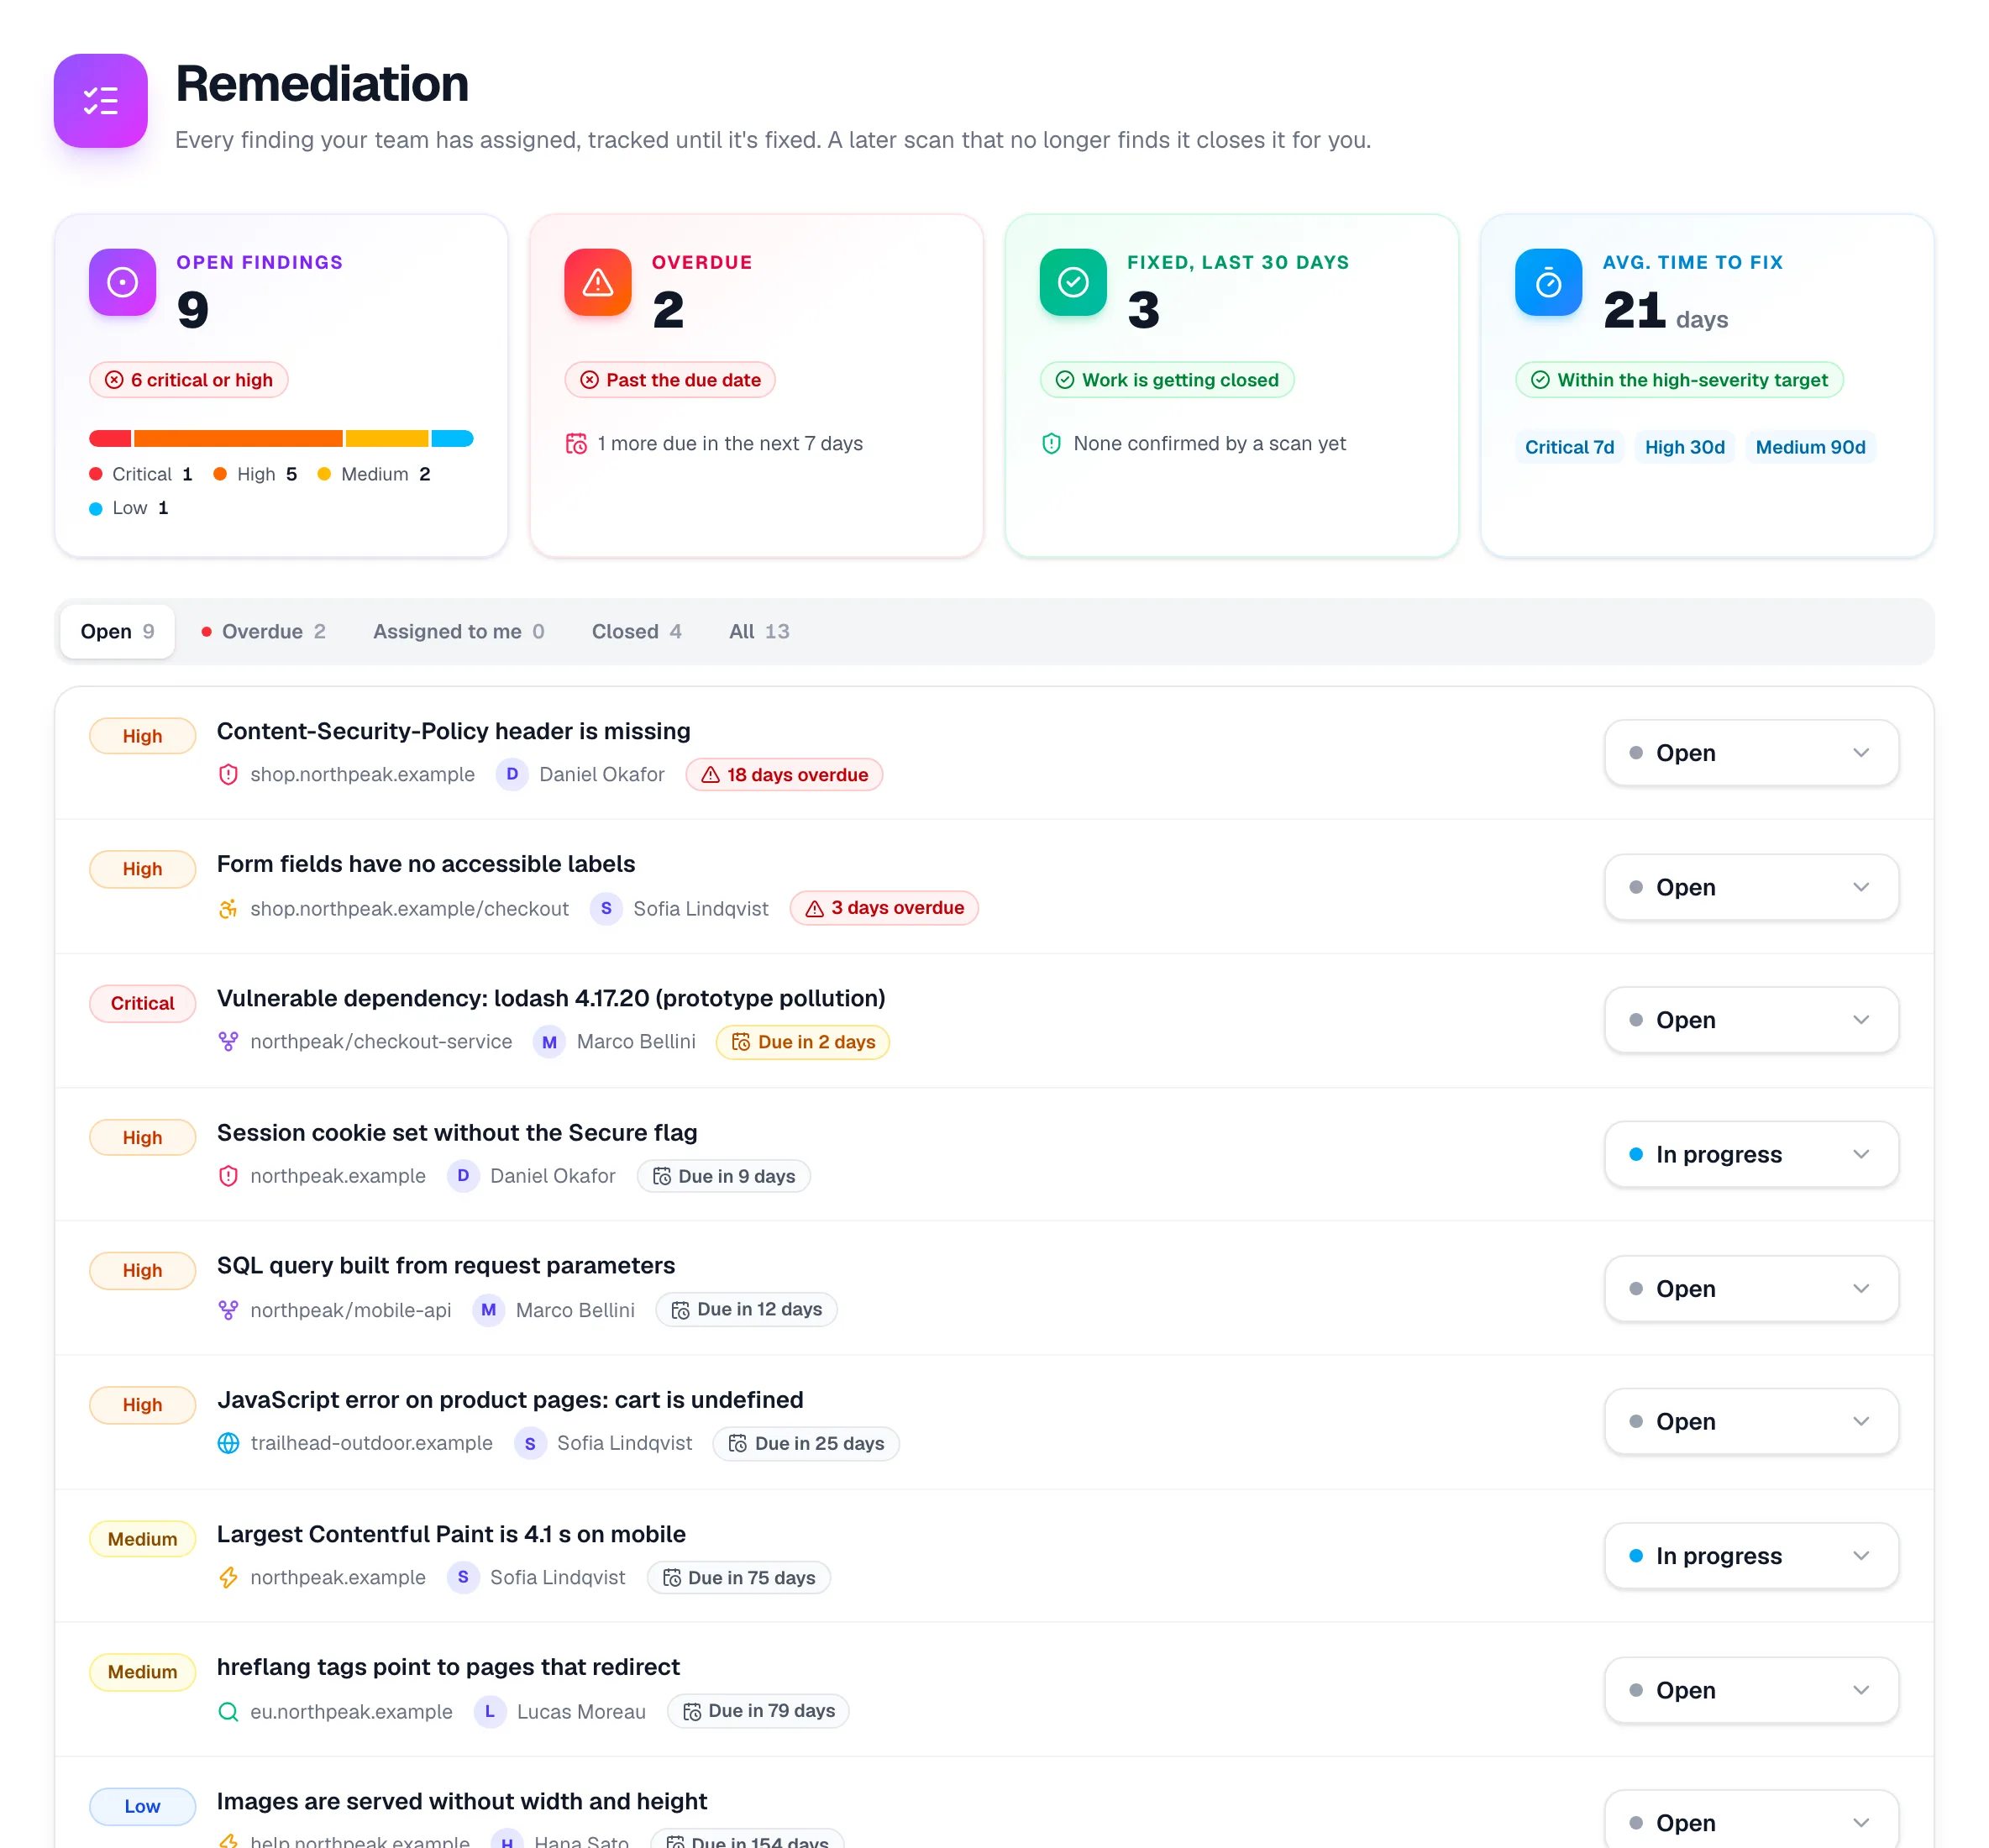
الملاحظات تصبح مهام لها مسؤول وموعد نهائي

أسند أي ملاحظة من أي أداة إلى أحد زملائك. يتحدد الموعد النهائي حسب الخطورة، ويتلقى المسؤول رسالة، ويغلق فحص لاحق لا يجد المشكلة المهمة تلقائيًا.

  • مواعيد حسب الخطورة: حرجة 7 أيام، عالية 30، متوسطة 90، منخفضة 180
  • المفتوحة والمتأخرة والمُصلحة ووقت الإصلاح في لمحة
  • كل مهمة تفتح الملاحظة نفسها في تقريرها
  • لا تُغلق إلا حين يؤكد فحص ذلك، للفحوصات التي أجراها
لوحة المعالجة: الملاحظات المفتوحة والمتأخرة والمُصلحة ومتوسط وقت الإصلاح، وكل مهمة بخطورتها ومسؤولها وموعدها.
مؤسسات

معيار واحد لكل موقع ومستودع

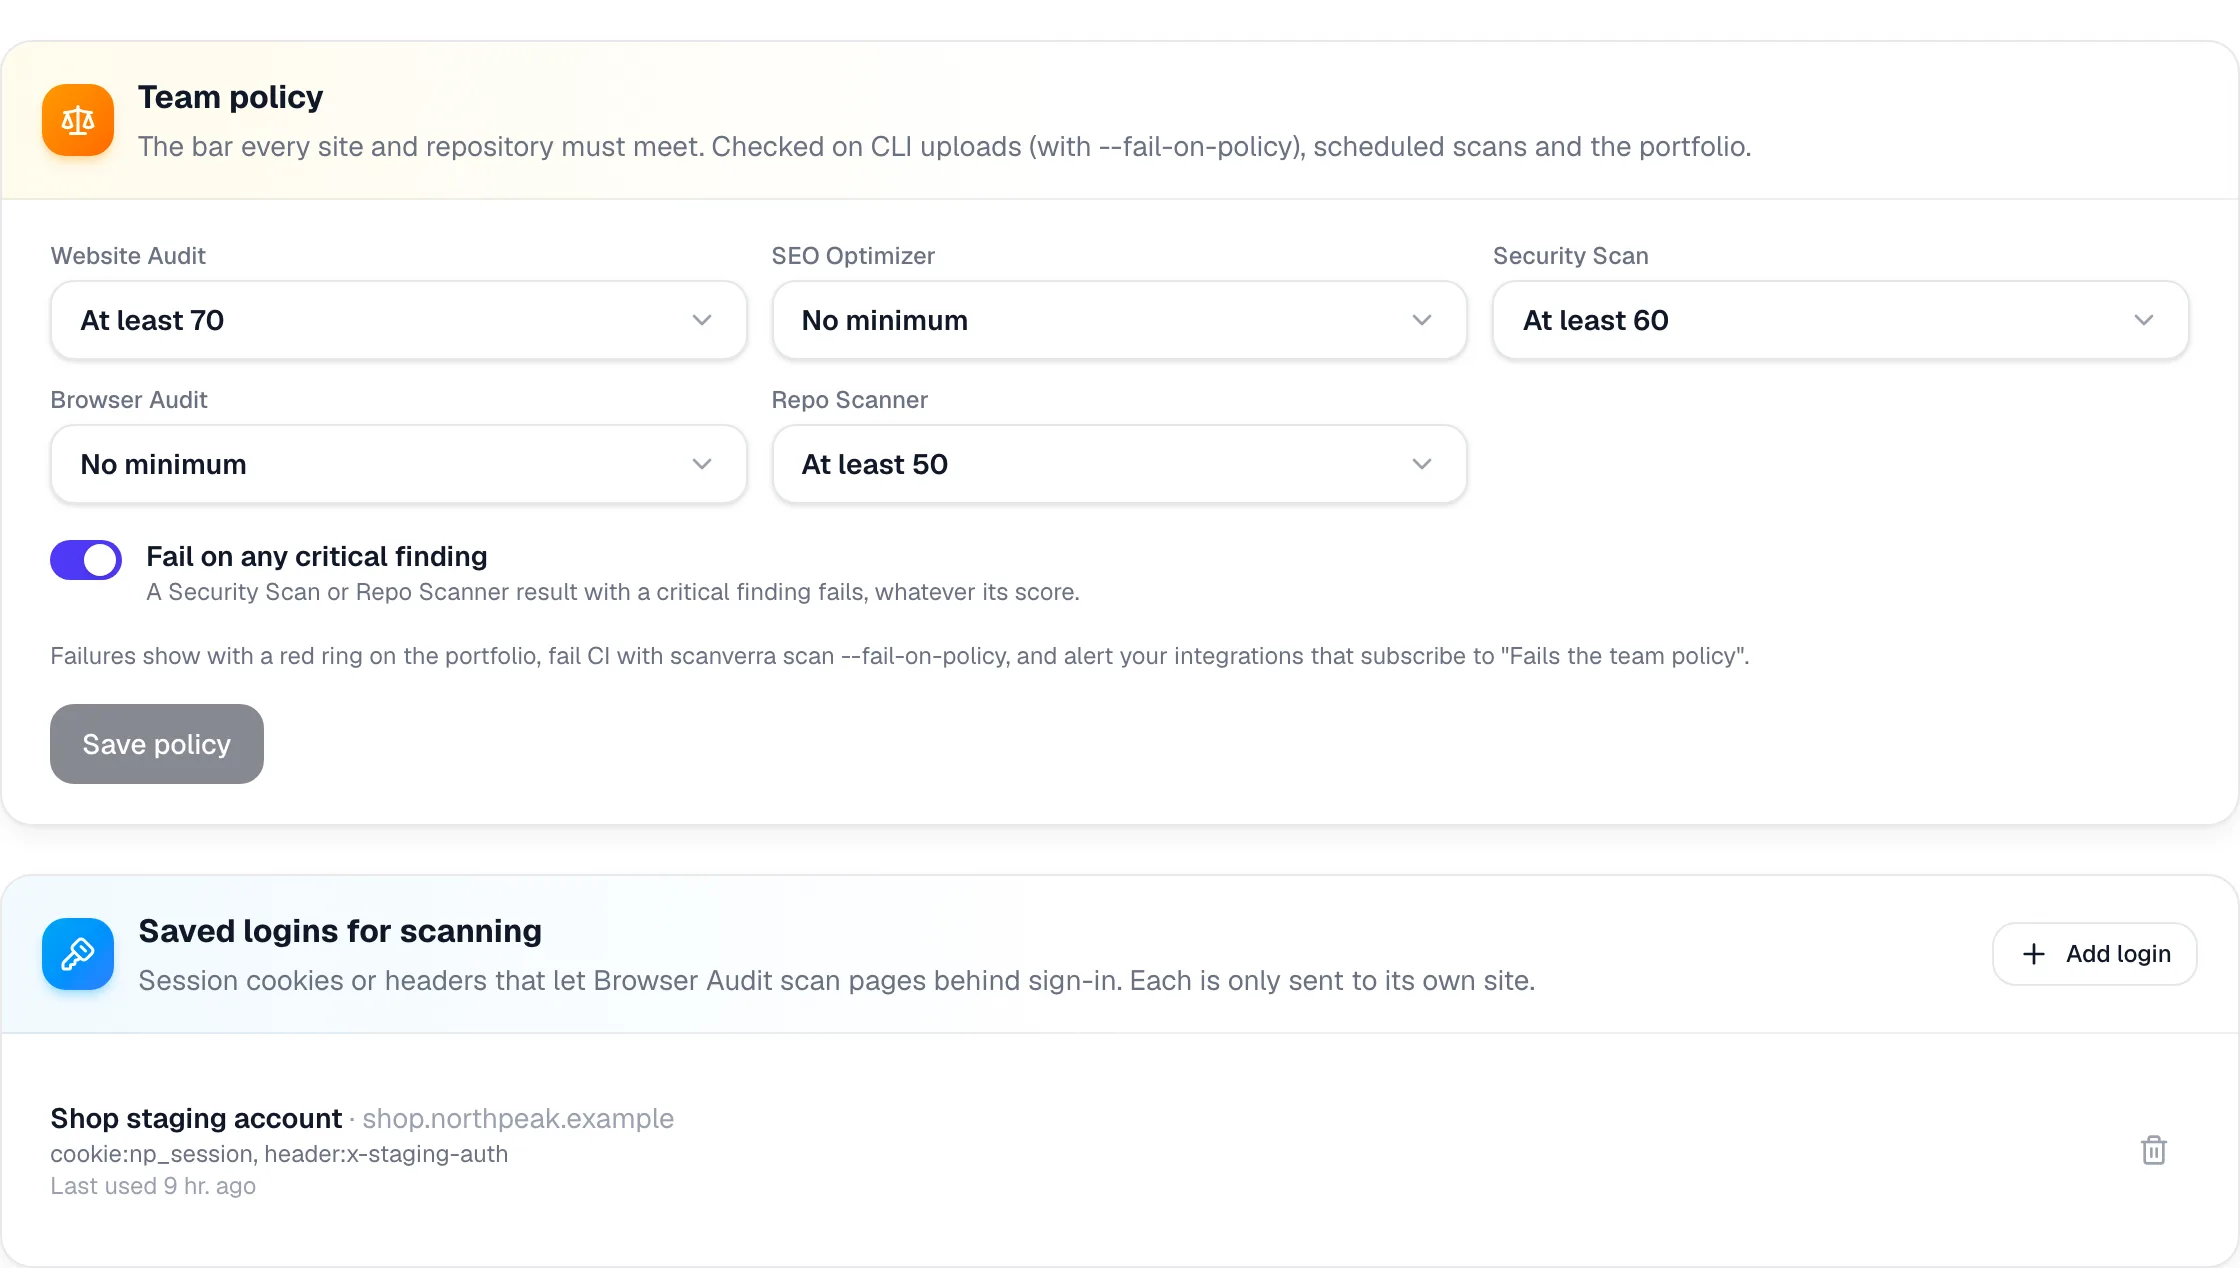
حدّد أدنى درجة مسموحة لكل أداة، واجعل أي ملاحظة حرجة سببًا مباشرًا للرسوب. تُطبَّق السياسة نفسها على رفعيات CLI في CI، وعلى الفحوصات المجدولة، وفي المحفظة.

  • حد أدنى للدرجة لكل أداة
  • أوقف البناء باستخدام scanverra scan --fail-on-policy
  • تنبيه حين يخفق فحص مجدول في السياسة
  • بيانات دخول محفوظة ليفحص تدقيق المتصفح الصفحات خلف تسجيل الدخول
إعدادات سياسة الفريق مع حد أدنى للدرجة لكل أداة وخيار الرسوب عند أي ملاحظة حرجة، فوق بيانات الدخول المحفوظة للفحص.

04 · التحكم في الوصول

الضوابط التي يطلبها قسم المشتريات

تسجيل الدخول الموحد، والتزويد، والأدوار، ومساحات العمل، وسجل بمن فعل ماذا.

مؤسسات

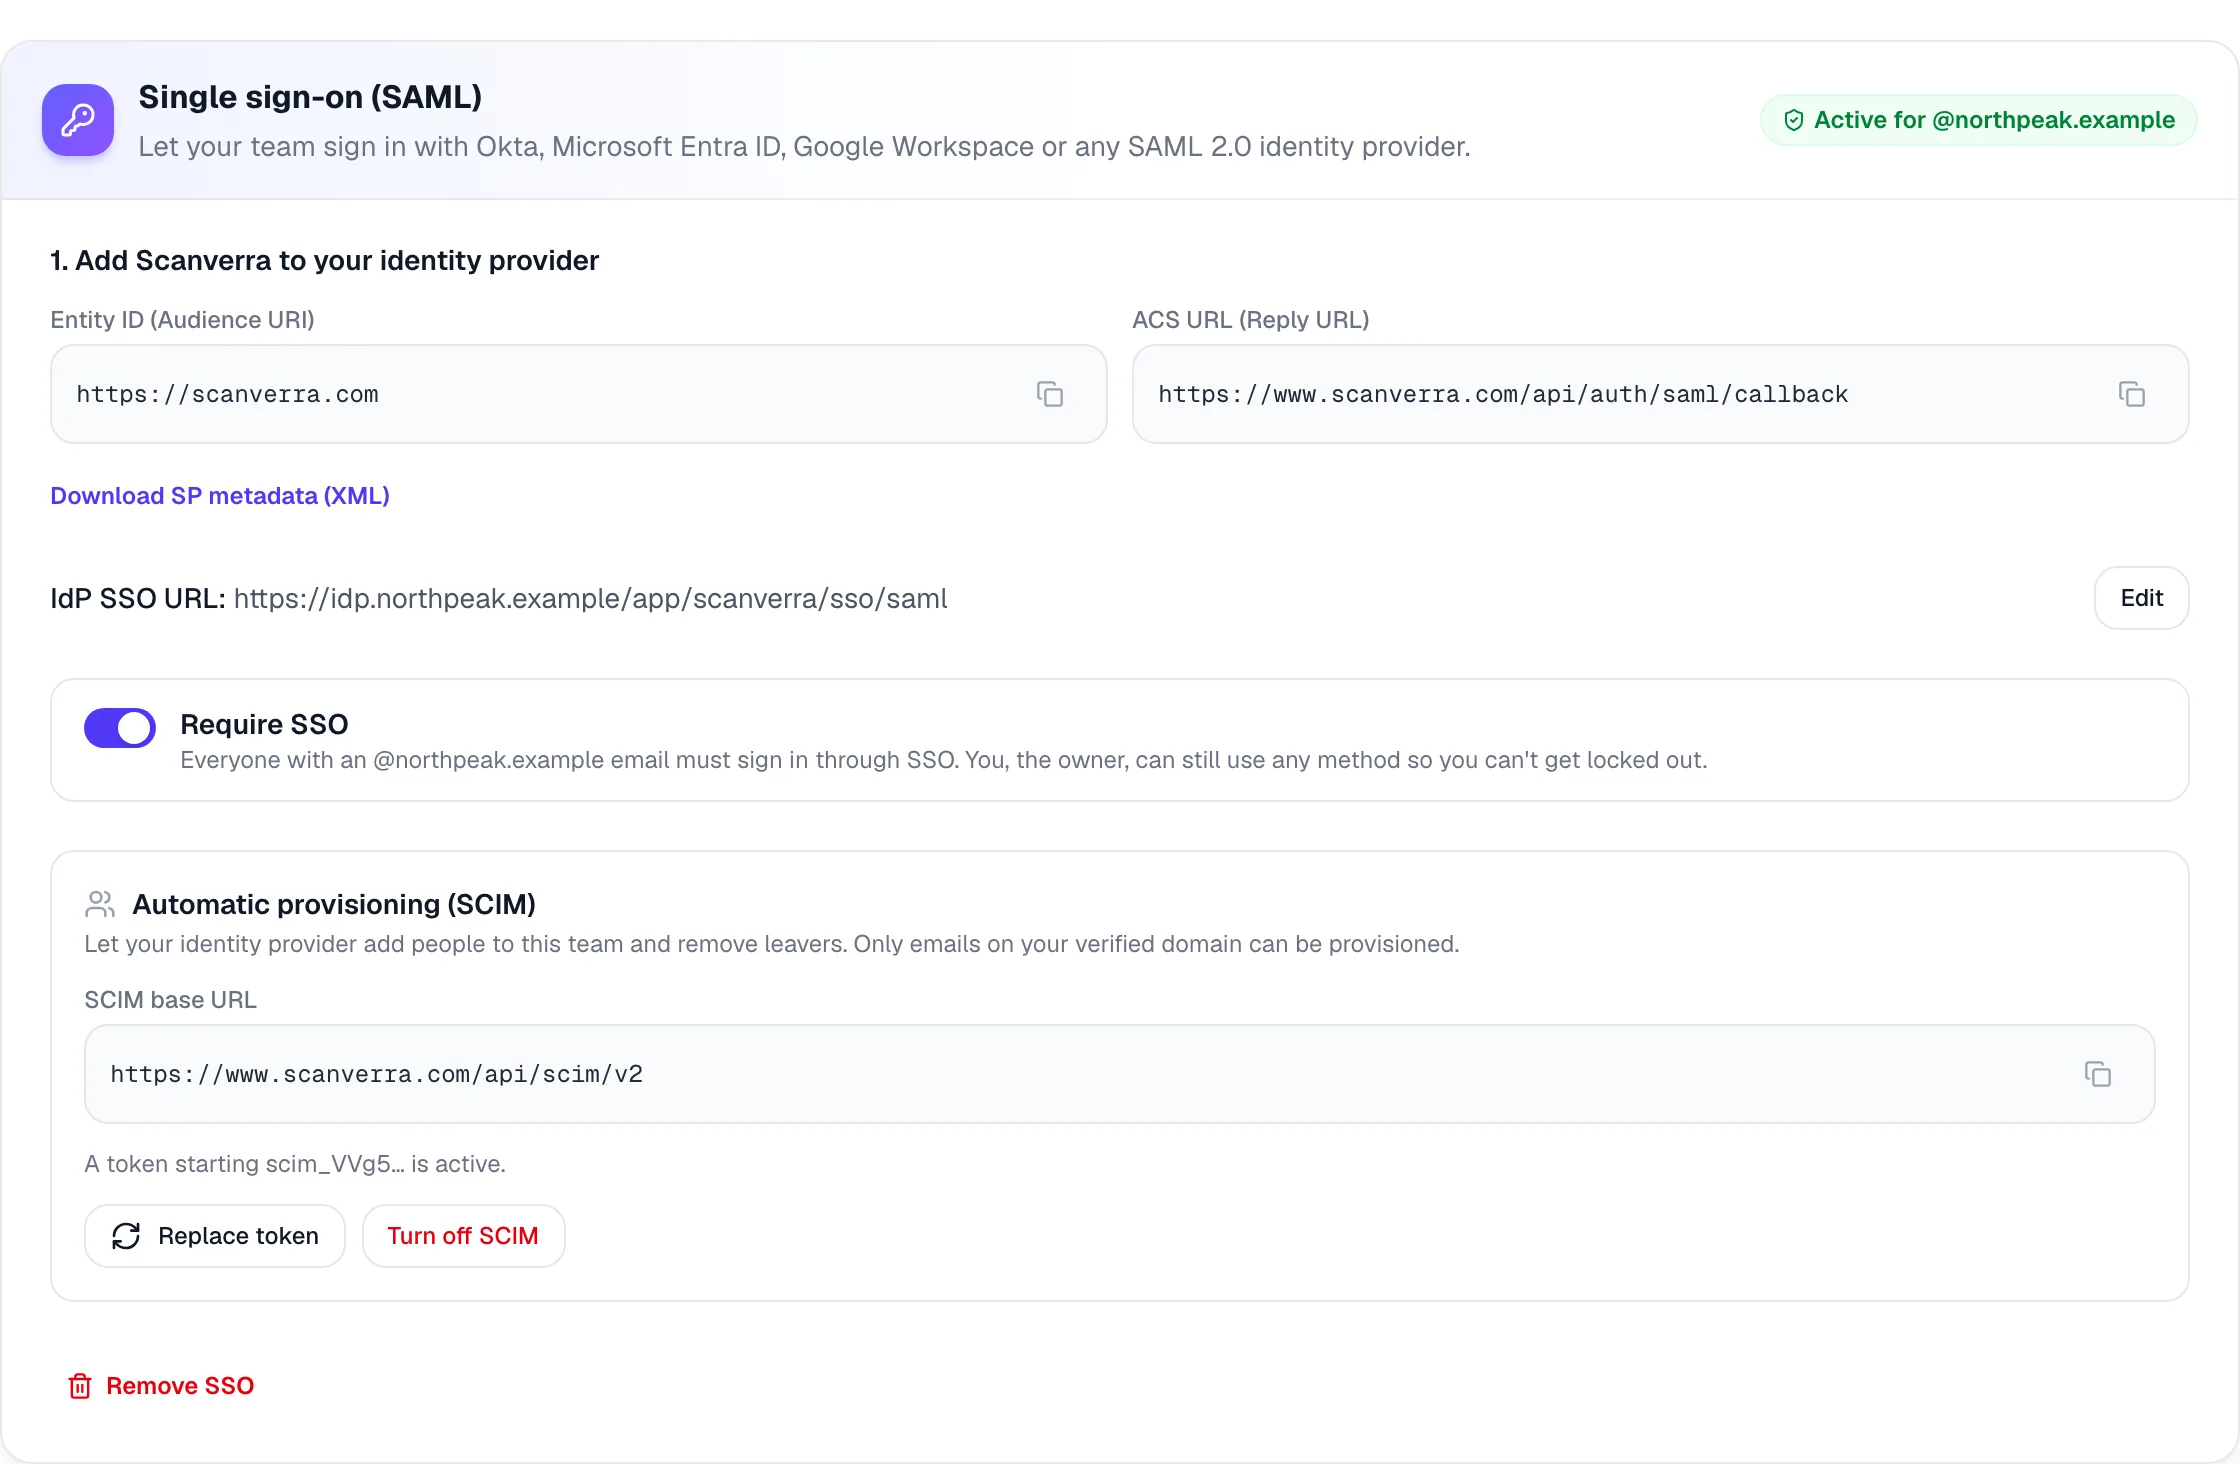
تسجيل دخول موحد وتزويد تُعدّه بنفسك

اربط Okta أو Microsoft Entra ID أو Google Workspace أو أي مزوّد هوية يدعم SAML 2.0 من صفحة الفريق. أثبت ملكيتك للنطاق بسجل DNS، ثم اشترط تسجيل الدخول الموحد على كل من يستخدمه.

  • اشترط تسجيل الدخول الموحد، مع وسيلة بديلة للمالك كي لا تُقفل خارج الحساب
  • يضيف SCIM 2.0 الأعضاء ويزيلهم من مزوّد الهوية لديك
  • لا يمكن تزويد سوى عناوين البريد على نطاقك الموثّق
  • تُقبل كل استجابة SAML مرة واحدة فقط ولنطاقها وحده
إعدادات تسجيل الدخول الموحد: SAML مفعّل لنطاق الشركة، وخيار اشتراط تسجيل الدخول الموحد مشغّل، وتزويد SCIM مع عنوانه الأساسي.
مؤسسات

مساحات عمل وأدوار تطابق هيكل مؤسستك

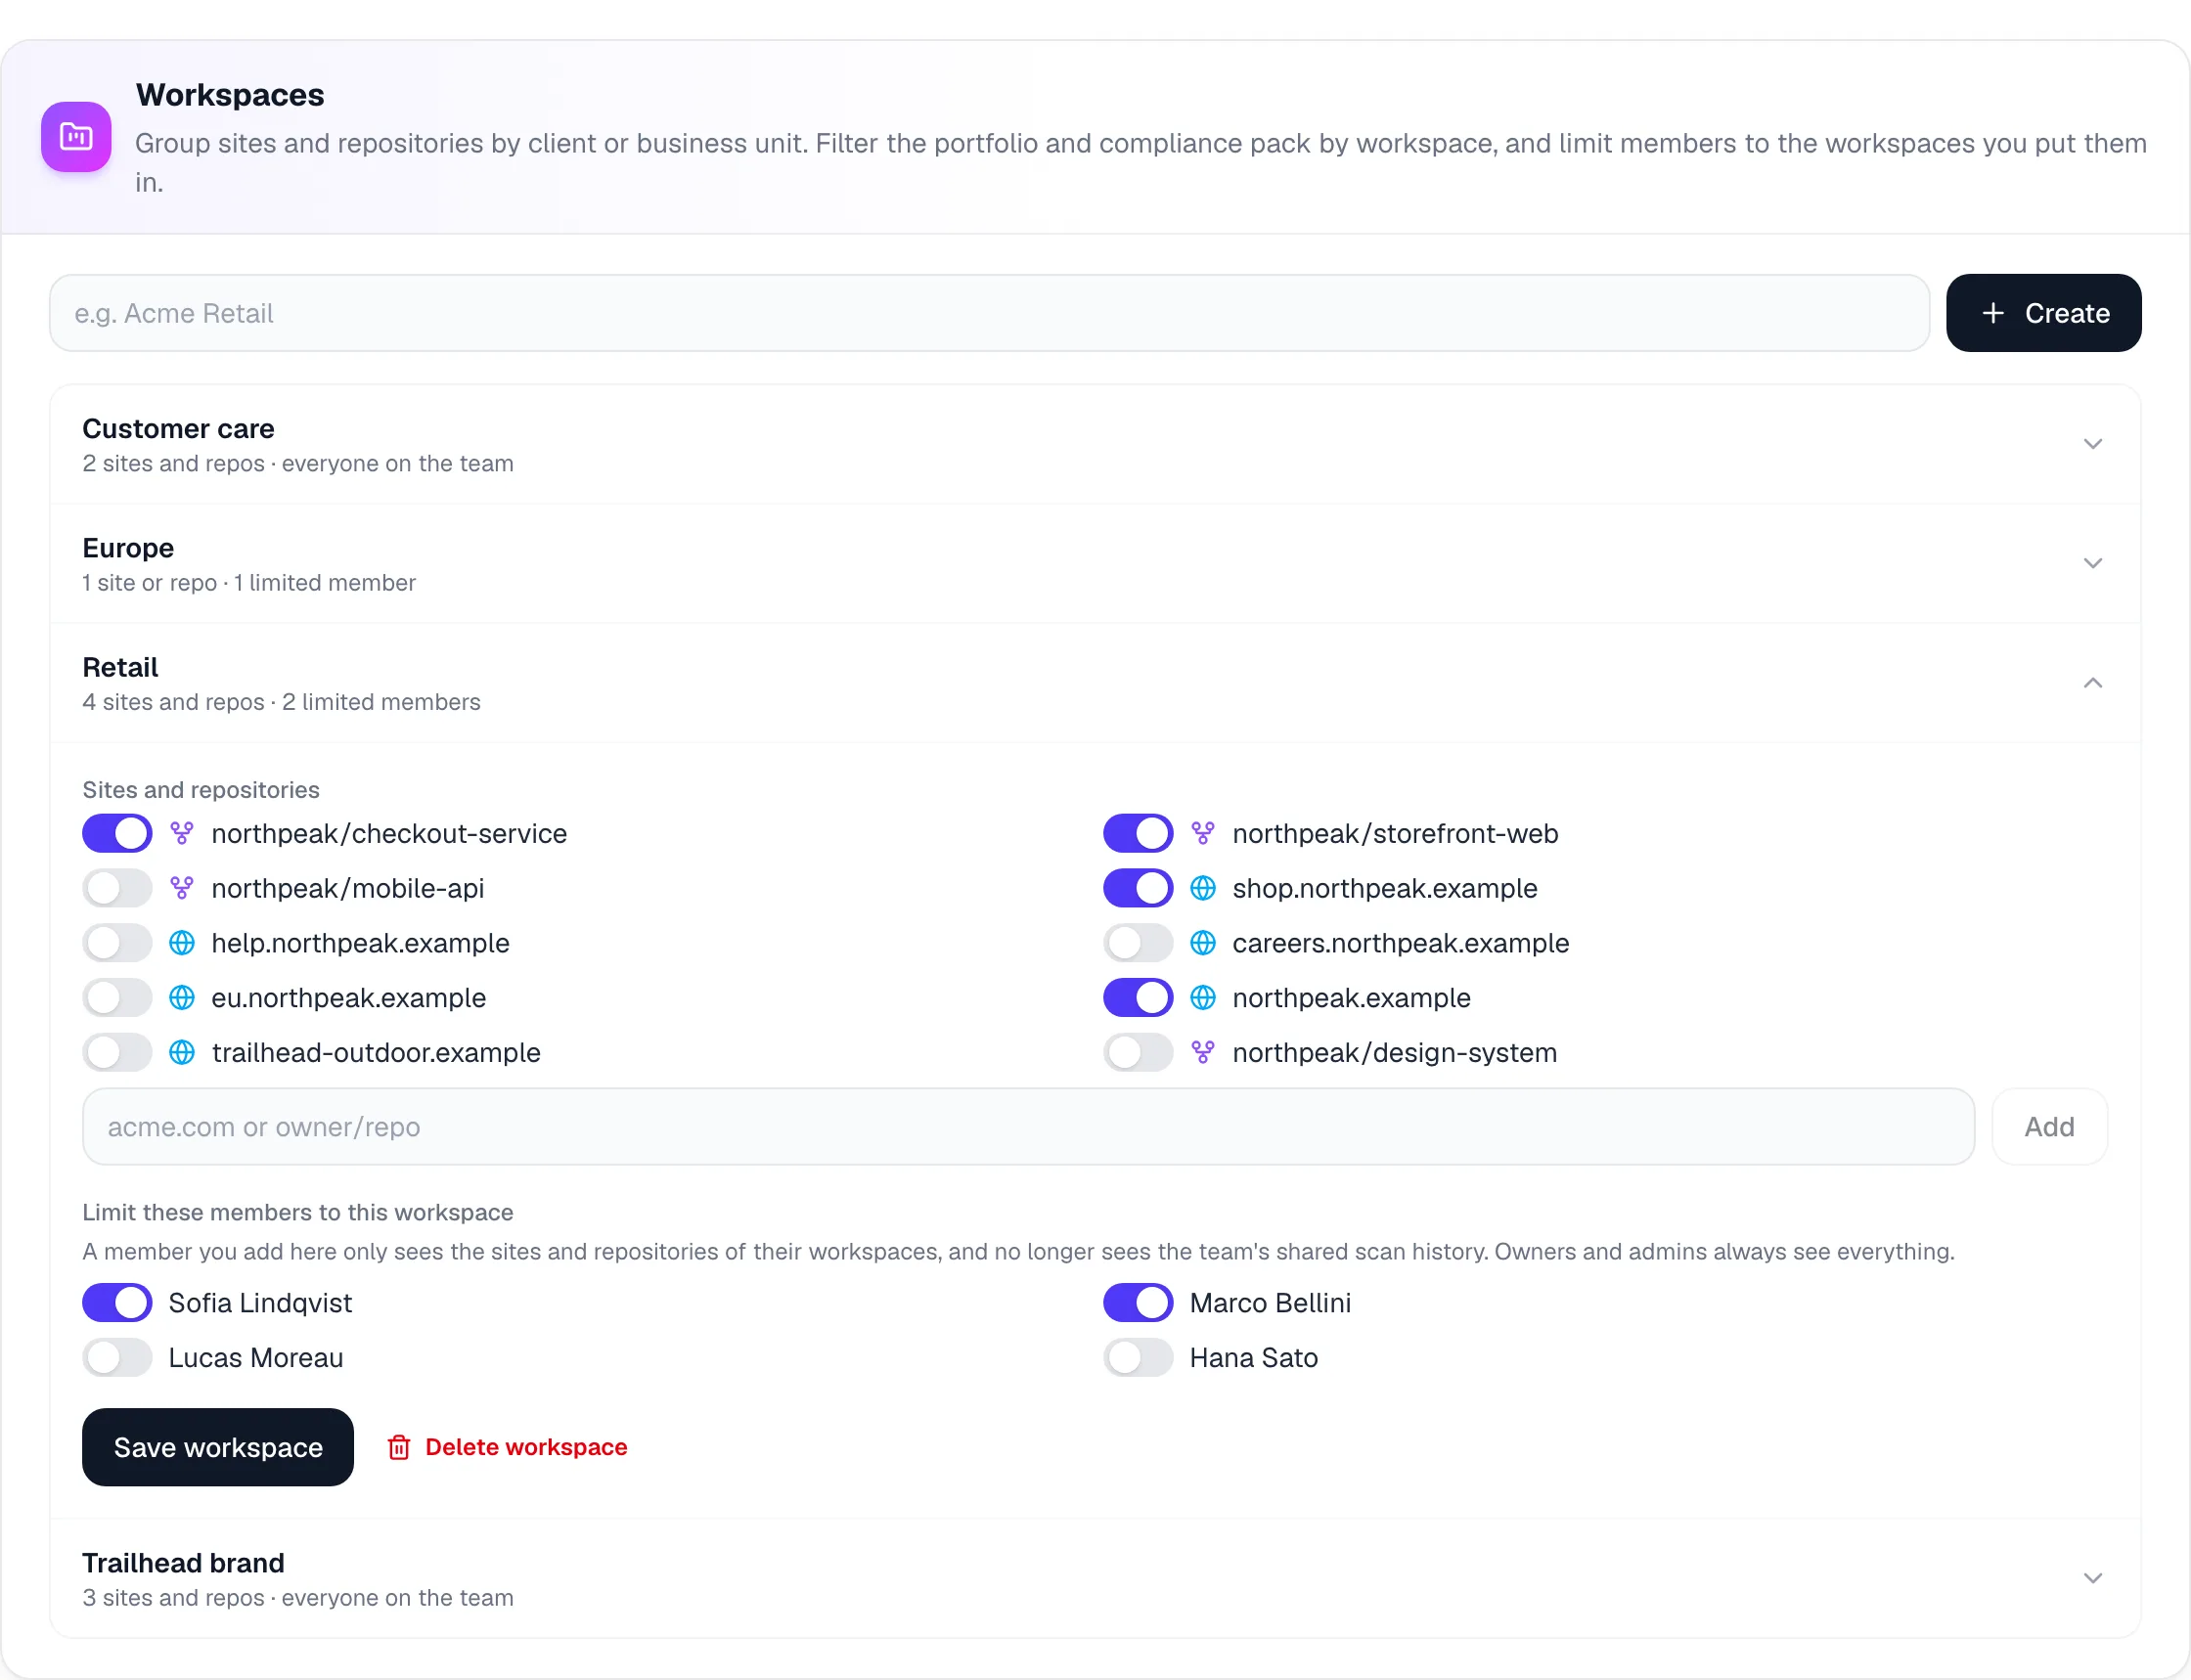
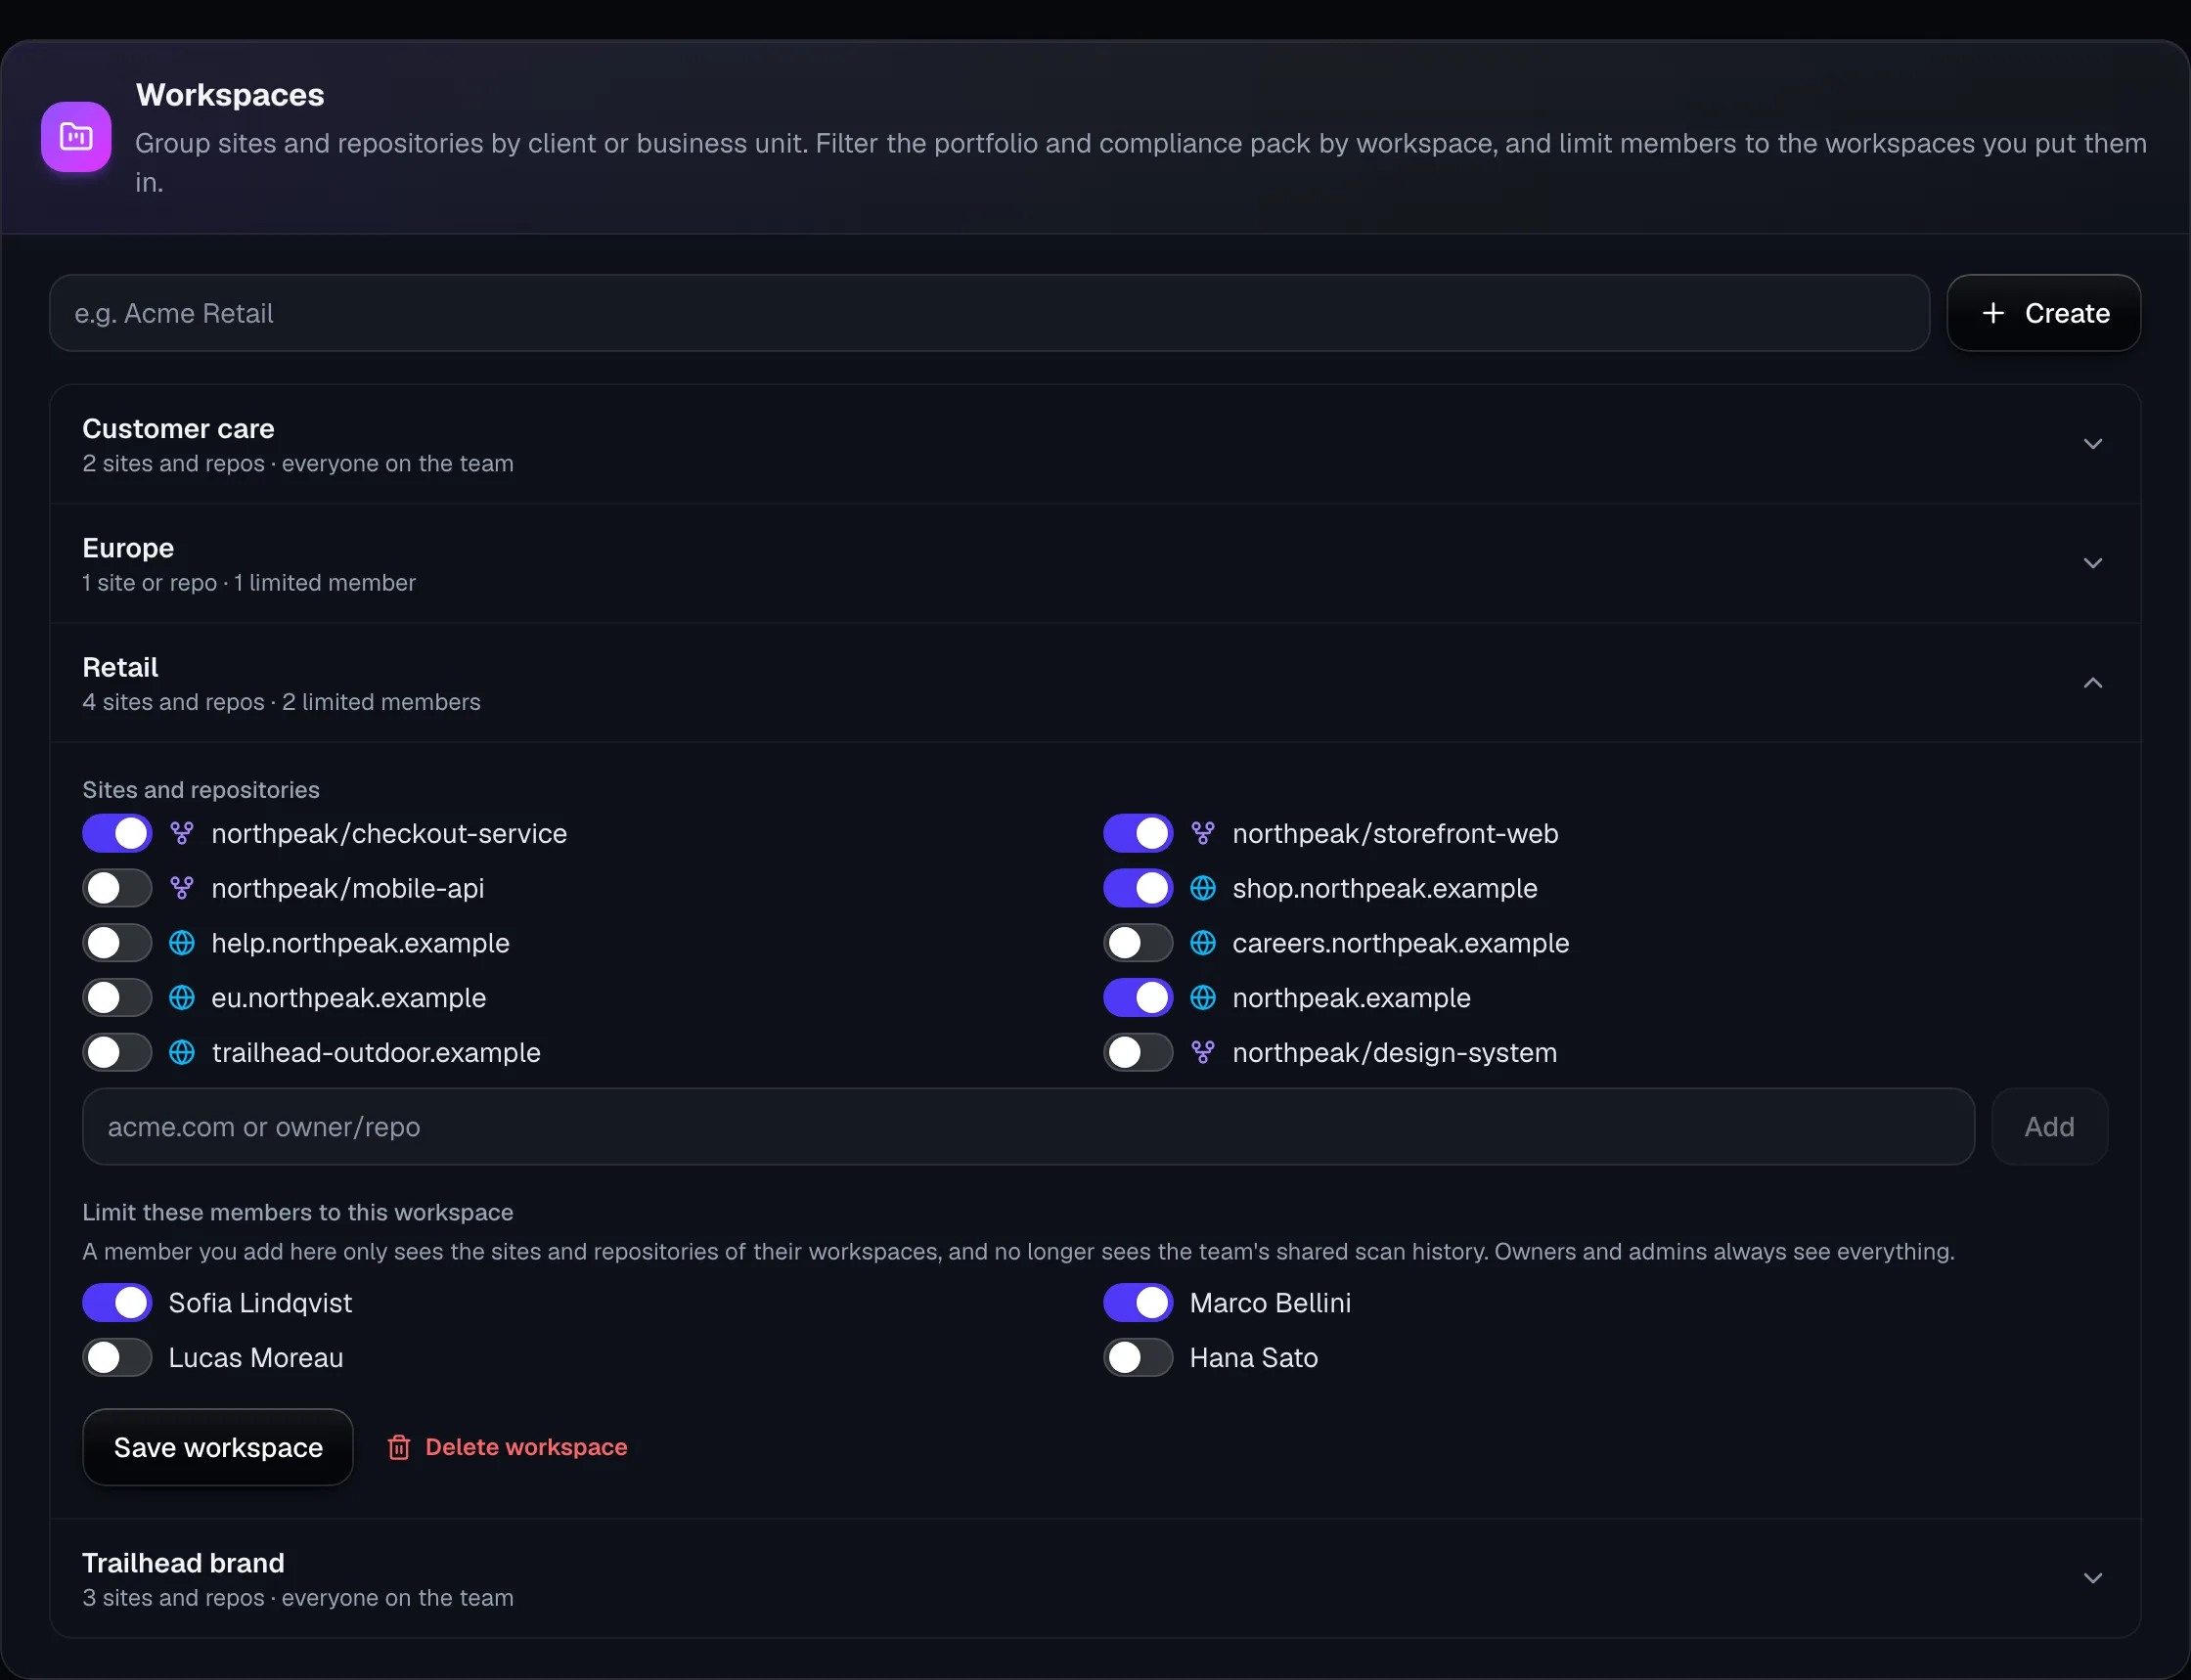
جمّع المواقع والمستودعات حسب وحدة الأعمال أو العلامة التجارية أو العميل، وامنح صلاحية مسؤول أو عضو أو مشاهد. ومن يُقصر على مساحة عمل لا يرى إلا مواقعها ومستودعاتها.

  • مساحات العمل تصفّي المحفظة وحزمة الامتثال وتصدير البيانات
  • يقرأ المشاهدون كل تقرير لكن لا يبدؤون فحوصات مدفوعة ولا يغيّرون الإعدادات
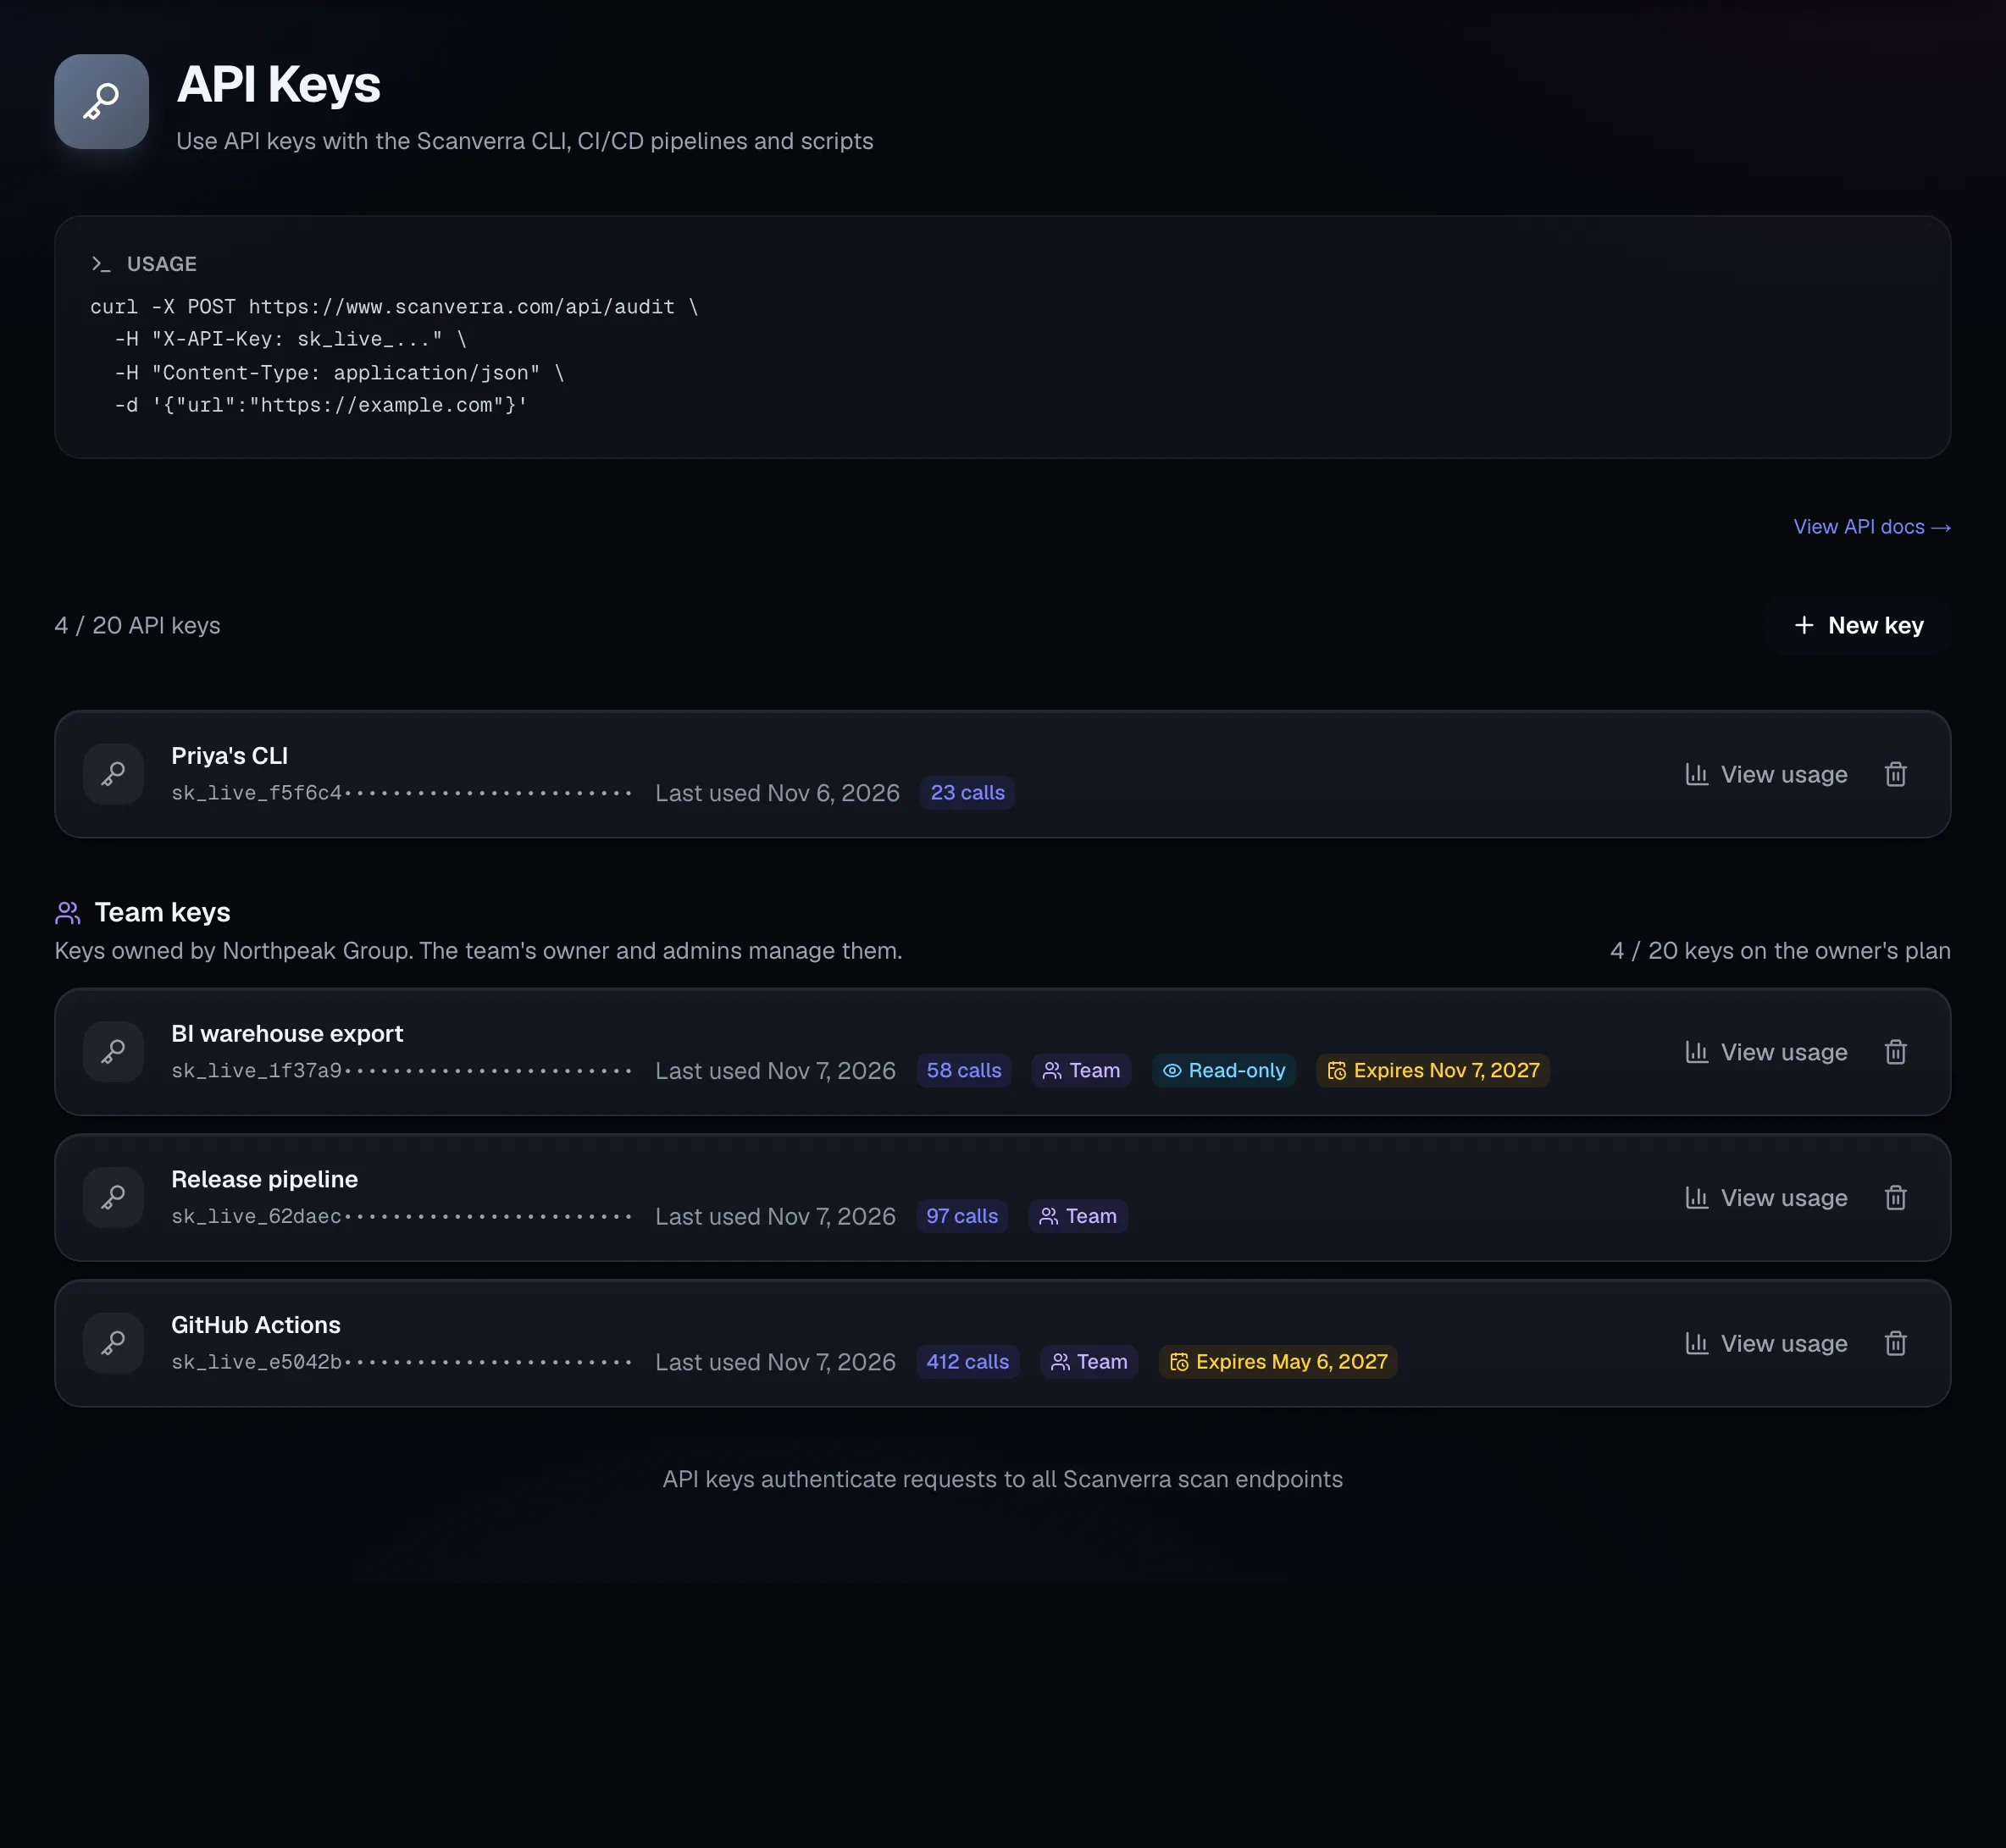
  • مفاتيح API للفريق تظل تعمل بعد مغادرة من أنشأها
  • مفاتيح للقراءة فقط وتواريخ انتهاء لخطوط التشغيل وأدوات ذكاء الأعمال
مساحات العمل: خدمة العملاء وأوروبا والتجزئة وعلامة تجارية ثانية، مع فتح مساحة التجزئة لعرض مواقعها ومستودعاتها وأعضائها المقيّدين.
مؤسسات

سجل تدقيق لكل ما يهم

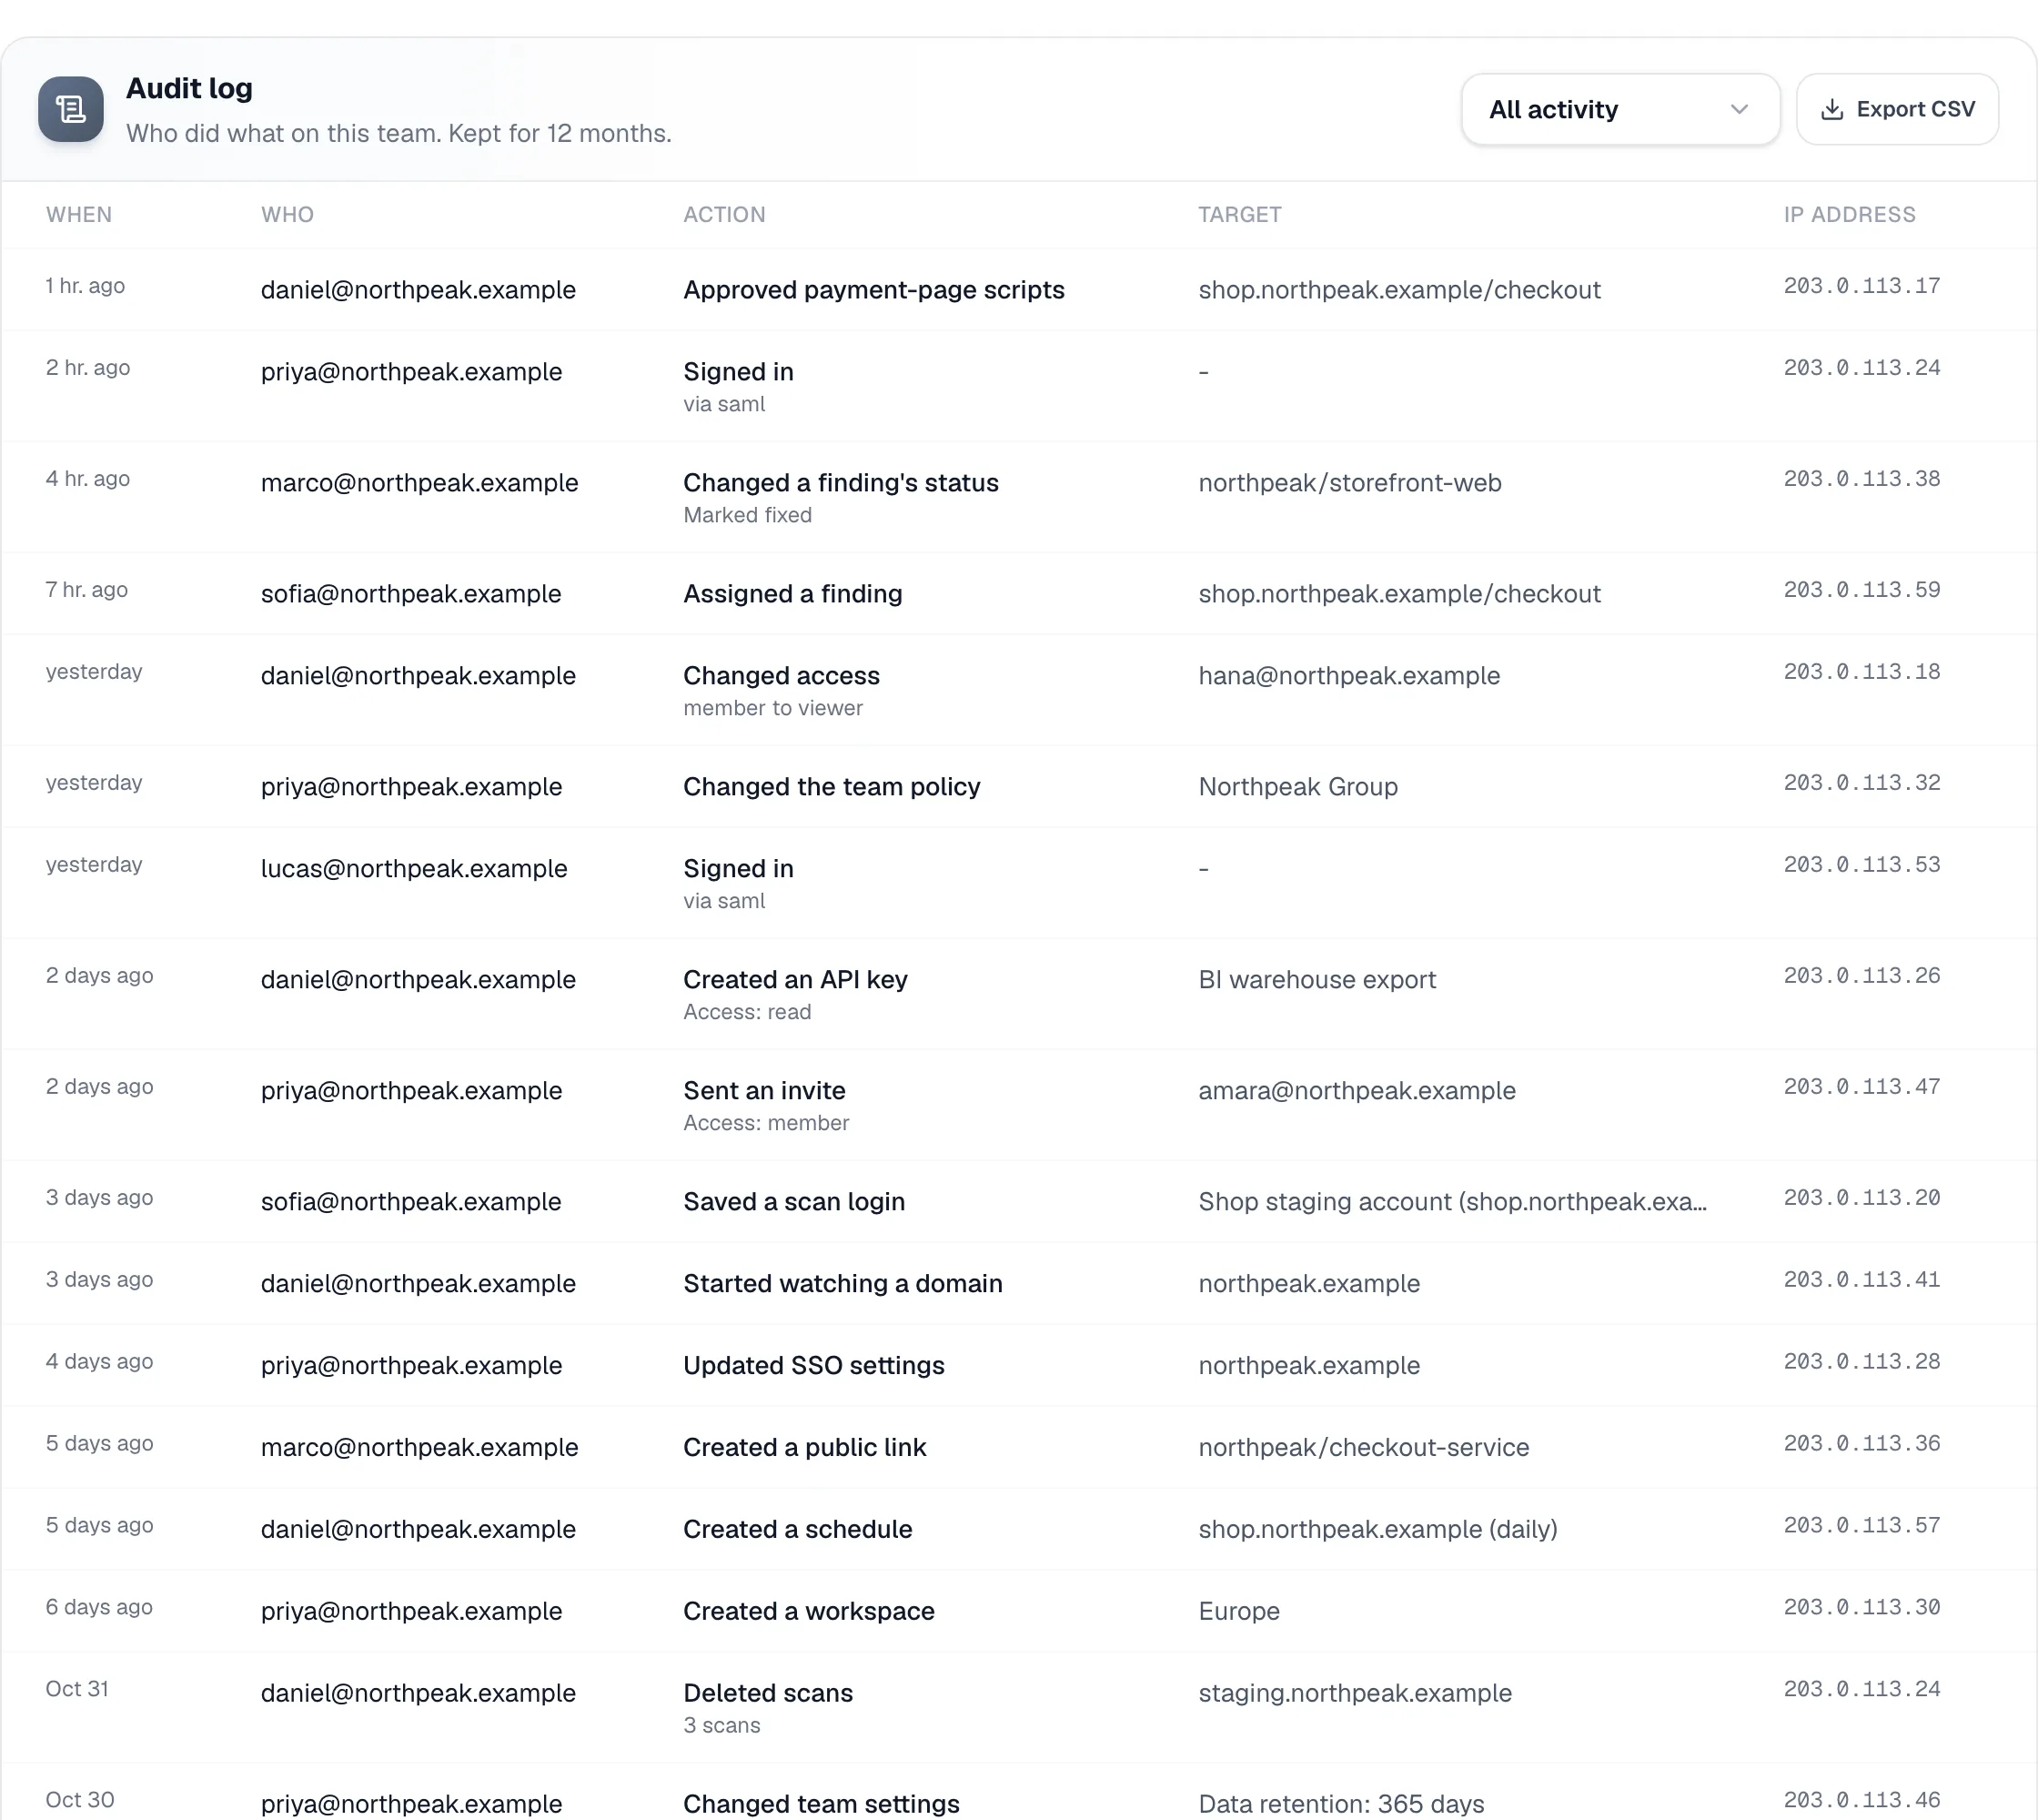
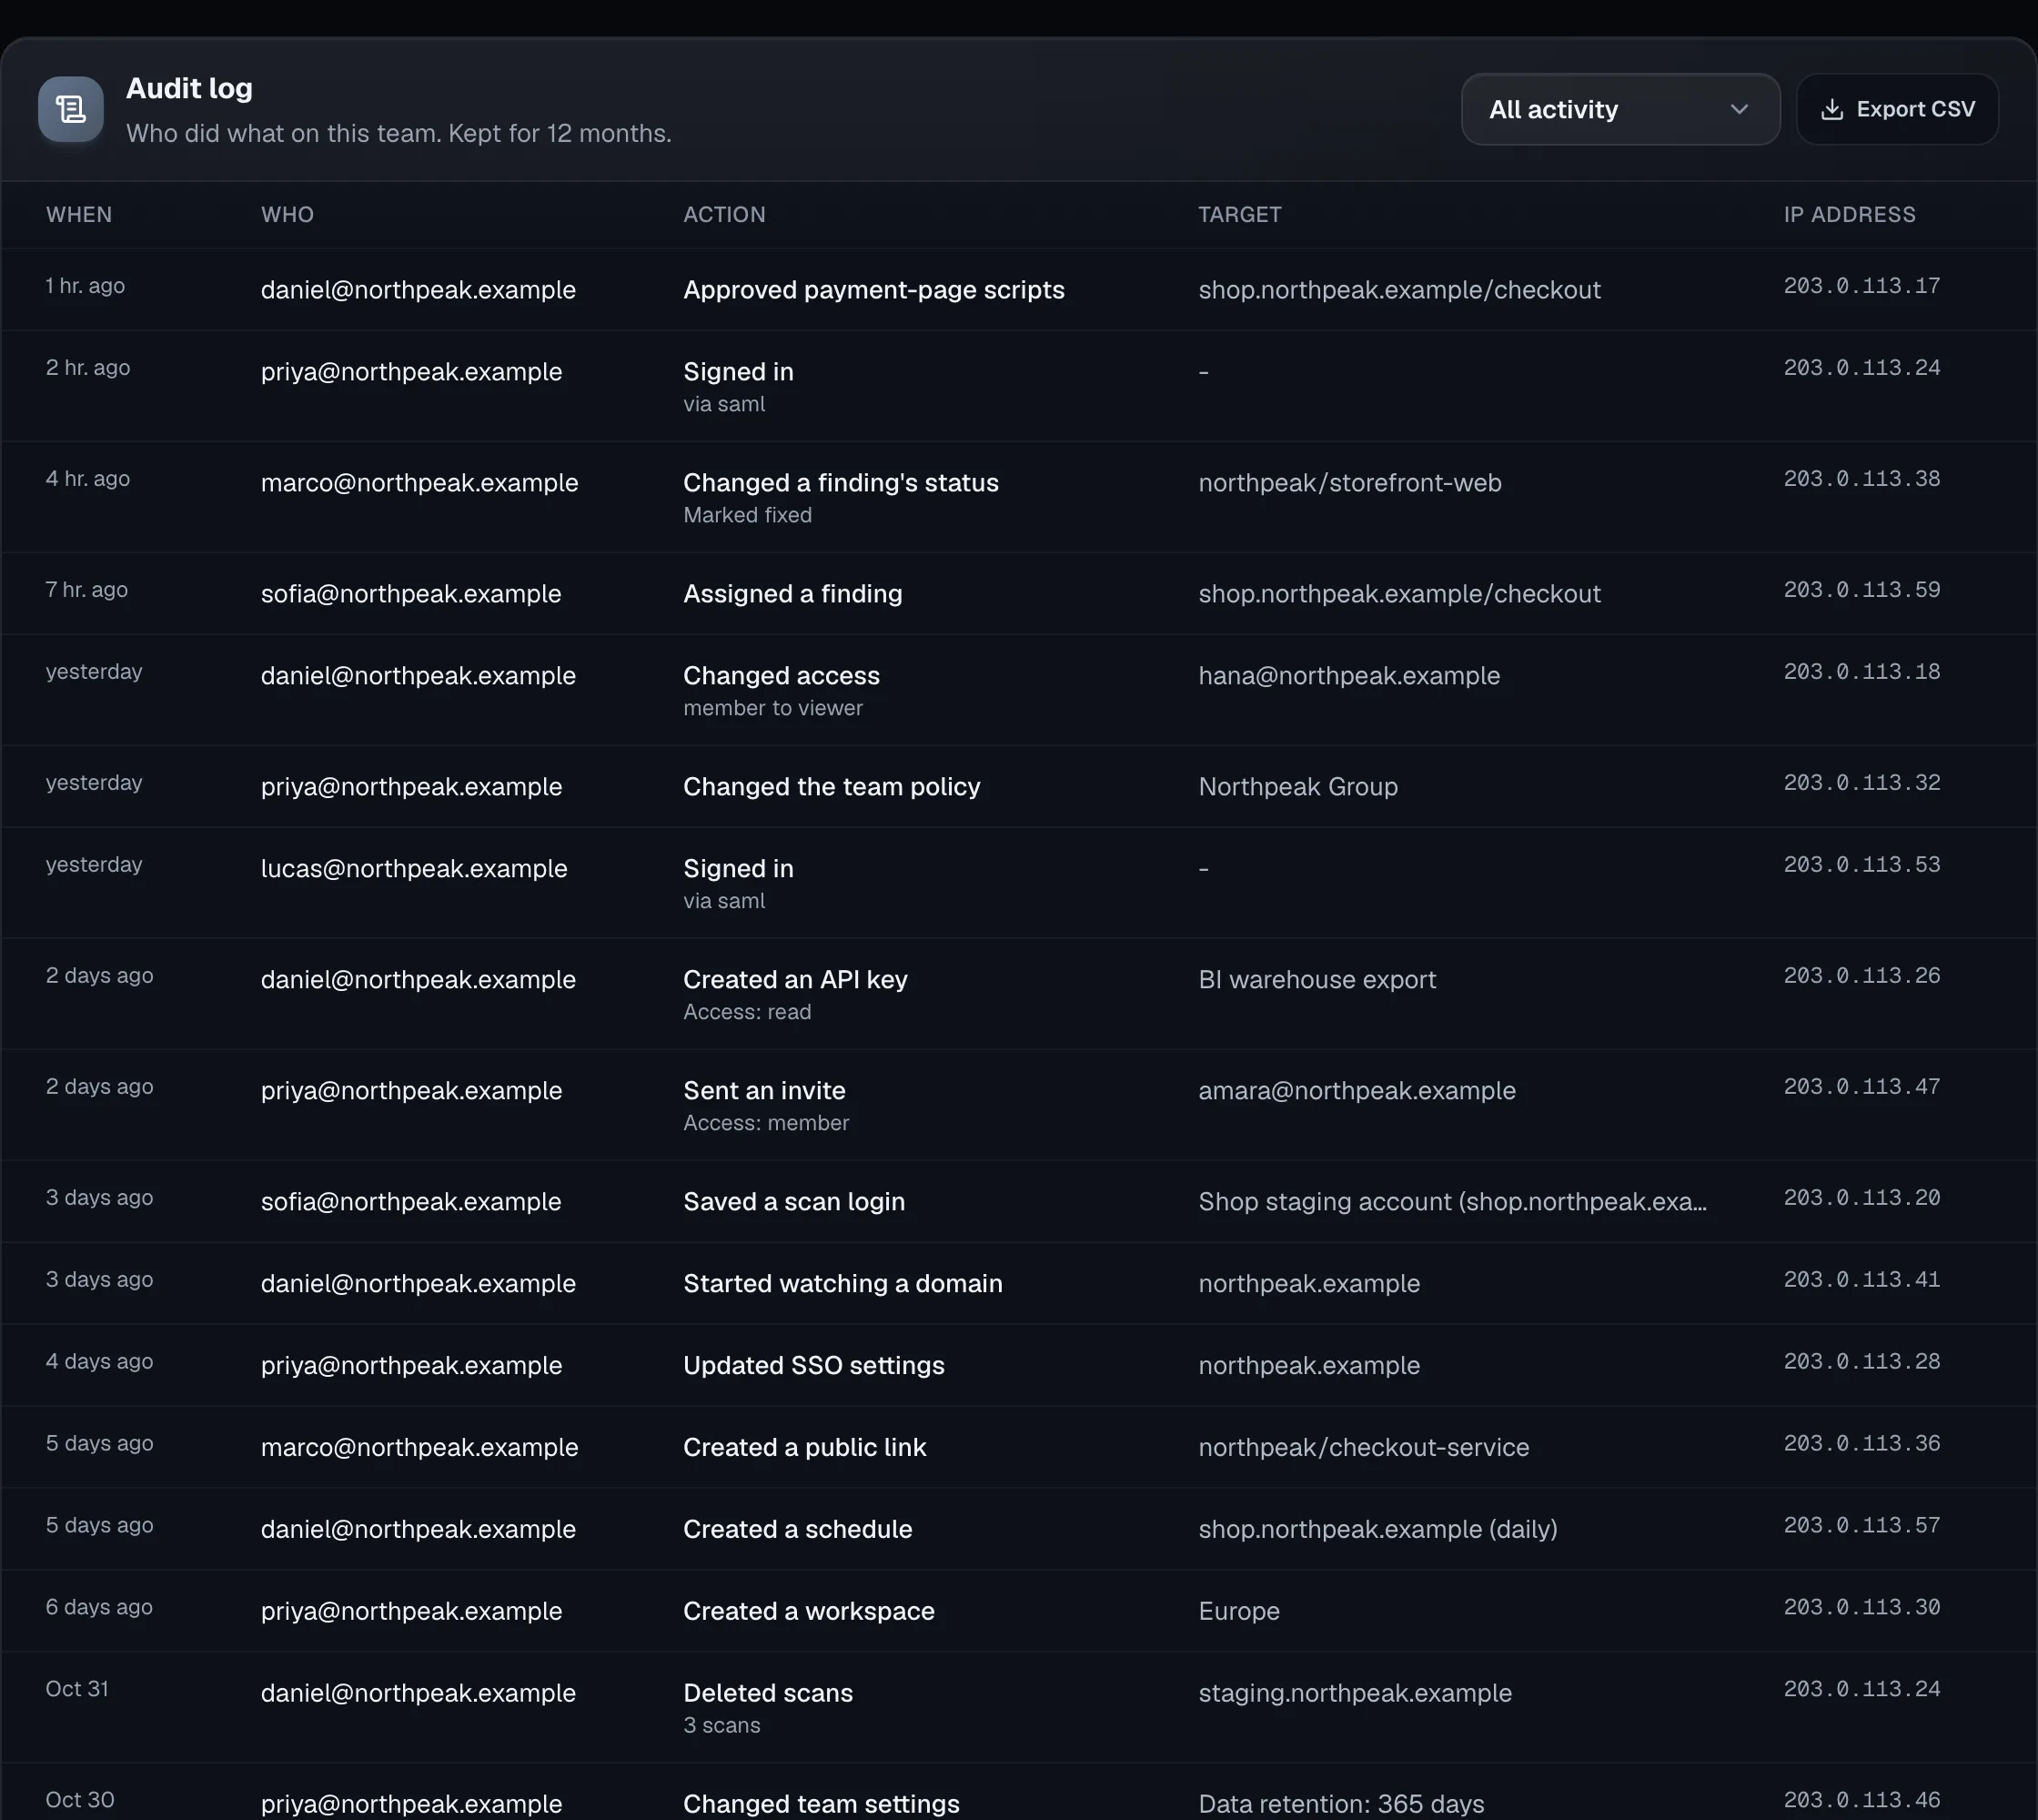
عمليات تسجيل الدخول والدعوات وتغييرات الصلاحيات ومفاتيح API وروابط المشاركة والفحوصات المحذوفة وتحديثات الملاحظات والجداول وتغييرات تسجيل الدخول الموحد، مع من فعلها ومتى ومن أين. يُحتفظ به 12 شهرًا.

  • صفِّ حسب نوع النشاط
  • صدّره بصيغة CSV لسجلاتك
  • اقرأه من نظام SIEM لديك بمفتاح API
  • عنوان IP والمتصفح مع كل حدث
سجل التدقيق: قائمة أحداث بالوقت والشخص والإجراء والهدف وعنوان IP.

05 · مراقبة التغييرات

اعرف متى يظهر شيء جديد

فحوصات يومية للنطاقات الفرعية المنسية، وأسبوعية لطريقة حديث مساعدي الذكاء الاصطناعي عن علاماتك التجارية.

مؤسسات

اعثر على النطاقات الفرعية التي نسيتها

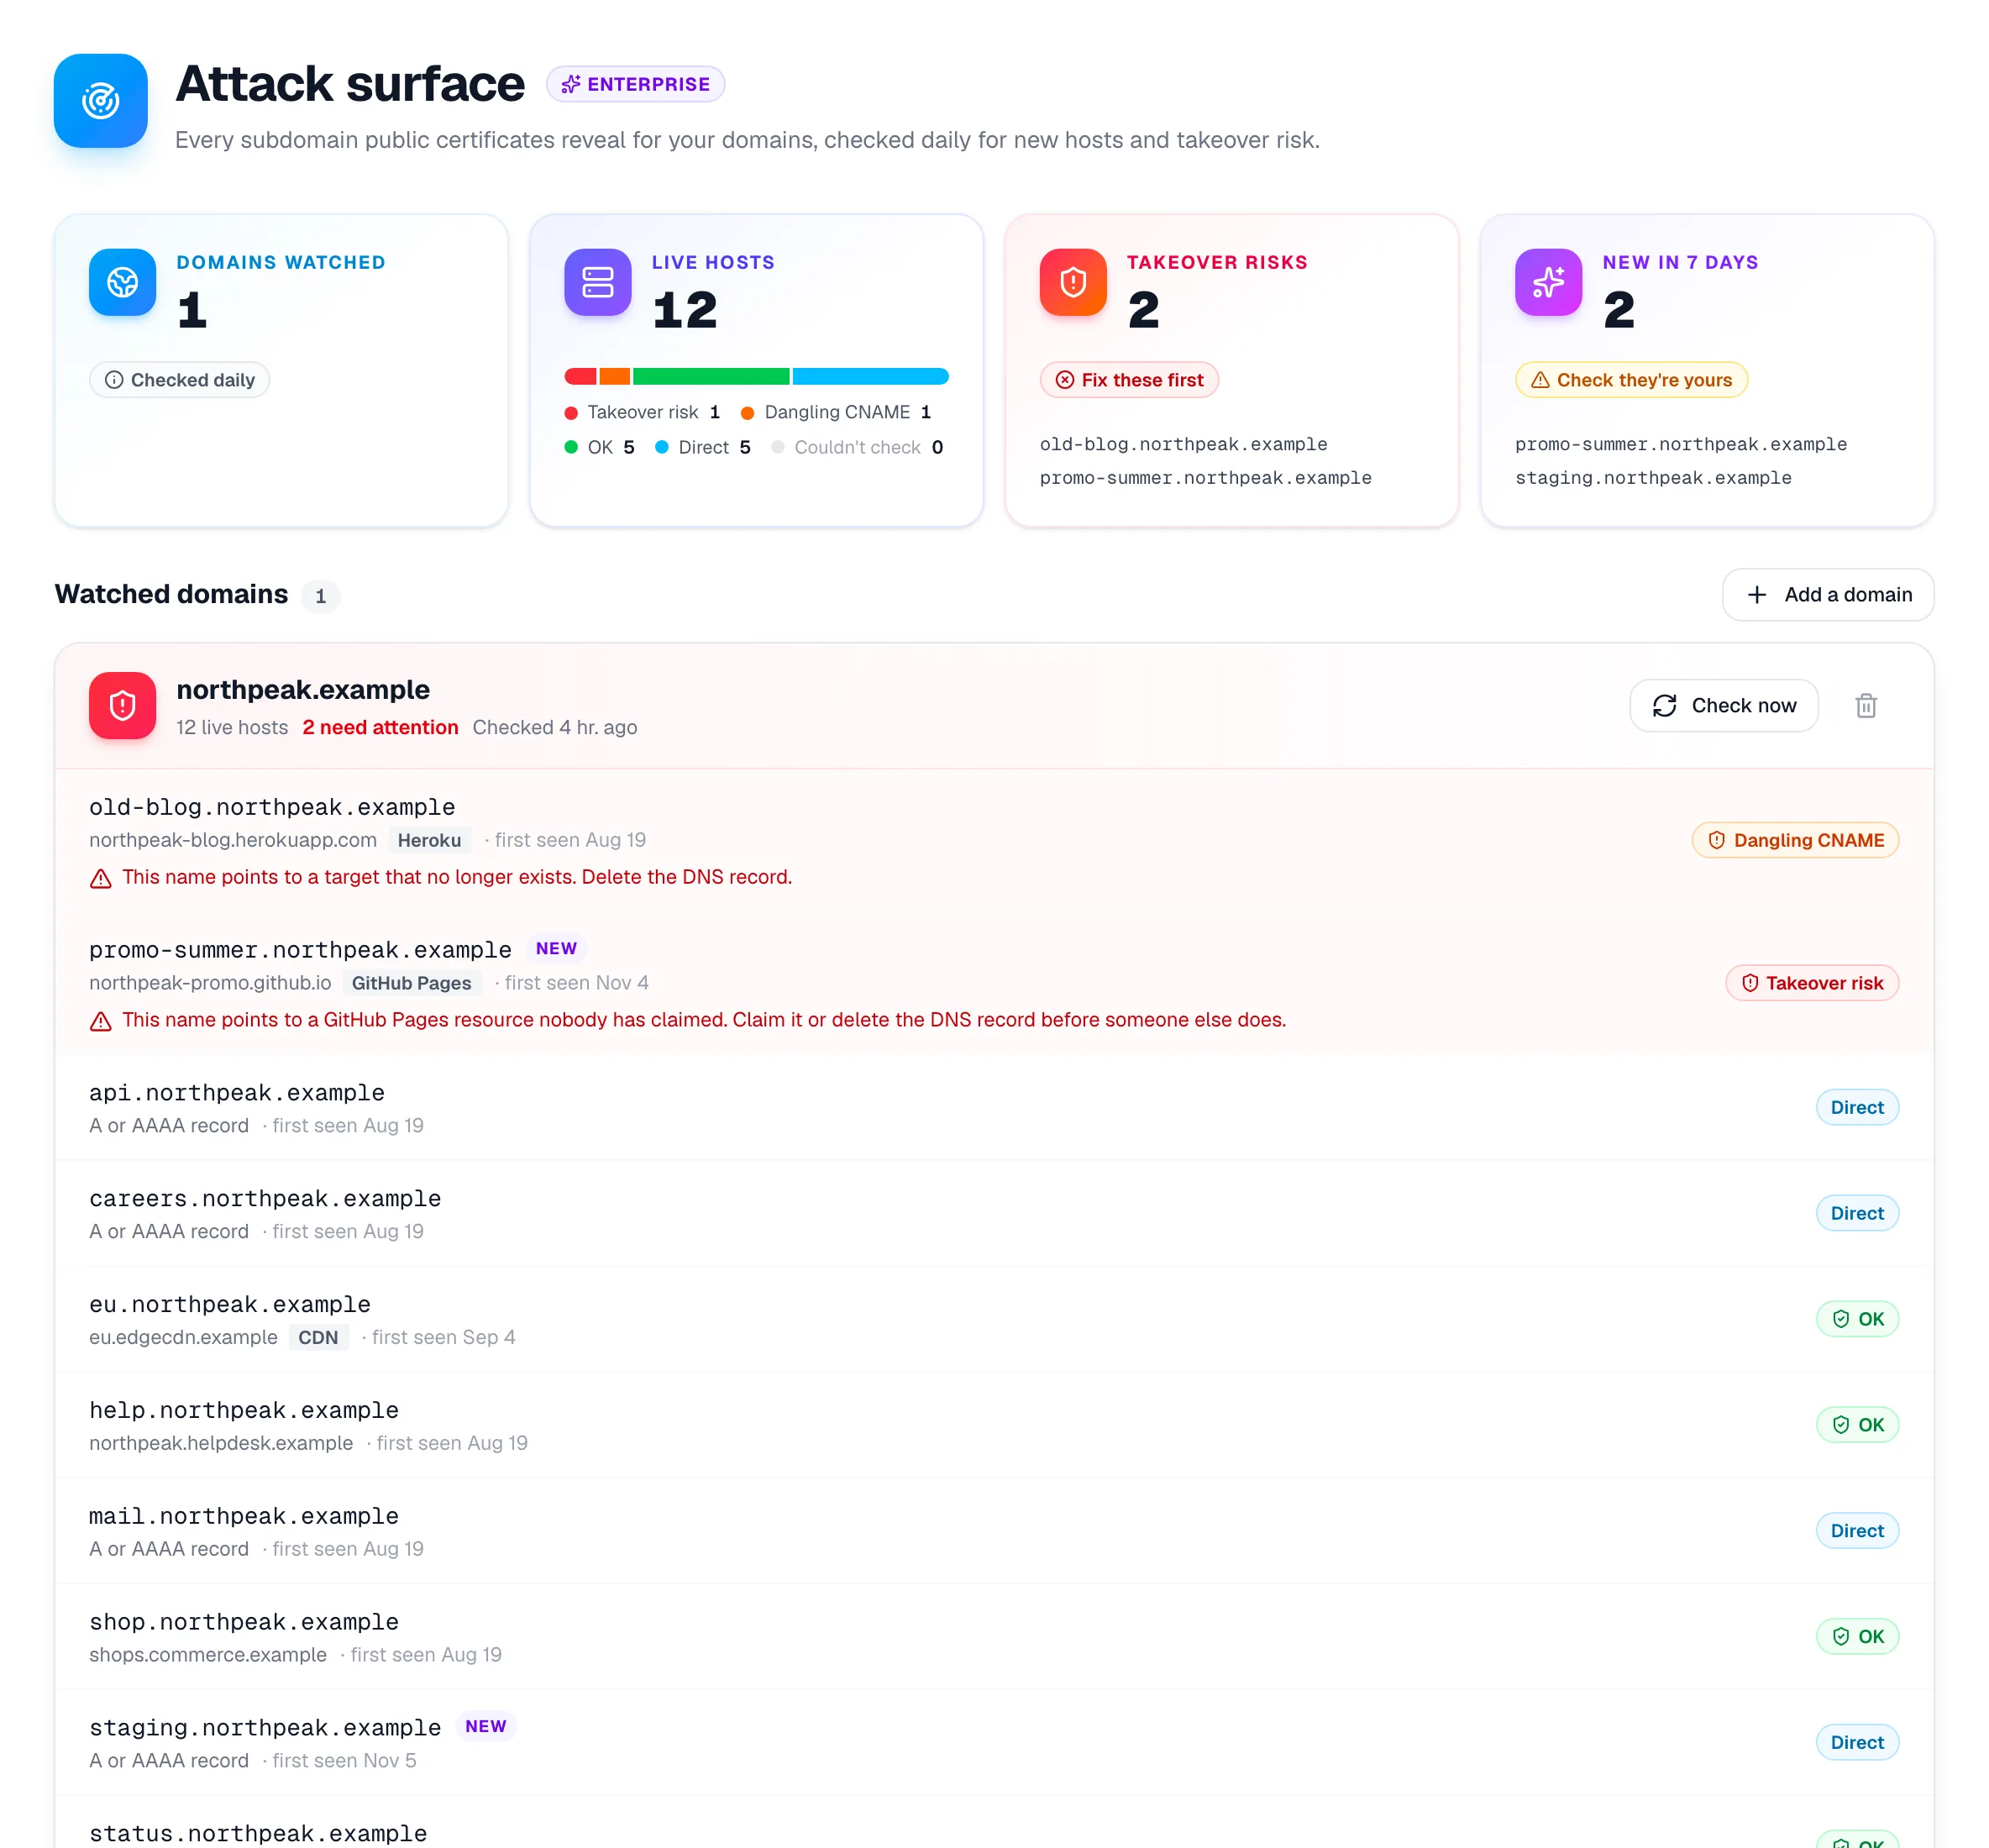
يقرأ Scanverra سجلات الشهادات العامة لنطاقاتك كل يوم، ويفحص كل نطاق فرعي بحثًا عن خطر الاستيلاء وسجلات DNS المعلّقة، ويخبرك حين يظهر مضيف جديد.

  • فحوصات الاستيلاء لخدمات استضافة مثل GitHub Pages وHeroku
  • تنبيه على سجلات CNAME المعلّقة مع ما يجب فعله
  • تنبيهات للمضيفين الجدد وللمخاطر الجديدة
  • المضيفون الذين خرجوا من DNS يبقون في السجل
سطح الهجوم: نطاق مراقب مع مضيفيه النشطين، اثنان منهم عليهما تنبيه بخطر الاستيلاء واثنان جديدان هذا الأسبوع.
مؤسسات

حصتك من إجابات الذكاء الاصطناعي

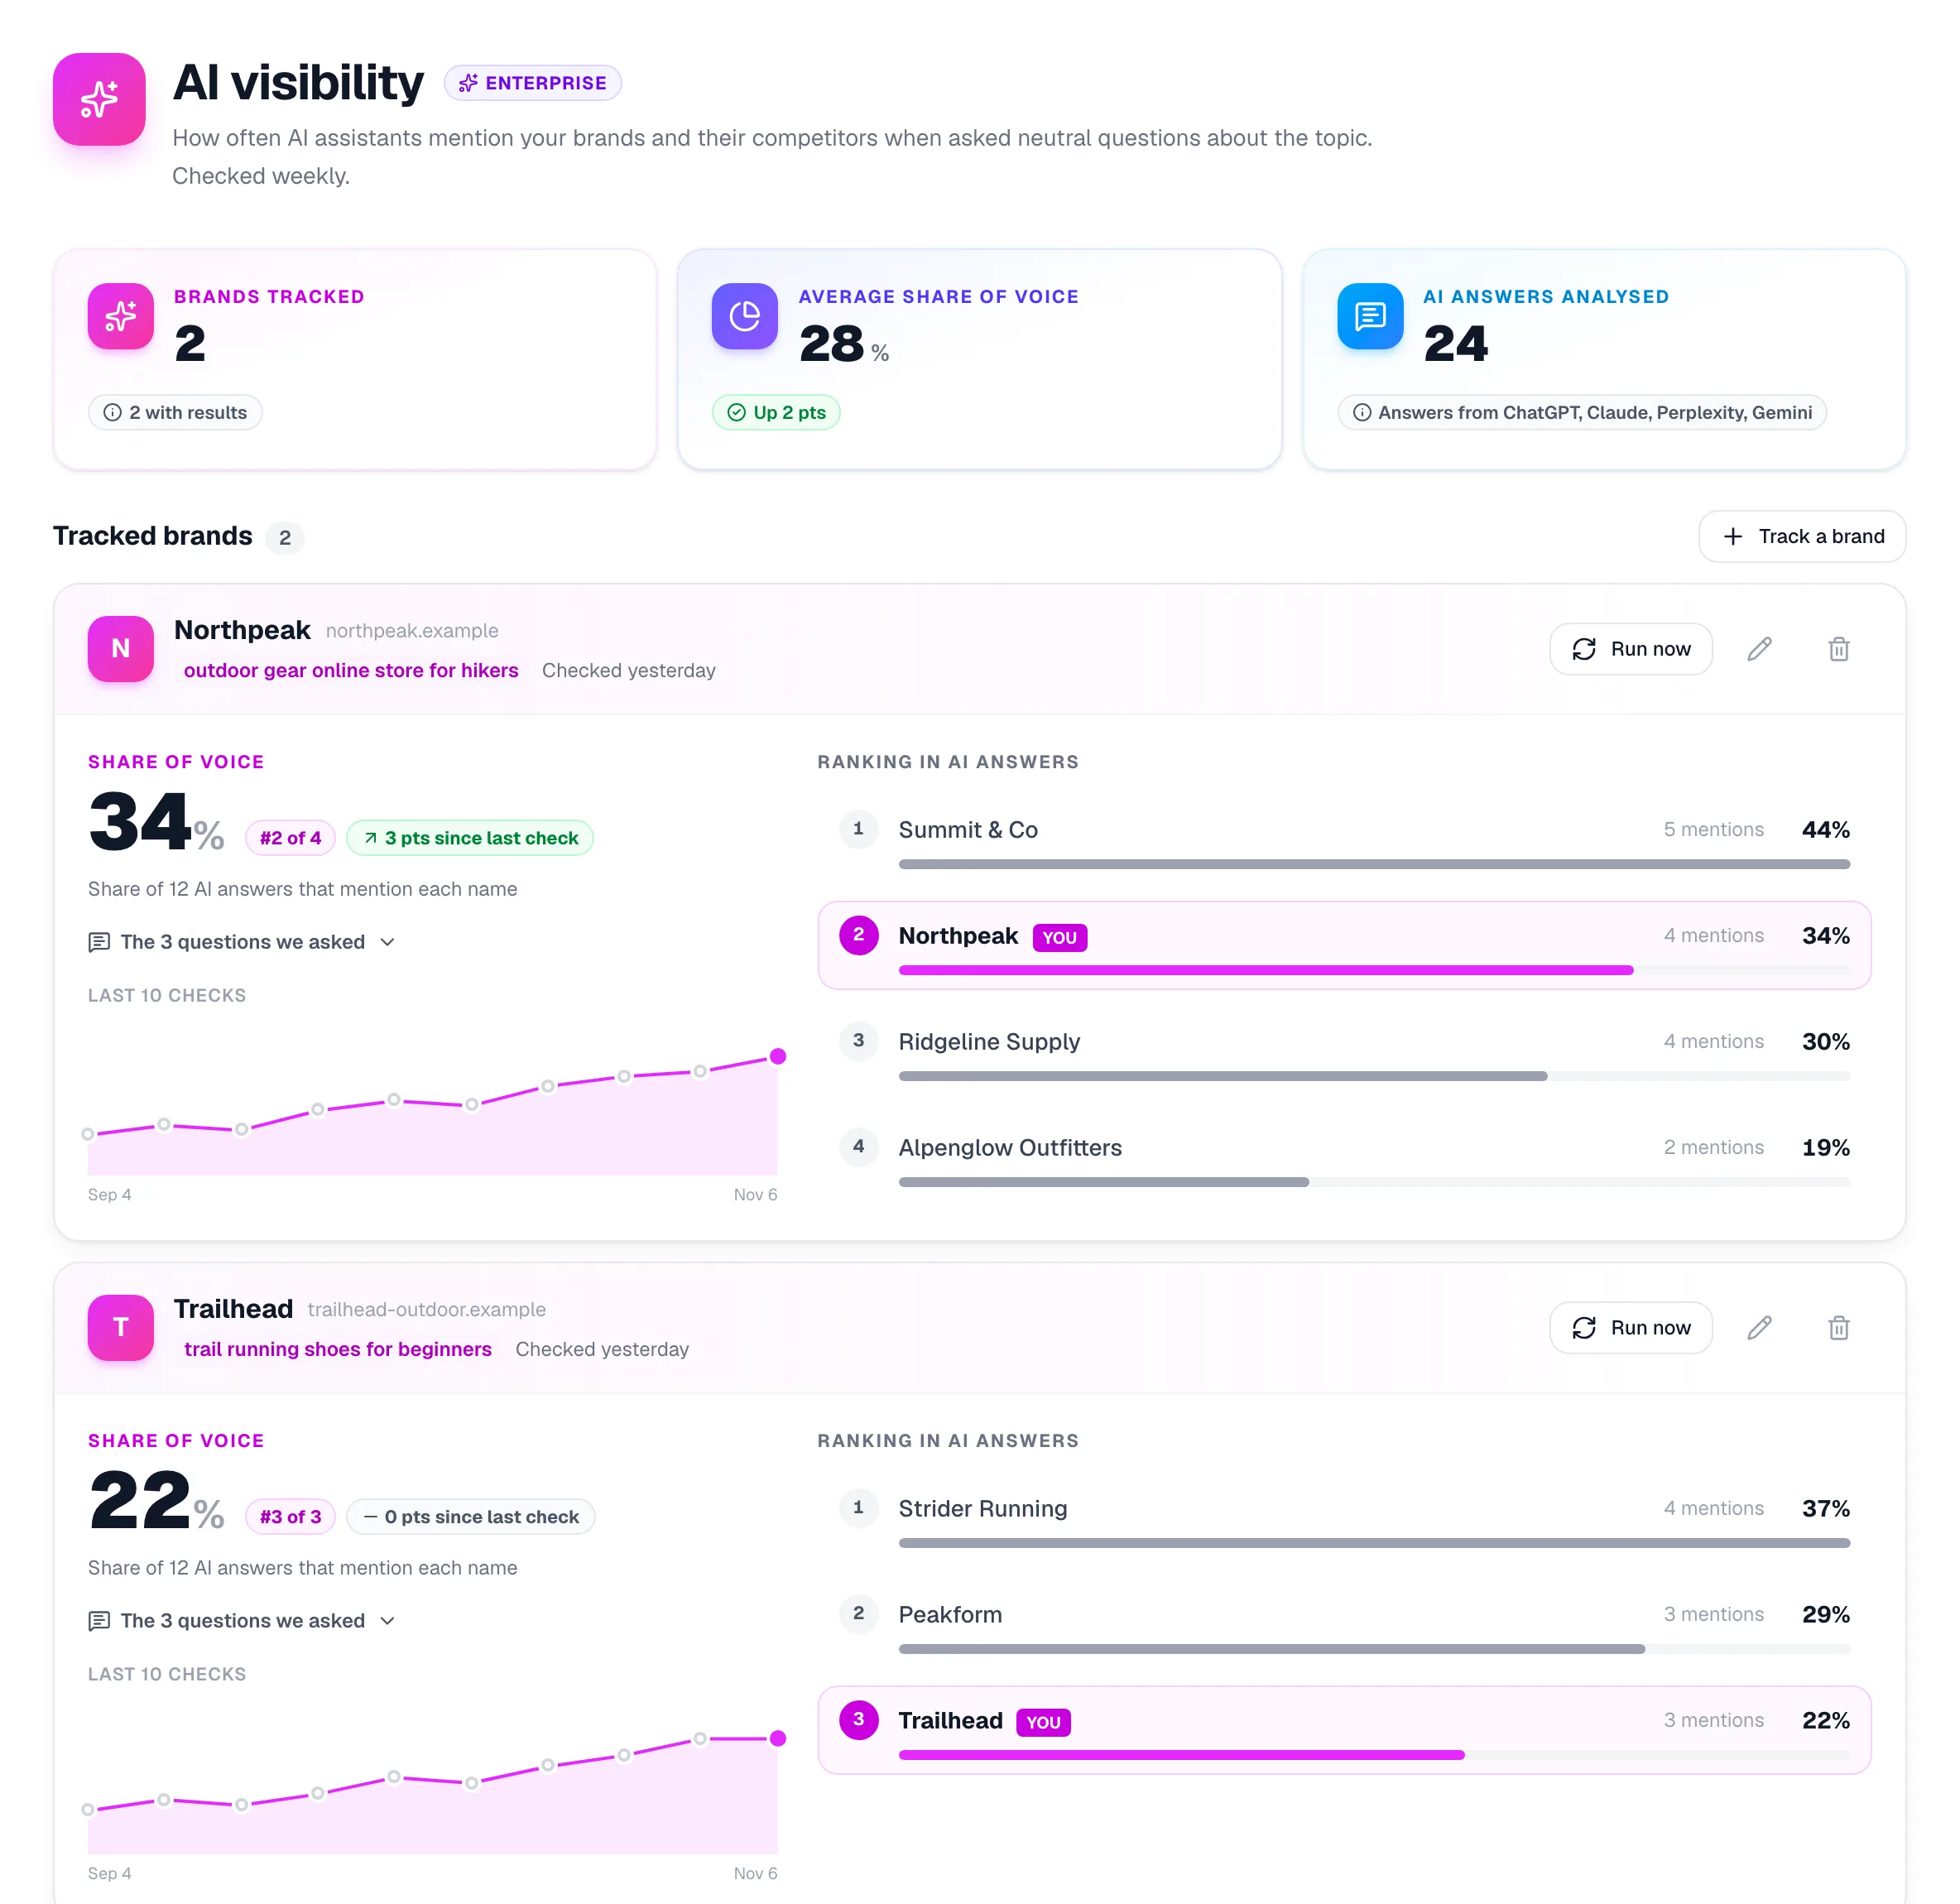
تتبّع عدد المرات التي يذكر فيها مساعدو الذكاء الاصطناعي علاماتك التجارية ومنافسيك حين يطرح المشترون أسئلة محايدة عن سوقك. تُفحص كل علامة أسبوعيًا، مع اتجاهها وترتيبها.

  • عدة علامات تجارية، لكل منها موضوعها وما يصل إلى 5 منافسين
  • أسئلة محايدة بأسلوب المشتري لا تذكرك أبدًا
  • ترتيب مقابل المنافسين من الإجابات نفسها
  • الأسئلة المطروحة معروضة بجانب كل نتيجة
الظهور في الذكاء الاصطناعي: علامتان تجاريتان متتبَّعتان مع حصتهما، واتجاه على 10 أسابيع، وترتيبهما مقابل المنافسين.

وكل ما يحتاجه الفريق الأكبر أيضًا

Slack وMicrosoft Teams وWebhooks

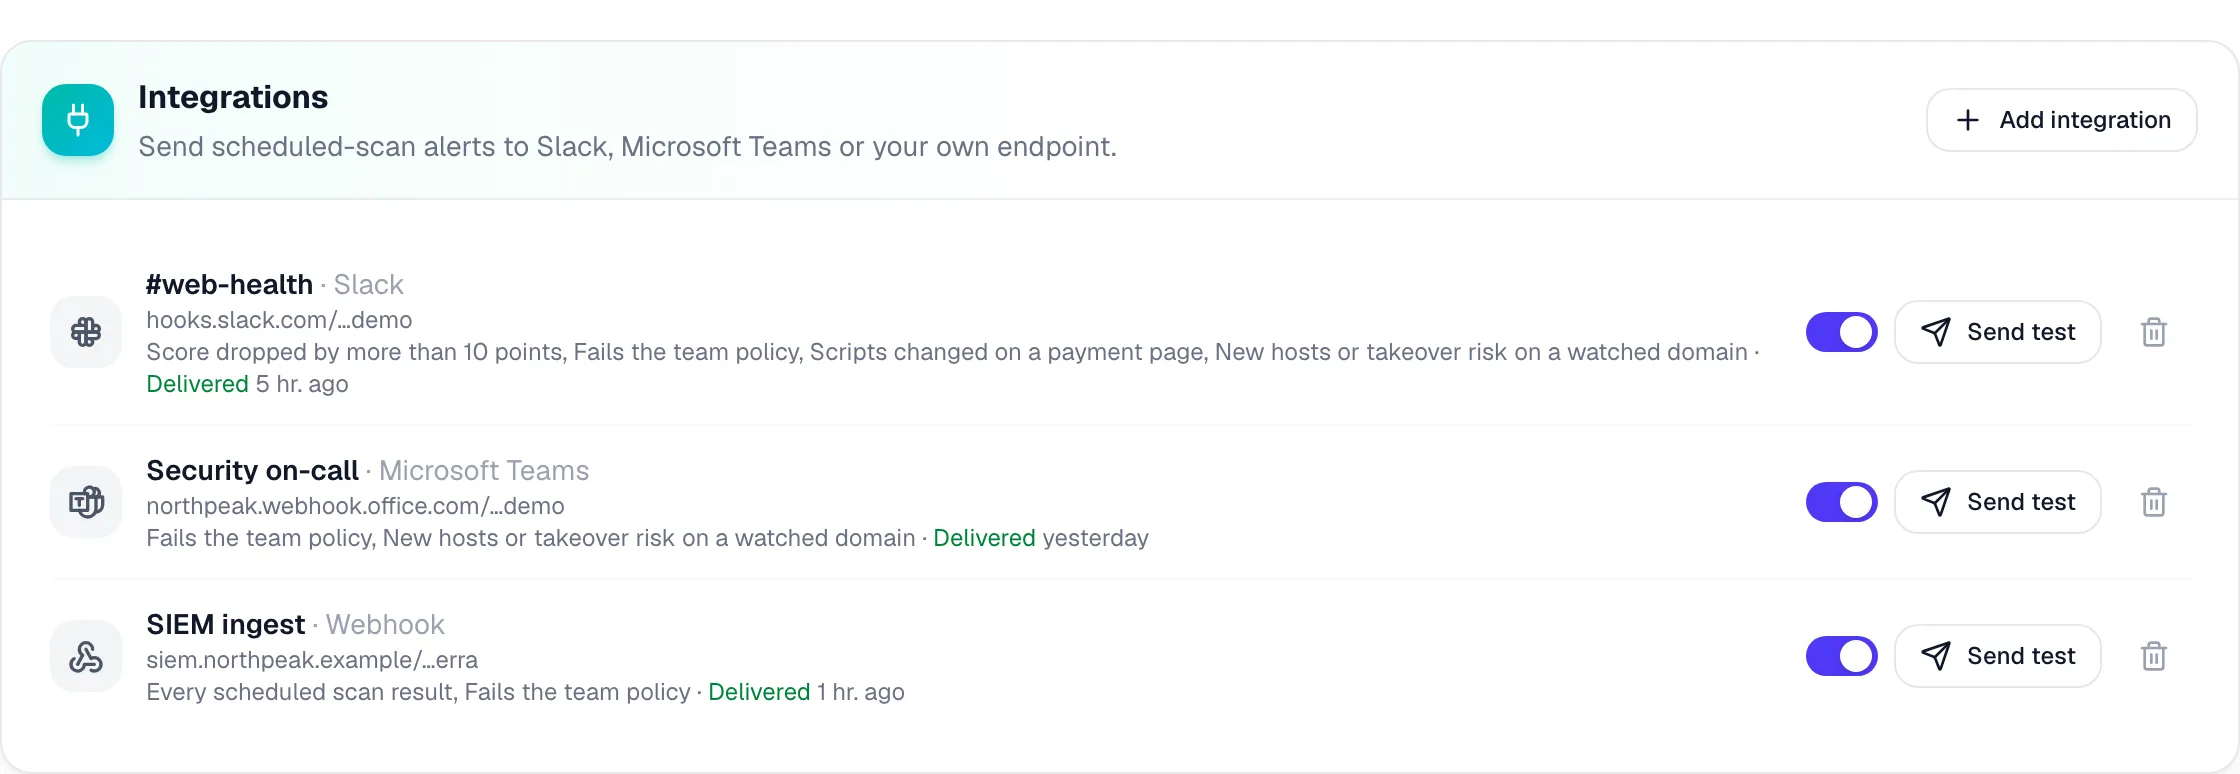
تراجعات الدرجات وإخفاقات السياسة وتغييرات صفحات الدفع والمضيفون الجدد، تُرسل إلى حيث يعمل فريقك أصلًا. تُوقَّع Webhooks بخوارزمية HMAC-SHA256.

كيفية إعداد التنبيهات
Slack وMicrosoft Teams وWebhooks

التحكم في البيانات

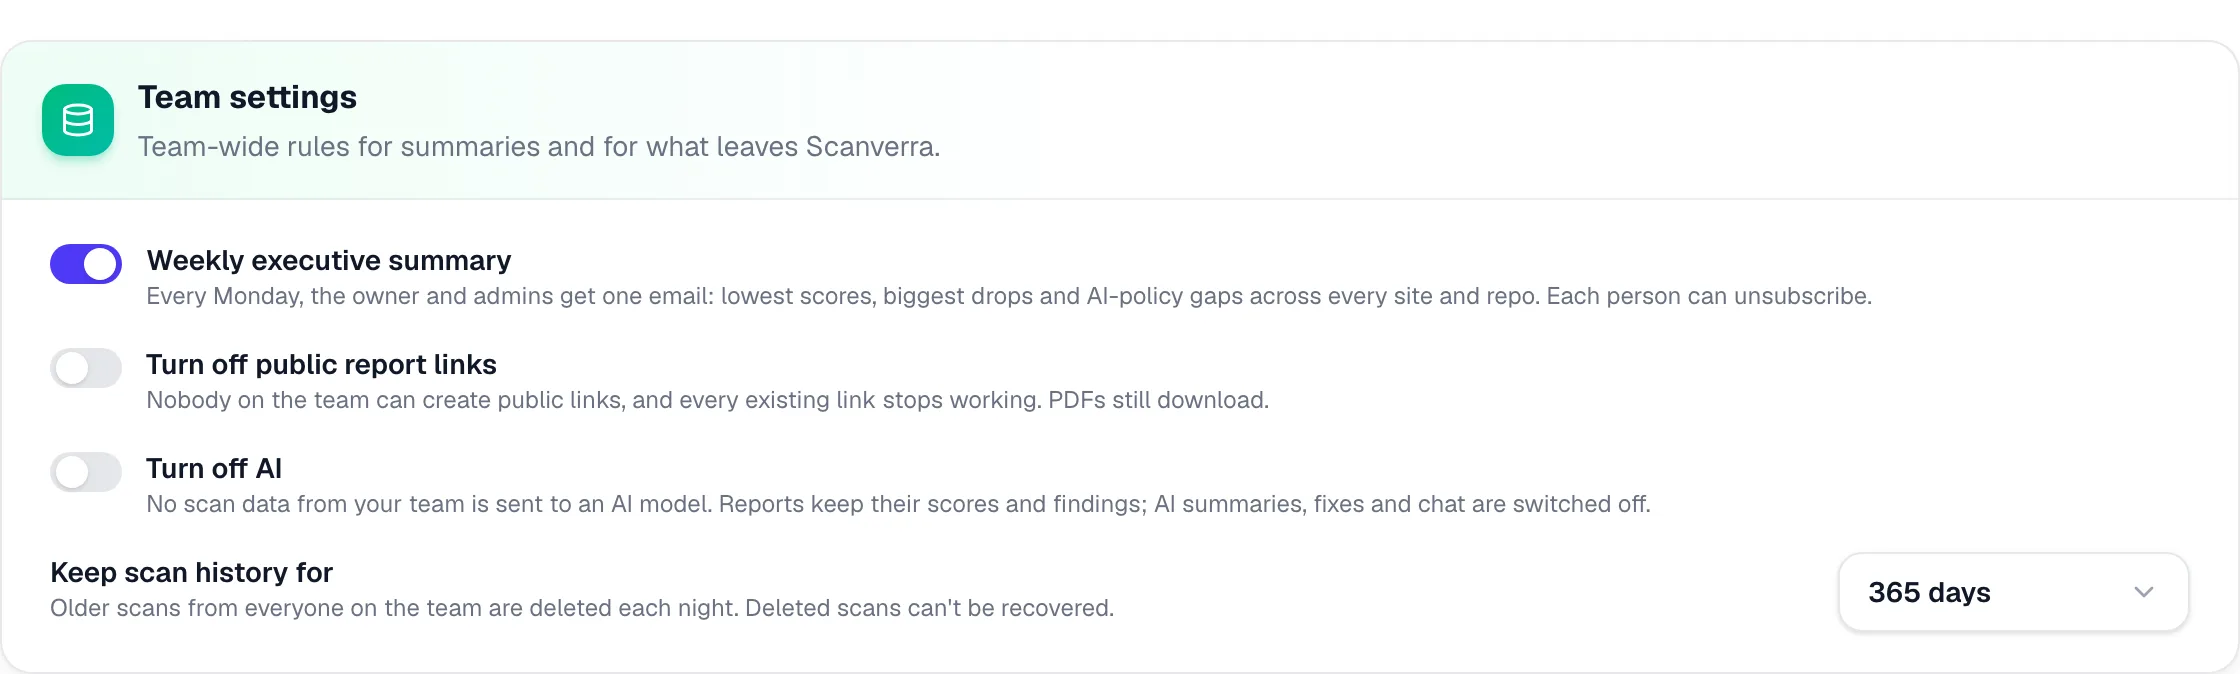
أوقف روابط التقارير العامة، وأطفئ الذكاء الاصطناعي للفريق كله كي لا تصل بيانات الفحص إلى أي نموذج، واحتفظ بسجل الفحوصات 30 أو 90 أو 180 أو 365 يومًا.

التحكم في البيانات

تقارير بعلامتك الخاصة

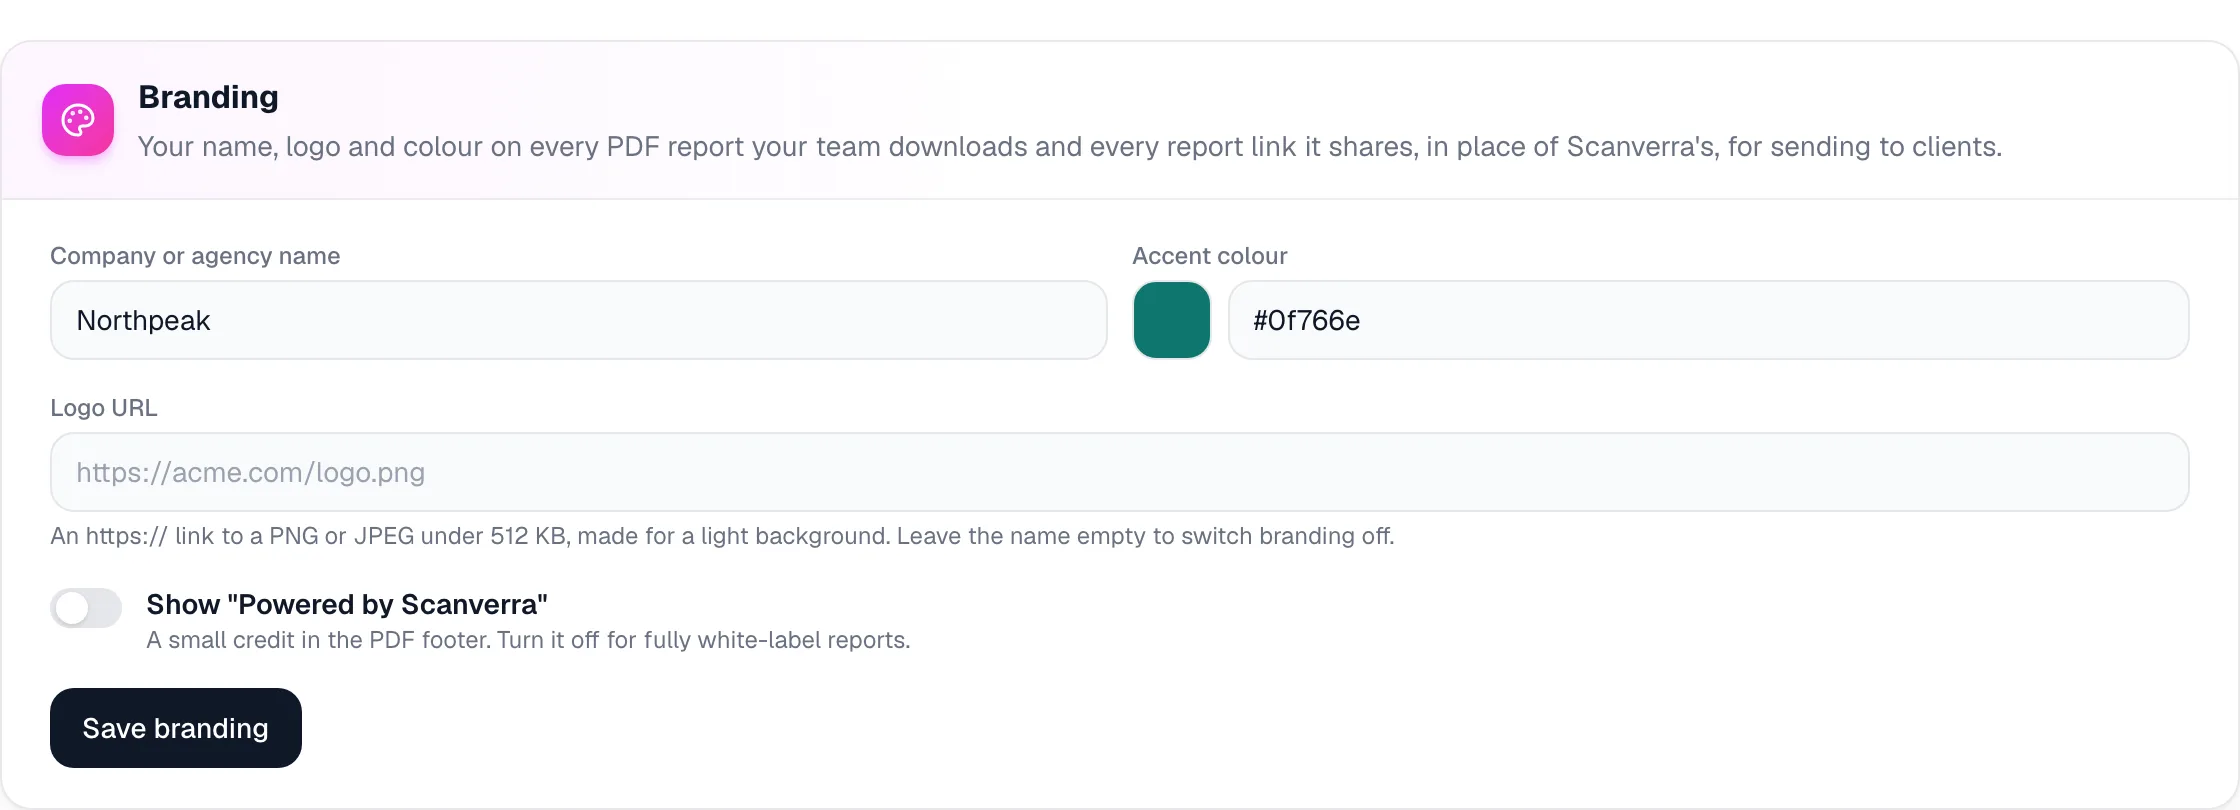
اسمك وشعارك ولونك على تقارير PDF وعلى روابط مشاركة تقارير المواقع، مع إشارة Scanverra اختيارية.

كيف تستخدم الوكالات Scanverra
تقارير بعلامتك الخاصة

مفاتيح API للفريق وتصدير البيانات

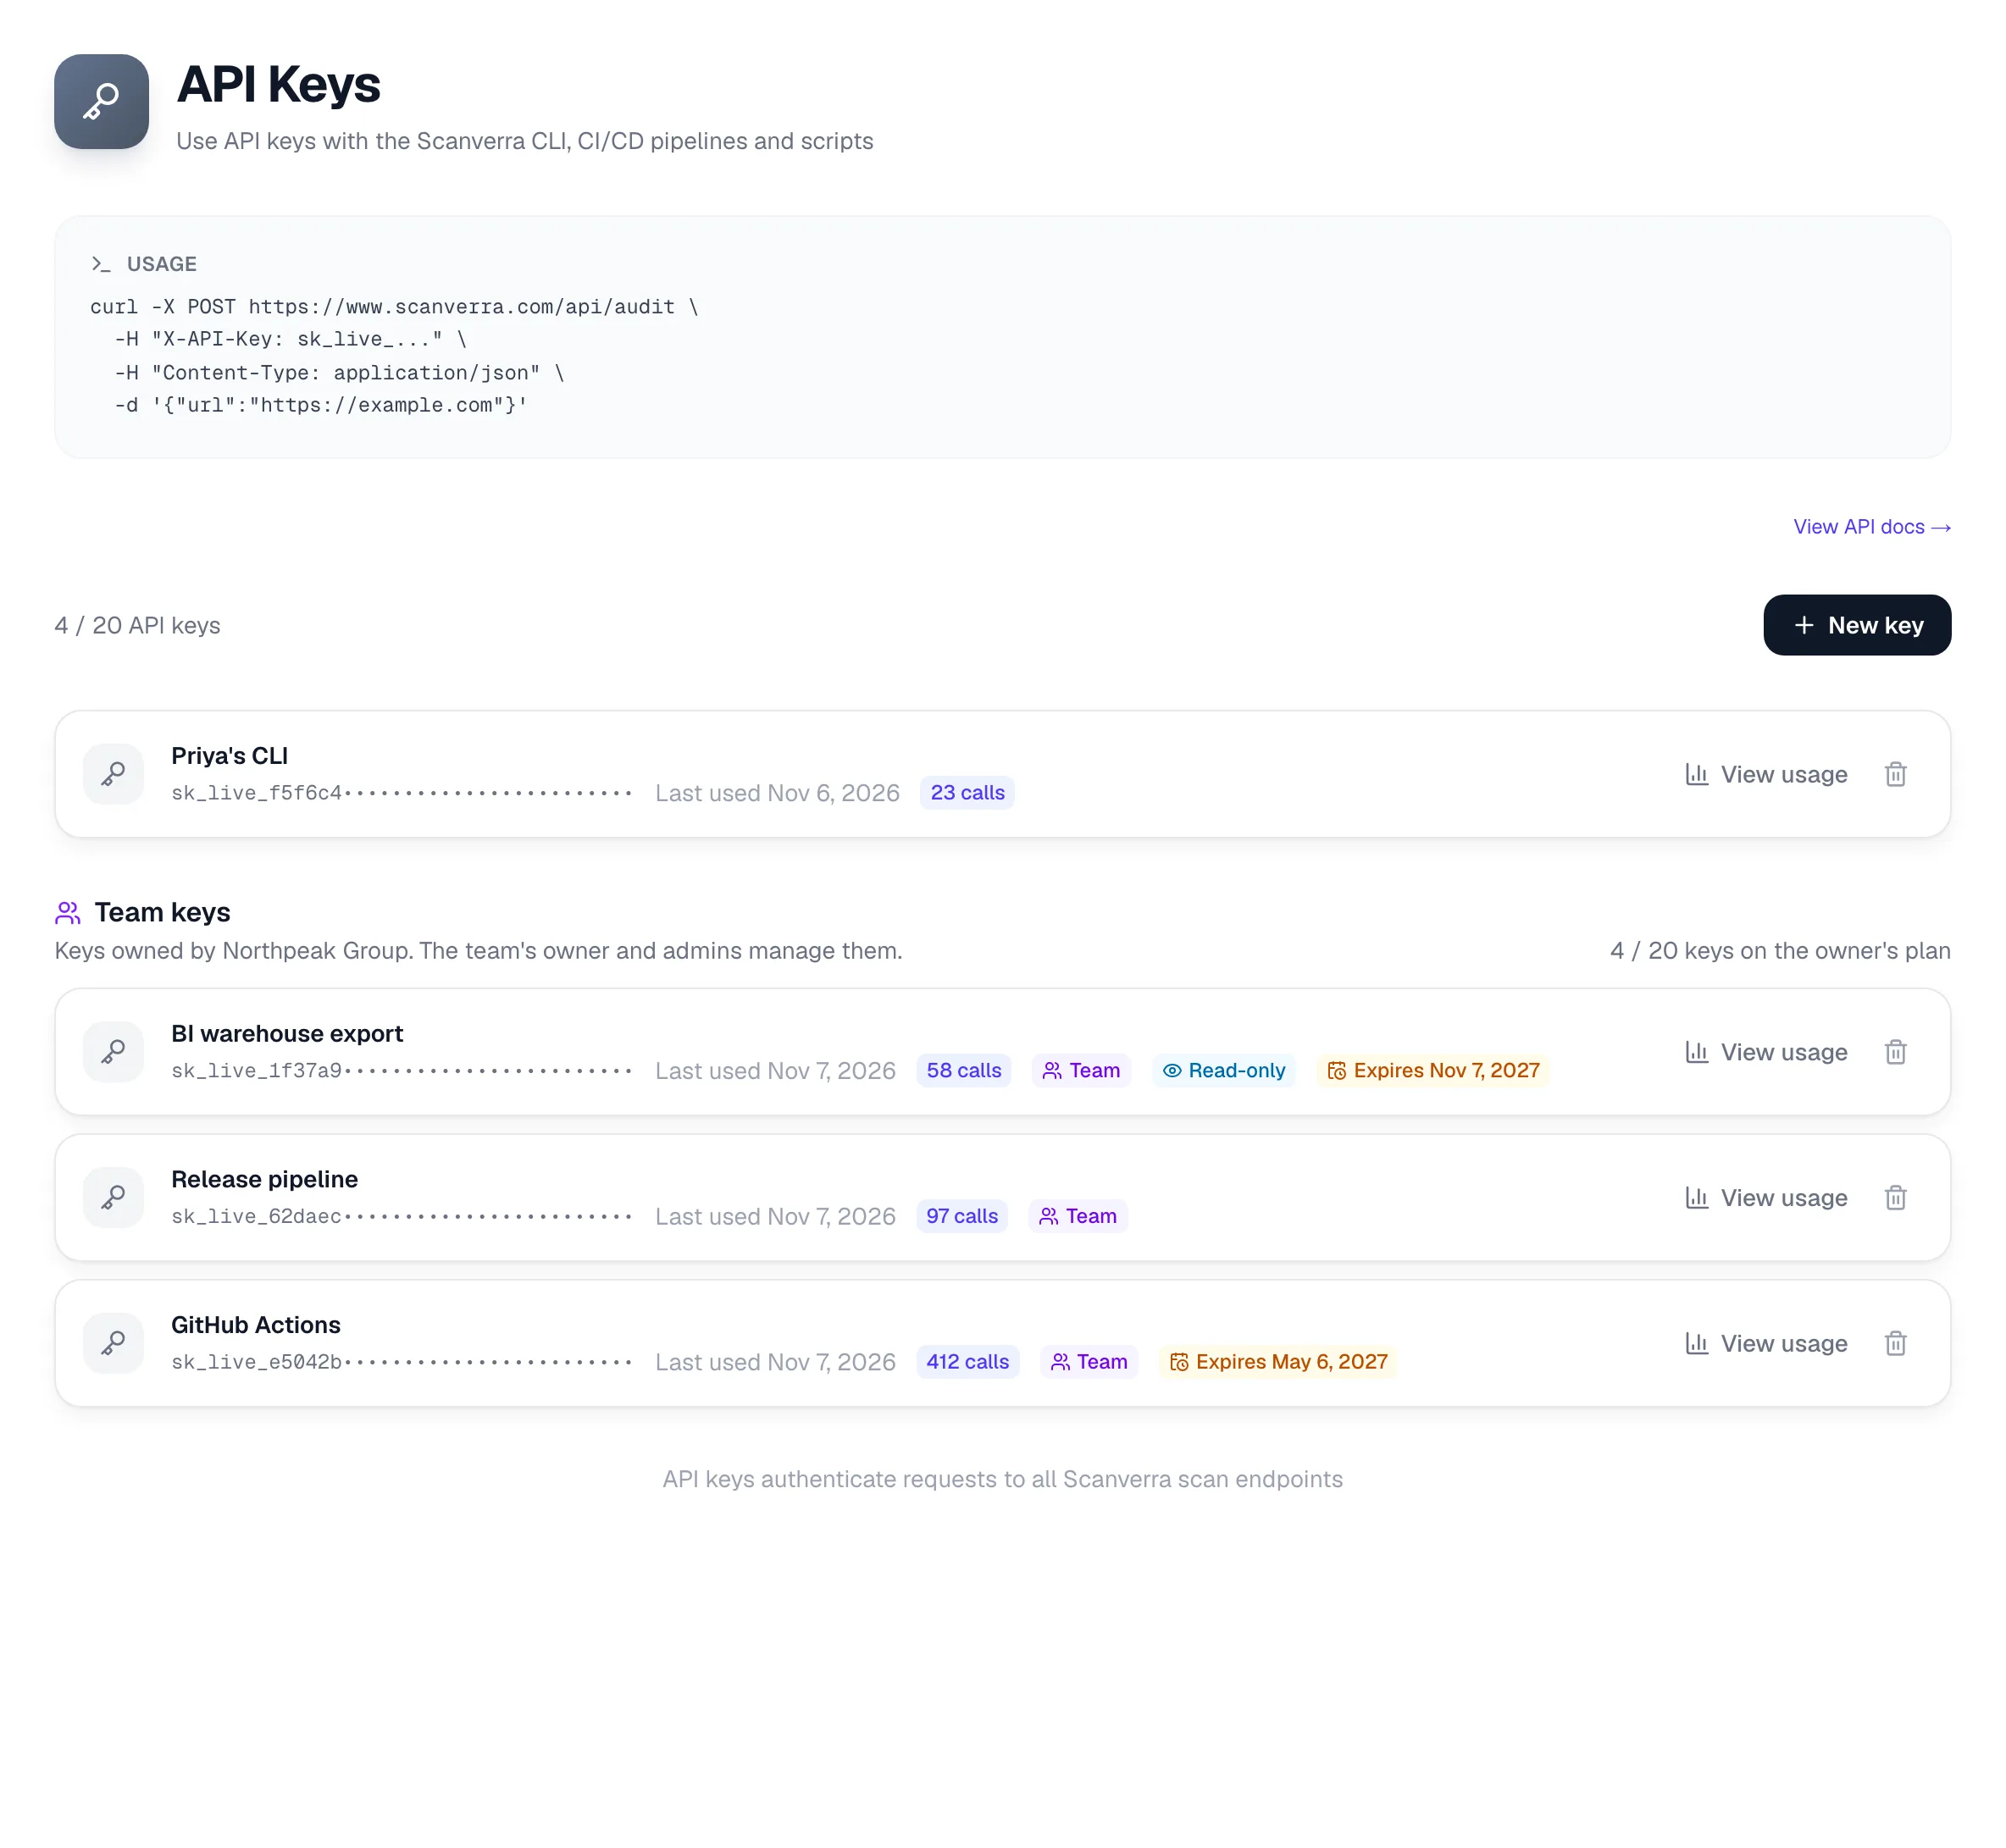
مفاتيح يملكها الفريق، بنطاقات للقراءة فقط وتواريخ انتهاء، وتغذية CSV أو NDJSON أو JSON لكل فحص لمستودع بياناتك.

مفاتيح API للفريق وتصدير البيانات

GitLab، بما في ذلك المُدار ذاتيًا

افحص مستودعات gitlab.com وGitLab المُدار ذاتيًا وافتح طلبات دمج للإصلاح، إلى جانب GitHub وBitbucket وAzure DevOps.

مراقبة الموقع بالكامل

عمليات زحف SEO مجدولة حتى 100 صفحة لكل موقع، تُقيَّم ويُنبَّه إليها مثل أي فحص مجدول.

10 مقاعد، والمزيد عند الطلب

صلاحيات مسؤول وعضو ومشاهد لكل أفراد الفريق، ومدير حساب مخصص، ودعم ذو أولوية.

فحوصات مجدولة بلا حدود

فحوصات يومية أو أسبوعية أو شهرية لكل موقع ومستودع، مع تنبيه حين تنخفض درجة.

أسئلة

ما يسأل عنه المشترون عادة

كل ما في خطة الفريق، إضافة إلى تسجيل الدخول الموحد وSCIM، وسجل التدقيق، ومساحات العمل، وحزمة الامتثال، وسياسة الفريق، والتحكم في البيانات، والتقارير بعلامتك الخاصة، ومراقبة سطح الهجوم وصفحات الدفع، والظهور في الذكاء الاصطناعي لعدة علامات تجارية، ومفاتيح API للفريق، والملخص التنفيذي الأسبوعي.

خطة المؤسسات عقد مخصص بأسعار حسب الحجم. أخبرنا بعدد مواقعك ومستودعاتك والأشخاص لديك، وسنرسل إليك عرض سعر.

أي مزوّد هوية يدعم SAML 2.0، ومنها Okta وMicrosoft Entra ID وGoogle Workspace. ويعمل التزويد عبر SCIM 2.0 مع Okta وMicrosoft Entra ID.

لا. إنها تربط الملاحظات الآلية بمتطلبات كل إطار لتكون لديك أدلة تعمل بها. أما الشهادة فتحتاج أيضًا إلى ضوابط إجرائية وسياسات لا يستطيع أي ماسح التحقق منها.

نعم. عند إطفاء الذكاء الاصطناعي للفريق، لا تُرسل أي بيانات فحص إلى نموذج ذكاء اصطناعي. تبقى الدرجات والملاحظات تعمل، وتُطفأ الملخصات والإصلاحات والمحادثة بالذكاء الاصطناعي.

يمكن لتدقيق المتصفح وفحوصات صفحات الدفع استخدام بيانات دخول محفوظة للصفحات خلف تسجيل الدخول. أما المواقع التي لا يمكن الوصول إليها إلا من داخل شبكتك فلا يمكن فحصها بعد.

جرّب Scanverra للمؤسسات على مواقعك

أخبرنا عن مواقعك ومستودعاتك وفريقك، وسنعود إليك بخطة وعرض سعر.

قارن كل الخطط