
افحص من الطرفية،
أو من خط أنابيب CI.
تفحص @scanverra/cli الأسرار ومشكلات SAST وثغرات CVE في التبعيات وأخطاء إعداد IaC ومشكلات الجودة على جهازك الخاص. دون الحاجة لربط GitHub أو Bitbucket، ولا يُرسَل إلى Scanverra سوى النتائج.
يتطلب Node.js 18 أو أحدث ومفتاح API من Scanverra. تتضمن الخطة المجانية مفتاحًا واحدًا.
اقرأ البداية السريعة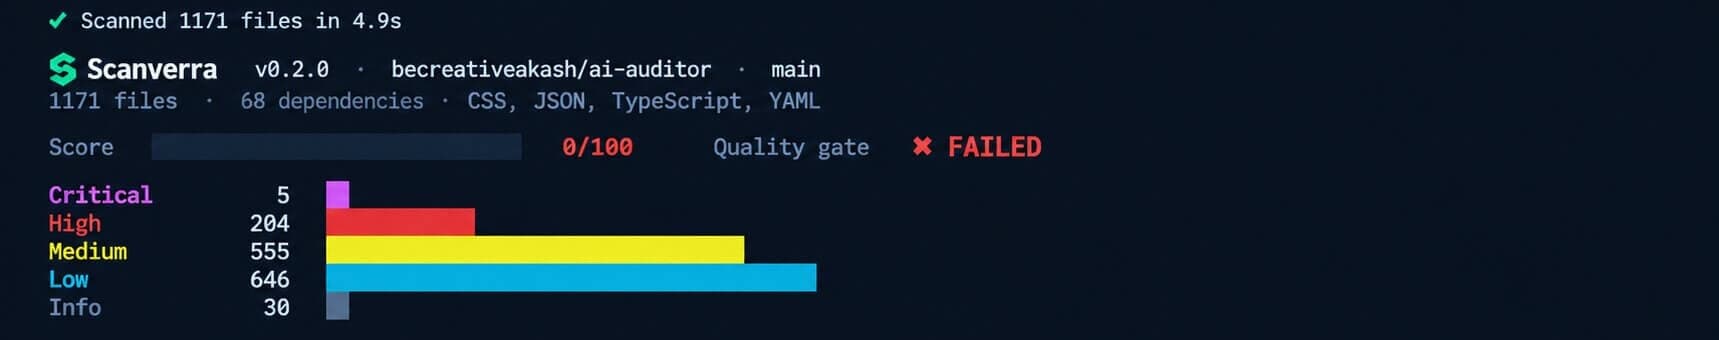
مصممة للطرفية وCI
نفس فحوصات لوحة التحكم، تعمل حيث يوجد الكود بالفعل.
تعمل في أي مكان
أمر واحد في أي shell، وأي عامل CI، أو خطاف pre-commit. دون الحاجة لربط حساب أو إعداد OAuth مسبقًا.
مخرجات مخصصة لـ CI
SARIF لـ GitHub code scanning واستيراد Sonar، وJSON للأدوات الخاصة، ورموز خروج لربط نجاح البناء عبر --fail-on.
نفس محرك لوحة التحكم
فحوصات الأسرار وSAST وثغرات CVE في التبعيات وIaC والجودة. تتطابق النتائج مع نتائج فحص بدأ من Scanverra، أينما شغّلته.
صفِّ ما تعتمد عليه في البناء
ركّز فحص البناء على نتائج security وdependency باستخدام --category، واترك ملاحظات الجودة خارج CI.
كيف تعمل
من التثبيت إلى النتيجة في لوحة التحكم الخاصة بك.
ثبّت، أو شغّلها مرة واحدة
npx @scanverra/cli، أو npm i -g @scanverra/cli للحصول على أمر scanverra دائم.
سجّل الدخول
الصق مفتاح API مرة واحدة. في CI، عيّن SCANVERRA_API_KEY كسر بدلًا من ذلك.
افحص
تقرأ scanverra scan . ملفاتك، وتشغّل الفحوصات محليًا، وتعرض النتائج.
راجع أو اربط بنجاح البناء
افتح الرابط في لوحة التحكم الخاصة بك، أو دع --fail-on يوقف البناء عند وجود مشكلة حقيقية.
أضفه إلى GitHub Actions
افحص كل عملية push وطلب دمج، وأوقف المهمة عند النتائج الخطيرة، واطّلع على النتائج في فحص الكود في GitHub.
on: [push, pull_request]
jobs:
  scanverra:
    runs-on: ubuntu-latest
    permissions:
      contents: read
      security-events: write
    steps:
      - uses: actions/checkout@v7
      - uses: scanverra/scan-action@v1
        with:
          api-key: ${{ secrets.SCANVERRA_API_KEY }}
          fail-on: high
احفظ مفتاح API كسرّ للمستودع باسم SCANVERRA_API_KEY. وتعمل أي خدمة CI أخرى باستخدام npx @scanverra/cli scan . --fail-on high.
ما الذي يغادر جهازك
يُرفع
- مسارات الملفات وأرقام الأسطر
- معرّفات القواعد والعناوين ودرجات الخطورة واقتراحات الإصلاح
- أسماء الاعتماديات وإصداراتها
- المشروع والفرع والـ commit
لا يُرفع أبدًا
- محتوى الملفات
- قيم الأسرار
- سطر الكود المطابق (ما لم تستخدم --include-code)
قائمة الفحوصات الكاملة
كل ما يفحصه الماسح عبر الويب، متاح من سطر الأوامر.
قراءات ذات صلة
Automating Code Quality and Dependency Audits in CI/CD
How to catch vulnerable dependencies, license issues, and quality drift on every pull request instead of during a quarterly cleanup.
npm audit vs. Snyk vs. Dependabot: Choosing the Right Dependency Scanner
Three names that come up constantly, doing genuinely different jobs - and why most teams end up using more than one, not choosing just one.
Understanding CVSS Scores: How to Prioritize Vulnerability Fixes
A 9.8 and a 7.5 aren't just "high" and "medium" - what actually goes into a CVSS score, and why the number alone shouldn't decide what you patch first.
Scanverra لـ VS Code
اعرض النتائج داخل المحرر أثناء كتابة الكود
Repo Scanner
Code quality & dependency health
Security Scanner
Headers, secrets, SSL & CSRF risk
Website Audit
Performance, SEO & accessibility
أضفها إلى خط الأنابيب اليوم
أمر واحد، دون ربط مستودع، ولا يغادر الكود العامل (runner) أبدًا.