
Todas as verificações que seu site precisa,
em uma só plataforma.
Analise seu site, seu código e as páginas abertas no Chrome. Cada ferramenta explica o que encontrou e escreve a correção para o seu stack.
Comece grátis. Sem cartão de crédito.
Cole uma URL
Analise qualquer site
Nada para instalar. Digite uma URL e receba resultados pontuados com correções em cerca de um minuto.
Auditoria de site
Desempenho, SEO e acessibilidade
- Core Web Vitals e velocidade de carregamento
- SEO on-page e meta tags
- Problemas de acessibilidade WCAG
Otimizador de SEO
Prontidão GEO, E-E-A-T e Search Console
- Prontidão para GEO e busca com IA
- Sinais de confiança E-E-A-T
- Dados do Google Search Console
Verificação de segurança
Cabeçalhos, vulnerabilidades e HTTPS
- Cabeçalhos de segurança e CSP
- HTTPS, TLS e conteúdo misto
- Sinais de vulnerabilidade e segredos expostos
Auditoria de navegador
Renderização real do navegador e erros de console
- Erros de console e JavaScript
- Core Web Vitals em um navegador real
- Verificação de compatibilidade móvel
Verificações de acessibilidade dentro do Chrome
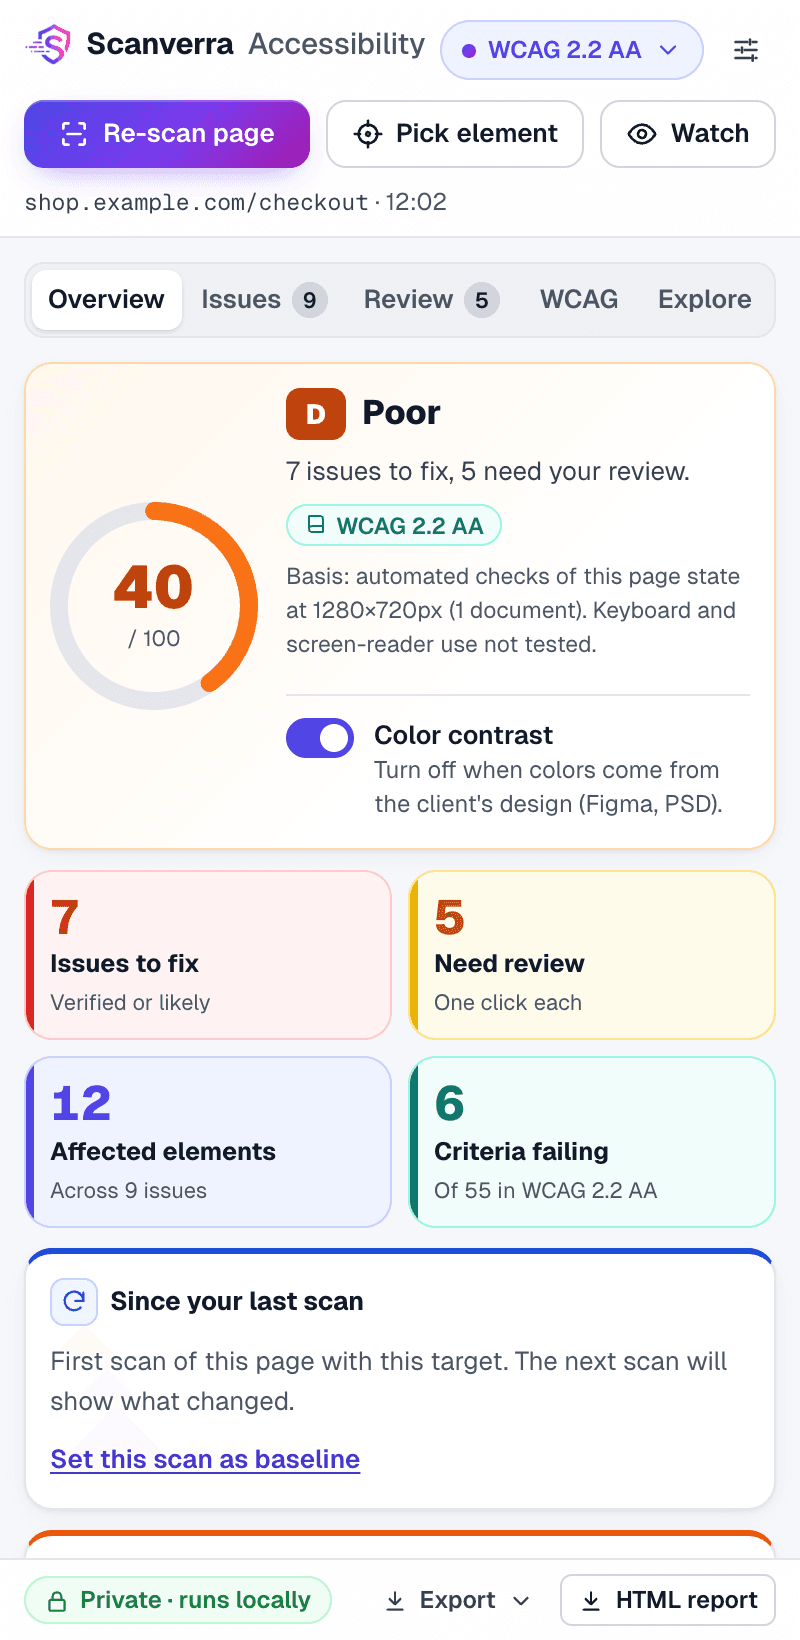
Analise qualquer página aberta por um painel na própria página. Os problemas são agrupados por componente, cada um com a evidência e o código de correção pronto para colar.
- Verificações WCAG 2.2 em qualquer página aberta
- Código de correção para HTML, React, Vue, Angular e Svelte
- Roda no navegador, só envia os relatórios que você salva
Conecte seu código
Analise seu código
Conecte um repositório do GitHub ou Bitbucket, ou rode as mesmas verificações no terminal, no pipeline de CI e no editor.
Scanner de repositório
Segredos, CVEs e riscos de agentes de IA
- Segredos no código e problemas de SAST
- CVEs de dependências e pacotes desatualizados
- Correções escritas por IA com PR em um clique
CLI
Verifique o código localmente, qualquer host git
- Roda na sua máquina, com qualquer host git
- Falha o build de CI em problemas reais
- Só os achados são enviados
Extensão do VS Code
Resultados no editor enquanto programa
- Achados na linha exata
- Segredos, CVEs e problemas de IaC
- Pegue problemas antes do commit
Não sabe por onde começar?
De qual ferramenta eu preciso?
Comece pelo problema que você quer resolver.
- Acelerar páginas lentas e passar nos Core Web VitalsAuditoria de site
- Ranquear no Google e ser citado em respostas de IAOtimizador de SEO
- Reforçar cabeçalhos de segurança e HTTPSVerificação de segurança
- Pegar os erros de JavaScript que os visitantes realmente encontramAuditoria de navegador
- Encontrar e corrigir problemas de acessibilidade em qualquer páginaExtensão de acessibilidade
- Encontrar segredos vazados e dependências vulneráveisScanner de repositório
- Analisar código no terminal ou no pipeline de CICLI
- Ver problemas de segurança enquanto você programaExtensão do VS Code
O que cada ferramenta verifica
A Scanverra é uma plataforma de auditoria com IA para sites e o código por trás deles. Quatro scanners de sites cobrem desempenho e SEO, segurança, o comportamento em um navegador real e a prontidão para GEO e busca com IA. O Scanner de repositório, a CLI e a extensão do VS Code verificam seu código em busca de segredos, dependências vulneráveis e configurações incorretas, e a extensão do Chrome encontra problemas de acessibilidade em qualquer página aberta. Todas as ferramentas compartilham o mesmo painel e as mesmas correções escritas por IA, de uma única landing page a análises automatizadas em CI/CD.
Auditoria de site
A Auditoria de site da Scanverra verifica as Core Web Vitals (LCP, CLS, TTFB), sinais de SEO on-page como meta descriptions e URLs canônicas, e problemas de acessibilidade WCAG em uma única passagem: uma auditoria completa de desempenho, SEO e acessibilidade sem precisar alternar entre três ferramentas diferentes.
Otimizador de SEO
O Otimizador de SEO vai além de uma simples pontuação de página: verifica a prontidão GEO/busca por IA (blocos de resposta, oportunidades de esquema FAQ), sinais de confiança E-E-A-T (identidade do autor, atualidade do conteúdo, consistência de entidade), cobertura de imagens e hreflang, e pode renderizar JavaScript opcionalmente para conteúdo de SPA. Conecte o Google Search Console para ver consultas reais, cliques, status de indexação e usabilidade móvel para a URL exata que você escaneou.
Verificação de segurança
A Verificação de segurança inspeciona cabeçalhos de resposta HTTP, configuração TLS/HTTPS, conteúdo misto e padrões comuns de vulnerabilidade, como tokens CSRF ausentes ou segredos expostos. Use-a como um scanner de segurança leve antes do lançamento ou como um scan de vulnerabilidades recorrente em produção.
Auditoria de navegador
A Auditoria de navegador carrega seu site em um navegador real para encontrar erros de console, JavaScript quebrado e problemas de layout que rastreadores estáticos não pegam, sem scripts de teste para escrever ou manter.
Scanner de repositório
O Scanner de repositório se conecta ao GitHub ou Bitbucket e executa uma varredura de qualidade de código e saúde de dependências em todo o repositório, sinalizando dependências desatualizadas, segredos codificados e problemas comuns de código antes que sejam publicados.
Extensão de acessibilidade
A Extensão de acessibilidade roda verificações WCAG 2.2 na página aberta no Chrome ou no Brave. Problemas repetidos são agrupados por componente com código de correção para problemas comuns em HTML, React, Vue, Angular e Svelte, o que a automação não consegue confirmar vai para revisão em vez de ser reportado como falha, e as análises rodam no seu navegador, então o conteúdo da página fica no seu dispositivo, a menos que você salve um relatório.
Guias e comparações
Checklists, correções passo a passo e comparações honestas com outras ferramentas.
Perguntas frequentes
Com suas seis ferramentas, a Scanverra verifica o desempenho do site (Core Web Vitals, tempo de carregamento), os fundamentos de SEO (meta tags, URLs canônicas, dados estruturados), a prontidão para GEO e busca com IA e os sinais E-E-A-T, a acessibilidade (problemas de WCAG em qualquer URL ou dentro do Chrome com a Extensão de acessibilidade), a segurança (cabeçalhos, HTTPS, vulnerabilidades), a renderização em um navegador real e o código do repositório, tudo em uma plataforma e uma assinatura.
Não. Todas as ferramentas funcionam pelo navegador: cole uma URL para Auditoria de site, Verificação de segurança, Auditoria de navegador ou Otimizador de SEO, ou conecte um repositório do GitHub/Bitbucket para o Scanner de repositório. Nada para instalar localmente.
Sim. Toda ferramenta tem uma API REST (veja a Documentação da API) então você pode disparar uma auditoria, verificação de segurança, auditoria de navegador, scan de SEO ou scan de repositório diretamente do GitHub Actions, GitLab CI ou qualquer pipeline, e bloquear um build com base nos resultados.
Sim. Você pode rodar auditorias de graça, sem precisar de cartão de crédito; os planos pagos adicionam scans ilimitados, vagas para equipe e monitoramento agendado: veja Preços para o detalhamento completo.
Auditoria de site foca em desempenho, SEO e acessibilidade; Verificação de segurança foca especificamente em cabeçalhos, configuração HTTPS/TLS e padrões de vulnerabilidade. Muitas equipes rodam as duas juntas para uma checagem completa antes do lançamento.
A pontuação de SEO da Auditoria de site é uma verificação rápida on-page (título, meta, cabeçalhos) junto com desempenho e acessibilidade. O Otimizador de SEO é uma ferramenta dedicada muito mais profunda: prontidão GEO/busca por IA, sinais de confiança E-E-A-T, análise de palavras-chave e concorrentes, renderização de JavaScript opcional para SPAs, e uma conexão direta com o Google Search Console para dados reais de ranking da URL exata que você escaneou.
O Scanner de repositório se conecta a repositórios do GitHub e Bitbucket via OAuth, e também pode rodar automaticamente pela API usando um token de acesso salvo, sem necessidade de reautorização manual em scans repetidos.
Leituras relacionadas
How to Fix Largest Contentful Paint (LCP)
Why your LCP is slow, how to find the element that's causing it, and the preload, image, and CDN fixes that actually move the number.
How to Fix Mixed Content Warnings
Why an HTTPS page loading even one resource over plain HTTP triggers browser warnings and breaks the padlock, and how to find and fix every instance.
How to Fix Outdated & Vulnerable Dependencies
Why a dependency with a known CVE sitting in package.json is one of the most common ways production apps get breached, and a practical process for triaging and updating safely.
Scanverra vs. Google PageSpeed Insights
Google's free Lighthouse-based performance report, with real-user CrUX field data alongside the lab score - no account, no pricing tiers.
Scanverra vs. Snyk
A developer-security platform scanning open-source dependencies, source code, containers, and IaC, priced per contributing developer with a capped free tier.
Scanverra vs. SonarQube (SonarSource)
A static code analysis platform for bugs, vulnerabilities, code smells, and technical debt across 30+ languages, free up to 50k lines of code.
Pronto para rodar sua primeira auditoria?
Cole uma URL e obtenha resultados reais em menos de um minuto, sem necessidade de cartão de crédito.
Executar auditoria grátis