
Escaneie pelo terminal,
ou pelo seu pipeline de CI.
O @scanverra/cli verifica segredos, problemas de SAST, CVEs de dependências, erros de configuração de IaC e problemas de qualidade na sua própria máquina. Sem precisar conectar GitHub ou Bitbucket, e apenas os resultados são enviados à Scanverra.
Requer Node.js 18 ou mais recente e uma chave de API da Scanverra. O plano Free inclui uma.
Ler o início rápido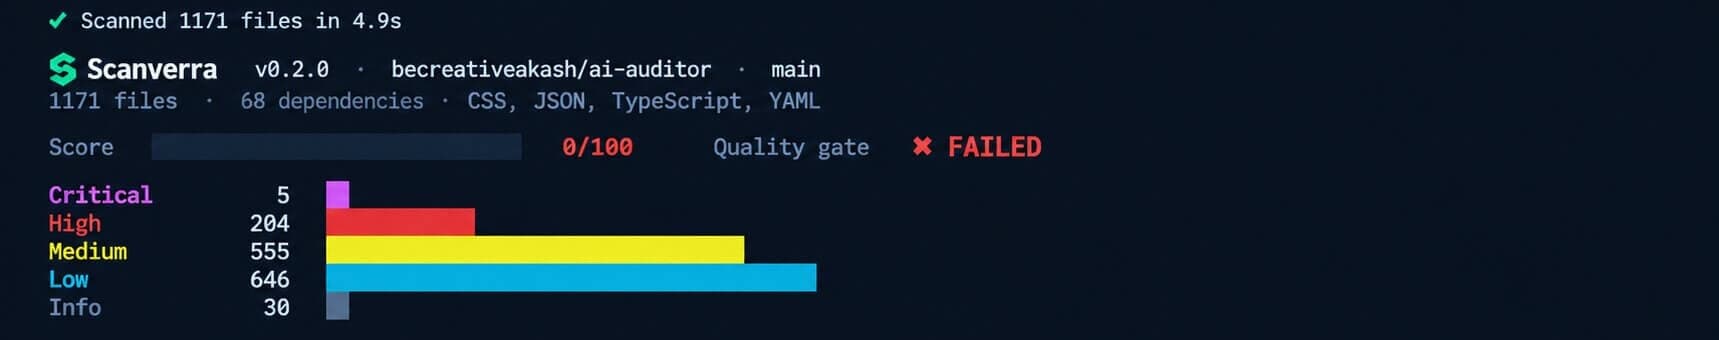
Feito para o terminal e a CI
As mesmas verificações do painel, executadas onde o seu código já está.
Roda em qualquer lugar
Um comando em qualquer shell, runner de CI ou hook de pre-commit. Sem conectar uma conta ou configurar OAuth antes.
Saída nativa para CI
SARIF para o GitHub code scanning e a importação no Sonar, JSON para ferramentas próprias, e códigos de saída para condicionar um build com --fail-on.
O mesmo mecanismo do painel
Segredos, SAST, CVEs de dependências, e verificações de IaC e qualidade. Os resultados coincidem com os de uma varredura iniciada na Scanverra, não importa onde você a execute.
Filtre o que condiciona o build
Restrinja uma verificação de build a achados de security e dependency com --category, e deixe as opiniões de qualidade fora da CI.
Como funciona
Da instalação até um resultado no seu painel.
Instale, ou execute uma vez
npx @scanverra/cli, ou npm i -g @scanverra/cli para ter o comando scanverra de forma permanente.
Faça login
Cole uma chave de API uma vez. Na CI, defina SCANVERRA_API_KEY como um secret em vez disso.
Escaneie
scanverra scan . lê seus arquivos, executa as verificações localmente e mostra os resultados.
Revise ou condicione o build
Abra o link no seu painel, ou deixe o --fail-on interromper o build diante de um problema real.
Adicione ao GitHub Actions
Verifique cada push e pull request, faça o job falhar em resultados graves e veja tudo no GitHub code scanning.
on: [push, pull_request]
jobs:
  scanverra:
    runs-on: ubuntu-latest
    permissions:
      contents: read
      security-events: write
    steps:
      - uses: actions/checkout@v7
      - uses: scanverra/scan-action@v1
        with:
          api-key: ${{ secrets.SCANVERRA_API_KEY }}
          fail-on: high
Guarde sua chave de API como o segredo de repositório SCANVERRA_API_KEY. Qualquer outra CI funciona com npx @scanverra/cli scan . --fail-on high.
O que sai da sua máquina
Enviado
- Caminhos de arquivo e números de linha
- IDs de regra, títulos, gravidades e sugestões de correção
- Nomes e versões de dependências
- Projeto, branch e commit
Nunca enviado
- O conteúdo dos arquivos
- O valor dos segredos
- A linha de código encontrada (a menos que use --include-code)
Lista completa de verificações
Tudo o que o scanner web verifica, disponível pela linha de comando.
Leitura relacionada
Automating Code Quality and Dependency Audits in CI/CD
How to catch vulnerable dependencies, license issues, and quality drift on every pull request instead of during a quarterly cleanup.
npm audit vs. Snyk vs. Dependabot: Choosing the Right Dependency Scanner
Three names that come up constantly, doing genuinely different jobs - and why most teams end up using more than one, not choosing just one.
Understanding CVSS Scores: How to Prioritize Vulnerability Fixes
A 9.8 and a 7.5 aren't just "high" and "medium" - what actually goes into a CVSS score, and why the number alone shouldn't decide what you patch first.
Scanverra para VS Code
Veja os achados no editor enquanto programa
Repo Scanner
Code quality & dependency health
Security Scanner
Headers, secrets, SSL & CSRF risk
Website Audit
Performance, SEO & accessibility
Adicione ao seu pipeline hoje
Um comando, sem conectar o repositório, e seu código nunca sai do runner.