01 / 06
ウェブサイト監査
担当:Gauge
サイトの成績表。
デスクトップとモバイルのCore Web Vitals(LCP、CLS、TBT)、オンページSEO、アクセシビリティを採点・解説し、技術スタックに合わせた修正を提示します。無料・無制限。
- Core Web Vitals
- オンページSEO
- アクセシビリティ
- スタック別の修正
Agentic Browsing
AI accessibility · llms.txt · structured data
6ツール · 1プラン · 無料6つのツール · 1つのサブスクリプション · 無料で開始
6つのツールが、公開中のサイトとその裏側のコードをチェックします。速度、SEO、アクセシビリティ、セキュリティ、実ブラウザでのエラー、危険なコードまで。どのツールもあなたの技術スタックに合わせた修正を提示し、1つのサブスクリプションですべて使えます。
npx @scanverra/cli scan .あなたのマシン上で実行されます。デフォルトではアップロードされるのは検出結果のみで、ソースコードは送信されません。無料のAPIキーが必要です。
サイト診断は登録不要 · 無料プランはカード不要 · 各上級ツールで毎月5回まで無料
サンプルレポートを見るエージェントブラウジング
AIアクセシビリティ · llms.txt · 構造化データ · robots.txt
スタックを検出し、それに合った修正を作成:35以上のフレームワークとプラットフォームに対応
Scanverraのツールキット
まずは無料のウェブサイト監査から。さらに深く調べたいときは、残りの5つもすでにプランに含まれています。
01 / 06
担当:Gauge
サイトの成績表。
デスクトップとモバイルのCore Web Vitals(LCP、CLS、TBT)、オンページSEO、アクセシビリティを採点・解説し、技術スタックに合わせた修正を提示します。無料・無制限。
Agentic Browsing
AI accessibility · llms.txt · structured data
02 / 06
担当:Beacon
Googleで見つかり、AIの回答で引用される。
タイトル、メタタグ、canonical URL、構造化データに加えて、AI検索への対応度、E-E-A-Tの信頼シグナル、ページの実際のSearch Consoleデータも確認できます。
Pass
GEO ready
Pass
E-E-A-T
Live
Search Console
03 / 06
担当:Warden
攻撃者が外部から探れるものを確認。
セキュリティヘッダー、TLS、Cookie、混在コンテンツ、公開されたファイル、ページのスクリプトに漏れたシークレットを重大度順に表示し、それぞれに修正を提示します。
0
Critical
1
High
3
Medium
2
Low
AI assessment: Missing Content-Security-Policy header exposes the site to XSS. Cookie flags and HSTS are configured correctly.
04 / 06
担当:Scout
実際のブラウザでサイトを読み込み、壊れている箇所を見つける。
デスクトップとモバイルでのコンソールエラー、リンク切れ、フォーム、画像を確認し、読み込みの様子をフィルムストリップで表示します。
1.8s
LCP
0.02
CLS
180ms
TBT
05 / 06
担当:Patch
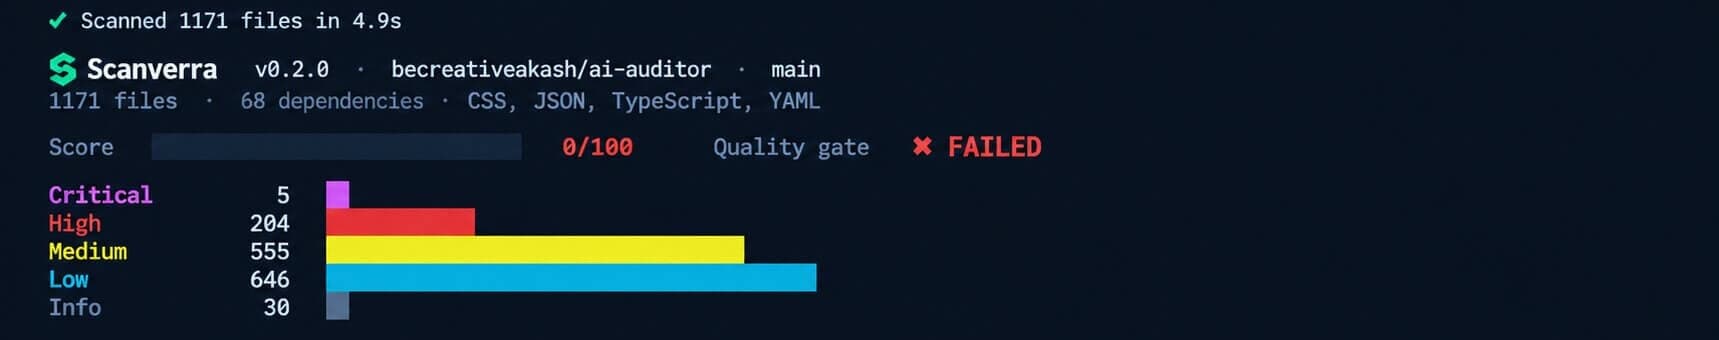
漏えいしたキーと危険なコードをリリース前に発見。
シークレット、脆弱な依存関係、危険なパターン、リスクのあるAIエージェント設定を、GitHub、Bitbucket、CLI、VS Codeからチェックします。
Fair · Repo Health
Quality Gate: FAILED1
Secrets
4
SAST
2
Dep CVEs
06 / 06
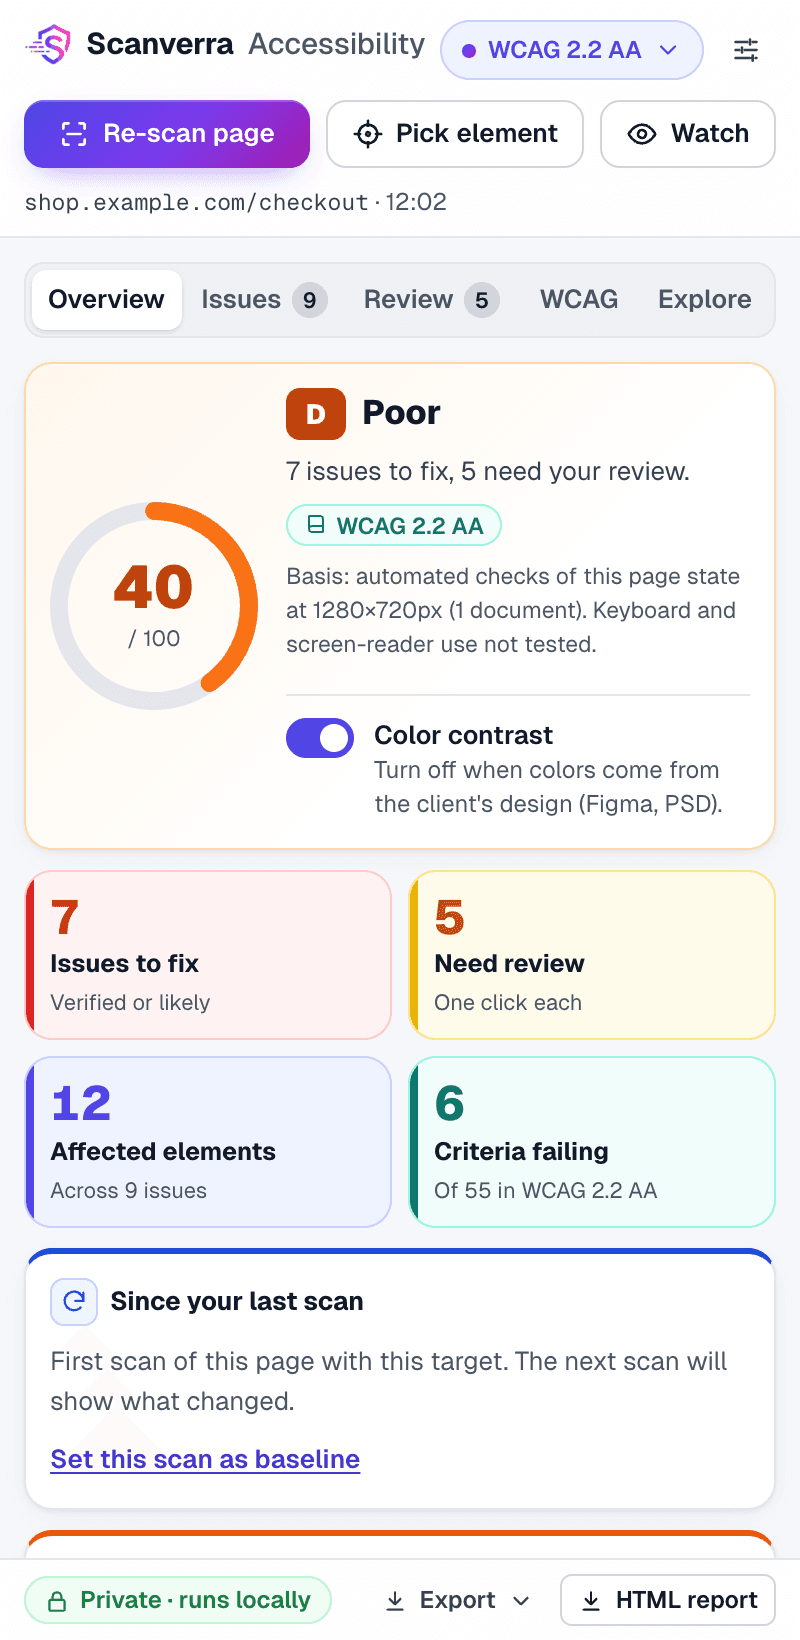
担当:Ally
Chromeの中でWCAGの問題を見つけて直す。
開いているページをスキャン。各問題には根拠が示され、繰り返しはコンポーネントごとにまとめられ、貼り付けて使える修正コードが付きます。

1分でわかるストーリー
1回のスキャンでサイトに潜むバグを見つけ、優先順位を付け、あなたのスタック向けの修正を書き、効果まで確かめる流れをご覧ください。
動画は英語です。
登録不要。結果はおよそ1分で届きます。
あなたのサイトは一見問題なさそう。でもその下には、バグがうようよしています。 ご紹介します。サイトとコードのバグハンター、Scanverraです。 URLを貼り付ければ、ハントの始まり。速度、セキュリティ、SEO、そしてスタックを、およそ1分でチェックします。 すべてのバグを捕まえます。漏れたキー、遅いページ、足りないタグ。 レポートはバグを影響度順に並べるので、何から直すべきかがすぐわかります。 どのバグにも、あなたのスタック向けに書かれた修正が付いてきます。コピーするか、プルリクエストを作成しましょう。 再スキャンで修正を確かめ、スコアが上がるのを見届けましょう。 スキャンを予約すれば、サイトとコードのための6つのツールが見回りを続けます。 リリース前に、壊れている箇所を見つけましょう。最初のハントは無料、登録も不要です。
AIエージェントは今やコードを書き、実行し、リリースします。リポジトリスキャナーは、すでに使っているシークレット、SAST、依存関係のチェックに加えて、そこで起こる新しい問題を検出します。
攻撃者はコーディングエージェントが信頼するファイル、つまりルールファイル、CLAUDE.md、copilot-instructions.md に指示を隠します。見えないUnicode、注入されたプロンプト、情報持ち出しコマンドが、エージェントをマシンの速度であなた自身のリポジトリに向けさせます。
エージェントはシェルコマンドを実行し、MCPサーバーを起動し、コードをコミットします。多くの場合、承認はオフのままです。自動承認の設定がひとつ、あるいはバージョン固定されていないMCPパッケージがひとつあれば、汚染されたプロンプトがノートPCやCIランナーに届きます。
自分たちのコードが使うモデル、プロバイダー、MCPサーバーを一覧にできるチームはわずかです。スキャンのたびにその一覧を作成し、コミットされたポリシーファイルと照合します。未承認のモデルは監査で発覚する前に、スキャンの失敗として表れます。
CLIでも、すべてのプルリクエストでも実行できます。
開発者向け
同じチェックをターミナル、CIパイプライン、エディタ、独自のスクリプトから実行できます。
コードはあなたのマシンから出ません
CLIはScanverraの署名付きルールをダウンロードしてローカルでスキャンし、検出結果(ファイル、行、ルール、修正案)だけをアップロードします。ファイルの内容やシークレットの値は送信されません。該当するコード行は --include-code を指定した場合にのみ送信されます。
FreeプランにはAPIキーが1つ付きます。アップロードしたCLIスキャンは、毎月の無料Repo Scanner回数に含まれます。
npx @scanverra/cli scan .
.github/workflows/scanverra.yml
on: [push, pull_request]
jobs:
scanverra:
runs-on: ubuntu-latest
permissions:
contents: read
security-events: write
steps:
- uses: actions/checkout@v4
- uses: scanverra/scan-action@v1
with:
api-key: ${{ secrets.SCANVERRA_API_KEY }}
fail-on: high定期スキャン、スコア低下アラート、履歴、比較表示、そのままクライアントに渡せるレポート。
AIチャット
どの検出結果にも質問できます
ヘルススコア
無料の即時サイト評価
PDFレポート
クライアントに渡せる監査レポート
スコア履歴
すべてのリリースを追跡
こんな方に
プッシュ前にリポジトリを、公開前にサイトをスキャン。同じチェックをCIで実行すれば、問題は本番ではなくビルドで止まります。
クライアントのサイトを約1分で監査し、修正内容入りのPDFレポートを送れます。スキャンを予約しておけば、スコアの低下にクライアントより先に気づけます。
順位を下げている原因を見つけます。AIの回答で引用される準備ができているかも確認でき、スコアが下がるとアラートが届きます。
料金プラン
ウェブサイト監査は無料・無制限です。無料アカウントなら各アドバンスツールで毎月5回スキャンできます。Proなら6つのツールすべてが無制限になります。
6つのツールすべてです。ウェブサイト監査、SEOオプティマイザー、セキュリティスキャン、ブラウザ監査、リポジトリスキャナー(CLIとVS Code拡張機能を含む)、そしてChrome用のアクセシビリティ拡張機能。Freeプランではウェブサイト監査が無制限で、各アドバンスツールを毎月5回使えます。Pro、Team、Enterpriseではすべてのツールが無制限です。
サイト監査とは、サイトのパフォーマンス、SEO、アクセシビリティ、セキュリティを自動で分析することです。ページの読み込み速度、検索での順位、アクセシビリティ基準への適合状況、セキュリティ上の脆弱性の有無を測定し、何を修正すべきかを説明します。
PageSpeed Insightsは1ページのスコアと問題一覧を示します。Scanverraはさらに技術スタックを検出して修正を書き、セキュリティヘッダーや漏れたシークレットをチェックし、実ブラウザでクロールし、サイトの裏側のコードもシークレットや脆弱な依存関係についてスキャンします。
いいえ。サイト診断はアカウントなしで使えます。無料アカウント(Google、GitHub、メール)を作るとレポートが保存され、スコア履歴と結果へのAIチャットが使え、他のツールの毎月の無料スキャンも利用できます。定期スキャンはProプランの機能です。
CLIでは送信されません。Scanverraの署名付きルールをダウンロードしてあなたのマシン上でスキャンし、検出結果(ファイルパス、行、ルール、修正案)のみをアップロードします。--include-codeを指定しない限り、ファイルの内容やシークレットの値はローカルに残ります。Web版のRepo Scannerは異なり、GitHubまたはBitbucket経由でリポジトリを読み取り、当社のサーバーでスキャンします。
検出結果の説明と修正に必要な情報だけです。サイト診断では、公開ページのスキャン結果(問題、指標、検出したスタック)。コードでは検出結果に加え、Web版Repo Scannerでは該当するコード片(修正PRを作成する場合は変更対象のファイル)。CLIのアップロードには、--include-codeを指定しない限りコードは含まれません。
サイト診断は通常30〜90秒です。ページを実ブラウザでデスクトップとモバイルのサイズで読み込むためです。ブラウザ監査はサイトの規模により約1分。リポジトリスキャンはリポジトリの大きさ次第で、CLIスキャンは通常数秒で終わります。
ScanverraはNext.js、React、Vue、Angular、Svelte、WordPress、Webflow、Wix、Shopify、WooCommerce、Ghost、Framerなど、35以上のフレームワークを検出し、それぞれのスタックに合わせて修正案を調整します。
はい。サイト診断は無料・無制限で、アカウントも不要です。同じサイトを再診断するには15分の待ち時間があります。無料アカウントなら毎月5回まで待ち時間なしで診断できます。無料アカウントでは各上級ツールを毎月無料で使えます:Browser Audit 5回、Security Scanner 5回、Repo Scanner 5回(CLIのアップロードを含む)、SEO Optimizer 5回。Proでは制限がなくなり、アラート付きの定期スキャンも使えます。
無料で開始、カード不要
今すぐ無料でサイト診断。準備ができたらCLIをパイプラインに追加しましょう。
サイト診断は登録不要 · コードスキャンはCLIでローカル実行