
ターミナルから、
あるいはCIパイプラインからスキャン。
@scanverra/cliは、シークレット、SASTの問題、依存関係のCVE、IaCの設定ミス、品質の問題を自分のマシン上でスキャンします。GitHubやBitbucketとの連携は不要で、Scanverraに送信されるのはスキャン結果のみです。
Node.js 18以上とScanverraのAPIキーが必要です。Freeプランに1つ含まれています。
クイックスタートを読む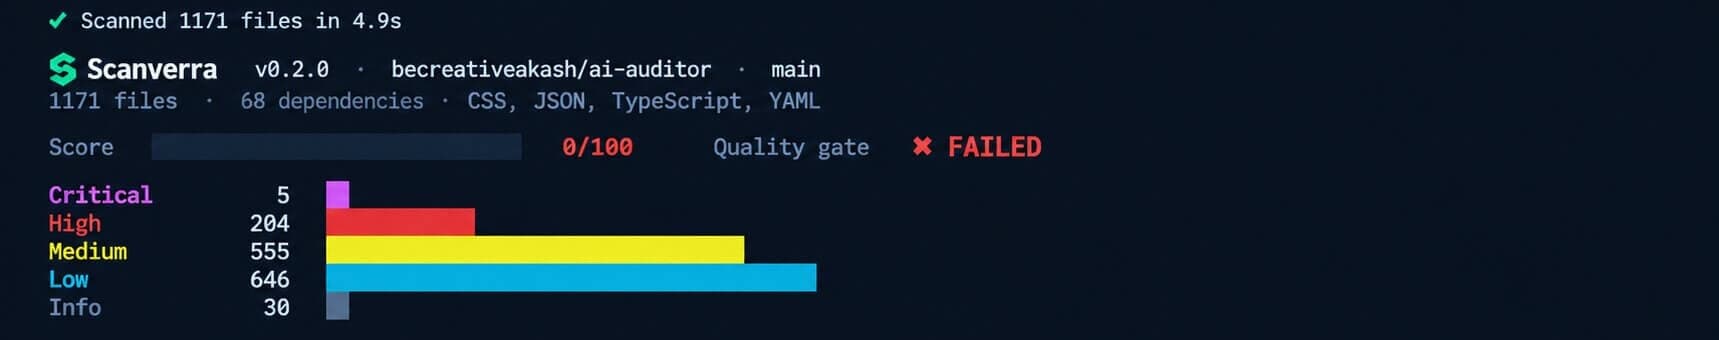
ターミナルとCIのために作られた
ダッシュボードと同じチェックを、コードがある場所でそのまま実行。
どこでも動作する
どのシェルでも、どのCIランナーでも、pre-commitフックでも、コマンド一つで実行できます。事前のアカウント連携やOAuth設定は不要です。
CIネイティブな出力
GitHub code scanningやSonarのインポート向けのSARIF、独自ツール向けのJSON、そしてビルドを--fail-onでゲートするための終了コードに対応。
ダッシュボードと同じエンジン
シークレット、SAST、依存関係のCVE、IaC、品質チェック。どこで実行しても、Scanverraで開始したスキャンと同じ結果になります。
ゲート対象を絞り込む
--categoryを使ってビルドチェックをsecurityとdependencyの結果に絞り込み、品質面の指摘はCIから除外できます。
仕組み
インストールからダッシュボードでの結果確認まで。
インストール、または一度だけ実行
npx @scanverra/cli、または常設のscanverraコマンドが欲しい場合はnpm i -g @scanverra/cliを実行します。
ログイン
APIキーを一度だけ入力します。CIではSCANVERRA_API_KEYをシークレットとして設定してください。
スキャン
scanverra scan .がファイルを読み込み、チェックをローカルで実行し、結果を表示します。
確認、またはゲート
ダッシュボードでリンクを開くか、--fail-onで実際の問題があった場合にビルドを止めることができます。
GitHub Actionsに追加
すべてのpushとプルリクエストをスキャンし、重大な検出でジョブを失敗させ、結果をGitHubコードスキャンで確認できます。
on: [push, pull_request]
jobs:
  scanverra:
    runs-on: ubuntu-latest
    permissions:
      contents: read
      security-events: write
    steps:
      - uses: actions/checkout@v7
      - uses: scanverra/scan-action@v1
        with:
          api-key: ${{ secrets.SCANVERRA_API_KEY }}
          fail-on: high
APIキーはリポジトリのシークレットSCANVERRA_API_KEYとして保存してください。他のCIではnpx @scanverra/cli scan . --fail-on highで動きます。
マシンの外に出るもの
アップロードされる
- ファイルパスと行番号
- ルールID、タイトル、深刻度、修正案
- 依存関係の名前とバージョン
- プロジェクト、ブランチ、コミット
アップロードされない
- ファイルの内容
- シークレットの値
- 該当するコード行(--include-code指定時を除く)
チェック項目一覧
Webスキャナーが行うすべてのチェックを、コマンドラインから実行できます。
関連記事
Automating Code Quality and Dependency Audits in CI/CD
How to catch vulnerable dependencies, license issues, and quality drift on every pull request instead of during a quarterly cleanup.
npm audit vs. Snyk vs. Dependabot: Choosing the Right Dependency Scanner
Three names that come up constantly, doing genuinely different jobs - and why most teams end up using more than one, not choosing just one.
Understanding CVSS Scores: How to Prioritize Vulnerability Fixes
A 9.8 and a 7.5 aren't just "high" and "medium" - what actually goes into a CVSS score, and why the number alone shouldn't decide what you patch first.
Scanverra for VS Code
コーディング中に検出結果をエディター上で確認
Repo Scanner
Code quality & dependency health
Security Scanner
Headers, secrets, SSL & CSRF risk
Website Audit
Performance, SEO & accessibility