
Toutes les vérifications dont votre site a besoin,
sur une seule plateforme.
Analysez votre site, votre code et les pages ouvertes dans Chrome. Chaque outil explique ce qu'il a trouvé et rédige le correctif adapté à votre stack.
Gratuit pour commencer. Sans carte bancaire.
Collez une URL
Analysez n'importe quel site
Rien à installer. Saisissez une URL et obtenez des résultats notés avec correctifs en une minute environ.
Audit de site
Performance, SEO et accessibilité
- Core Web Vitals et vitesse de chargement
- SEO on-page et balises meta
- Problèmes d'accessibilité WCAG
Optimiseur SEO
Préparation GEO, E-E-A-T et Search Console
- Préparation GEO et recherche IA
- Signaux de confiance E-E-A-T
- Données Google Search Console
Analyse de sécurité
En-têtes, vulnérabilités et HTTPS
- En-têtes de sécurité et CSP
- HTTPS, TLS et contenu mixte
- Signaux de vulnérabilité et secrets exposés
Audit navigateur
Rendu réel du navigateur et erreurs console
- Erreurs de console et JavaScript
- Core Web Vitals dans un vrai navigateur
- Vérification de la compatibilité mobile
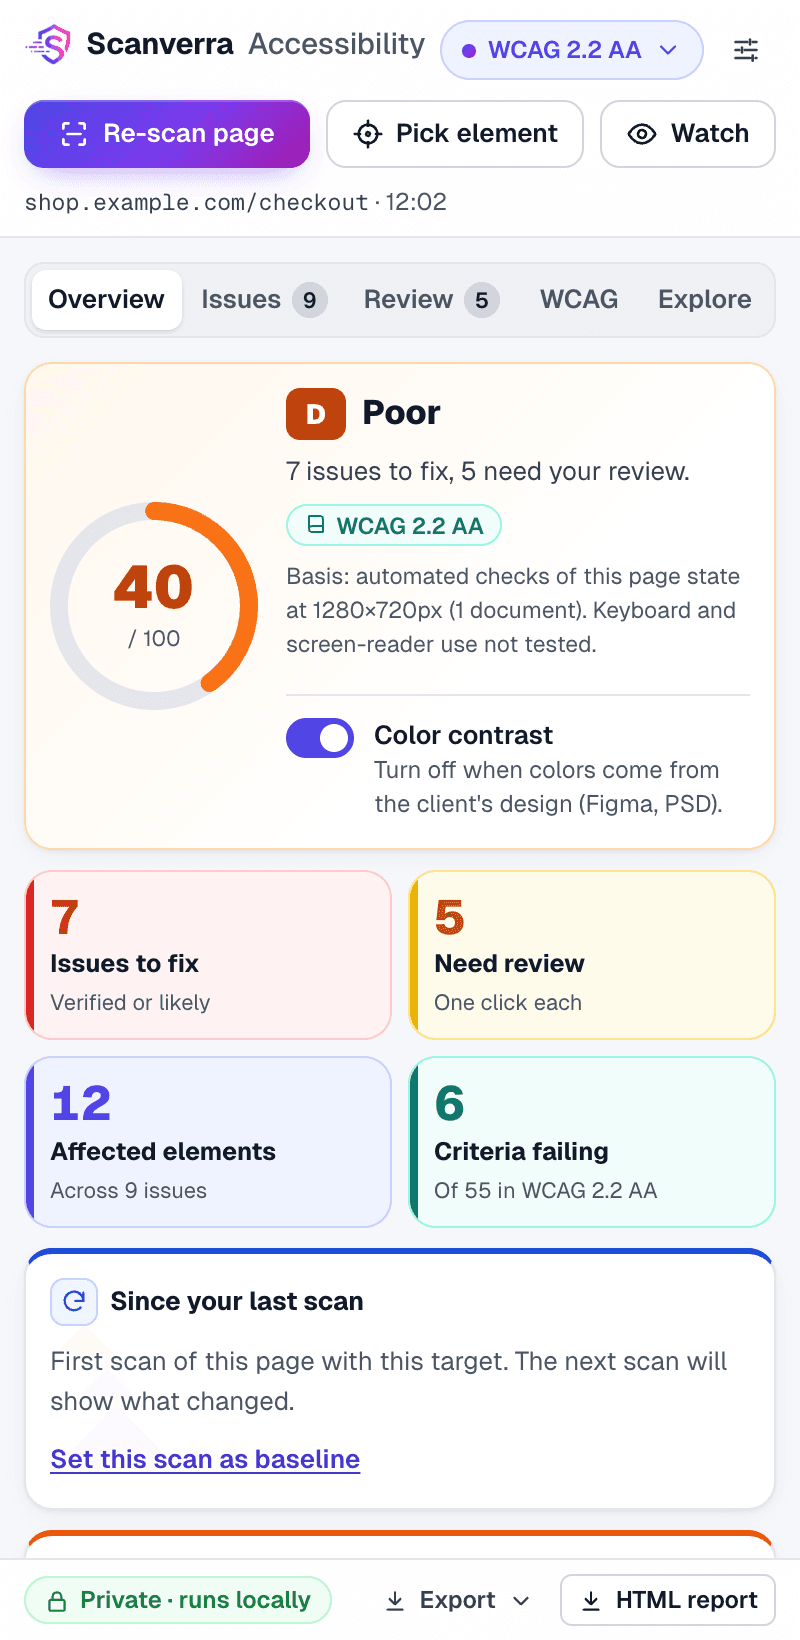
Vérifications d'accessibilité dans Chrome
Analysez n'importe quelle page ouverte depuis un panneau affiché sur la page. Les problèmes sont regroupés par composant, chacun avec ses preuves et un code correctif prêt à coller.
- Vérifications WCAG 2.2 sur toute page ouverte
- Code correctif pour HTML, React, Vue, Angular et Svelte
- S'exécute dans votre navigateur, n'envoie que les rapports enregistrés
Connectez votre code
Analysez votre code
Connectez un dépôt GitHub ou Bitbucket, ou lancez les mêmes vérifications depuis votre terminal, votre pipeline CI et votre éditeur.
Analyseur de dépôts
Secrets, CVE et risques des agents IA
- Secrets codés en dur et problèmes SAST
- CVE des dépendances et paquets obsolètes
- Correctifs rédigés par IA et PR en un clic
CLI
Analyse locale, tout hébergeur git
- S'exécute sur votre machine, tout hébergeur git
- Fait échouer le build CI sur de vrais problèmes
- Seuls les résultats sont envoyés
Extension VS Code
Résultats directement dans l'éditeur
- Résultats sur la ligne concernée
- Secrets, CVE et problèmes IaC
- Repérez les problèmes avant le commit
Vous ne savez pas par où commencer ?
De quel outil ai-je besoin ?
Partez du problème que vous voulez résoudre.
- Accélérer les pages lentes et valider les Core Web VitalsAudit de site
- Se classer sur Google et être cité dans les réponses IAOptimiseur SEO
- Renforcer les en-têtes de sécurité et HTTPSAnalyse de sécurité
- Repérer les erreurs JavaScript que vos visiteurs rencontrentAudit navigateur
- Trouver et corriger les problèmes d'accessibilité sur n'importe quelle pageExtension d'accessibilité
- Trouver les secrets divulgués et les dépendances vulnérablesAnalyseur de dépôts
- Analyser le code depuis le terminal ou le pipeline CICLI
- Voir les problèmes de sécurité pendant que vous codezExtension VS Code
Ce que vérifie chaque outil
Scanverra est une plateforme d'audit propulsée par l'IA pour les sites web et le code qui les fait tourner. Quatre outils d'analyse de sites couvrent la performance et le SEO, la sécurité, le comportement dans un vrai navigateur et la préparation GEO/recherche IA. L'Analyseur de dépôts, la CLI et l'extension VS Code vérifient votre code à la recherche de secrets, de dépendances vulnérables et de mauvaises configurations, et l'extension Chrome repère les problèmes d'accessibilité sur n'importe quelle page ouverte. Tous les outils partagent le même tableau de bord et les mêmes correctifs rédigés par IA, d'une simple landing page aux analyses automatisées en CI/CD.
Audit de site
L'Audit de site de Scanverra vérifie les Core Web Vitals (LCP, CLS, TTFB), les signaux SEO on-page comme les meta descriptions et les URLs canoniques, ainsi que les problèmes d'accessibilité WCAG en une seule passe : un audit complet de performance, de référencement et d'accessibilité sans jongler entre trois outils distincts.
Optimiseur SEO
L'Optimiseur SEO va plus loin qu'un simple score de page : il vérifie la préparation GEO/recherche IA (blocs de réponse, opportunités de schéma FAQ), les signaux de confiance E-E-A-T (identité de l'auteur, fraîcheur du contenu, cohérence des entités), la couverture des images et du hreflang, et peut rendre le JavaScript pour le contenu des SPA. Connectez Google Search Console pour voir les requêtes réelles, les clics, le statut d'indexation et l'utilisabilité mobile pour l'URL exacte que vous avez scannée.
Analyse de sécurité
L'Analyse de sécurité inspecte les en-têtes de réponse HTTP, la configuration TLS/HTTPS, le contenu mixte et les schémas de vulnérabilité courants comme les jetons CSRF manquants ou les secrets exposés. Utilisez-la comme scanner de sécurité léger avant la mise en ligne, ou comme scan de vulnérabilités récurrent en production.
Audit navigateur
L'Audit navigateur charge votre site dans un vrai navigateur pour détecter les erreurs de console, le JavaScript défaillant et les problèmes de mise en page que les robots statiques manquent, sans script de test à écrire ni à maintenir.
Analyseur de dépôts
L'Analyseur de dépôts se connecte à GitHub ou Bitbucket et exécute un scan de qualité de code et de santé des dépendances sur l'ensemble de votre dépôt, signalant les dépendances obsolètes, les secrets codés en dur et les mauvaises pratiques de code courantes avant leur mise en production.
Extension d'accessibilité
L'Extension d'accessibilité lance des vérifications WCAG 2.2 sur la page ouverte dans Chrome ou Brave. Les problèmes répétés sont regroupés par composant avec un code correctif pour les problèmes courants en HTML, React, Vue, Angular et Svelte, ce que l'automatisation ne peut pas confirmer est envoyé en revue au lieu d'être signalé comme un échec, et les analyses s'exécutent dans votre navigateur, si bien que le contenu de la page reste sur votre appareil, sauf si vous enregistrez un rapport.
Guides et comparatifs
Checklists, correctifs pas à pas et comparatifs honnêtes avec d'autres outils.
Questions fréquentes
Avec ses six outils, Scanverra vérifie la performance du site (Core Web Vitals, temps de chargement), les bases du SEO (balises meta, URL canoniques, données structurées), la préparation GEO et recherche IA et les signaux E-E-A-T, l'accessibilité (problèmes WCAG sur n'importe quelle URL, ou dans Chrome avec l'Extension d'accessibilité), la sécurité (en-têtes, HTTPS, vulnérabilités), le rendu dans un vrai navigateur et le code du dépôt, le tout sur une plateforme et un abonnement.
Non. Tous les outils fonctionnent depuis votre navigateur : collez une URL pour l'Audit de site, l'Analyse de sécurité, l'Audit navigateur ou l'Optimiseur SEO, ou connectez un dépôt GitHub/Bitbucket pour l'Analyseur de dépôts. Rien à installer en local.
Oui. Chaque outil dispose d'une API REST (voir la Documentation de l'API) pour déclencher un audit, une analyse de sécurité, un audit navigateur, un scan SEO ou un scan de dépôt directement depuis GitHub Actions, GitLab CI ou n'importe quel pipeline, et conditionner un build aux résultats.
Oui. Vous pouvez lancer des audits gratuitement, sans carte bancaire ; les plans payants ajoutent des scans illimités, des sièges d'équipe et une surveillance programmée : voir Tarifs pour le détail complet.
L'Audit de site se concentre sur la performance, le SEO et l'accessibilité ; l'Analyse de sécurité se concentre spécifiquement sur les en-têtes, la configuration HTTPS/TLS et les schémas de vulnérabilité. Beaucoup d'équipes utilisent les deux ensemble pour une vérification complète avant mise en ligne.
Le score SEO de l'Audit de site est une vérification rapide on-page (titre, meta, titres) aux côtés de la performance et de l'accessibilité. L'Optimiseur SEO est un outil dédié bien plus approfondi : préparation GEO/recherche IA, signaux de confiance E-E-A-T, analyse de mots-clés et de concurrents, rendu JavaScript optionnel pour les SPA, et une connexion directe à Google Search Console pour des données de classement réelles sur l'URL exacte que vous avez scannée.
L'Analyseur de dépôts se connecte aux dépôts GitHub et Bitbucket via OAuth, et peut aussi s'exécuter automatiquement via l'API avec un jeton d'accès stocké, sans réautorisation manuelle pour les scans répétés.
À lire aussi
How to Fix Largest Contentful Paint (LCP)
Why your LCP is slow, how to find the element that's causing it, and the preload, image, and CDN fixes that actually move the number.
How to Fix Mixed Content Warnings
Why an HTTPS page loading even one resource over plain HTTP triggers browser warnings and breaks the padlock, and how to find and fix every instance.
How to Fix Outdated & Vulnerable Dependencies
Why a dependency with a known CVE sitting in package.json is one of the most common ways production apps get breached, and a practical process for triaging and updating safely.
Scanverra vs. Google PageSpeed Insights
Google's free Lighthouse-based performance report, with real-user CrUX field data alongside the lab score - no account, no pricing tiers.
Scanverra vs. Snyk
A developer-security platform scanning open-source dependencies, source code, containers, and IaC, priced per contributing developer with a capped free tier.
Scanverra vs. SonarQube (SonarSource)
A static code analysis platform for bugs, vulnerabilities, code smells, and technical debt across 30+ languages, free up to 50k lines of code.
Prêt à lancer votre premier audit ?
Collez une URL et obtenez de vrais résultats en moins d'une minute, aucune carte bancaire requise.
Lancer l'audit gratuit