Analysez depuis votre terminal,
ou depuis votre pipeline CI.
@scanverra/cli analyse les secrets, les problèmes SAST, les CVE de dépendances, les erreurs de configuration IaC et les problèmes de qualité sur votre propre machine. Aucune connexion GitHub ou Bitbucket nécessaire, et seuls les résultats sont envoyés à Scanverra.
Nécessite Node.js 18 ou une version plus récente, ainsi qu'un forfait Pro, Team ou Enterprise.
Lire le démarrage rapide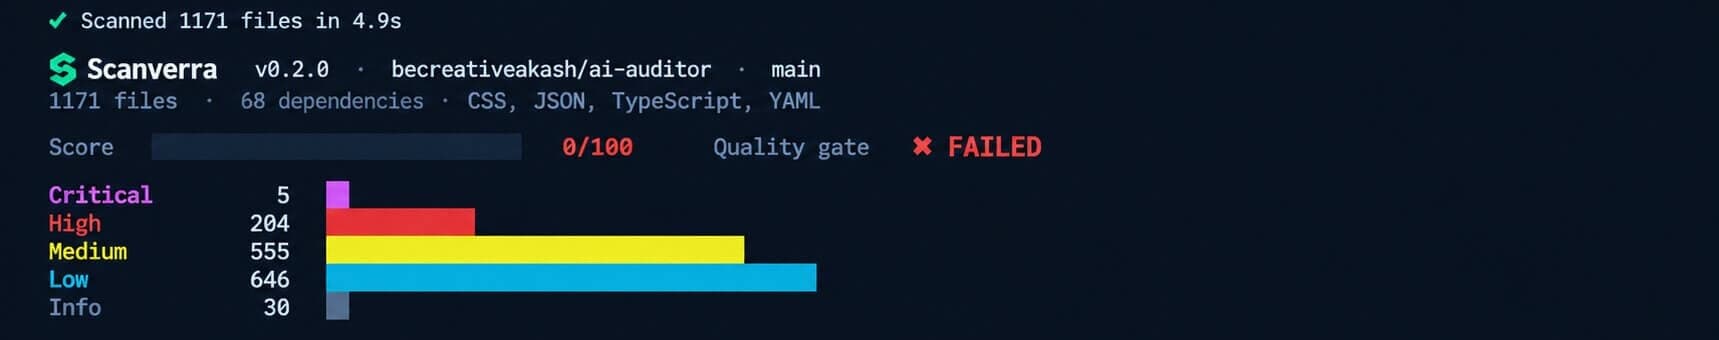
Conçu pour le terminal et la CI
Les mêmes vérifications que le tableau de bord, exécutées là où se trouve déjà votre code.
Fonctionne partout
Une seule commande, dans n'importe quel shell, n'importe quel runner CI ou un hook pre-commit. Aucune connexion de compte ni configuration OAuth au préalable.
Sortie native pour la CI
SARIF pour GitHub code scanning et l'import Sonar, JSON pour vos propres outils, et des codes de sortie pour conditionner un build avec --fail-on.
Le même moteur que le tableau de bord
Secrets, SAST, CVE de dépendances, vérifications IaC et qualité. Les résultats correspondent à ceux d'une analyse lancée depuis Scanverra, quel que soit l'endroit où vous l'exécutez.
Filtrez ce qui déclenche l'échec
Limitez une vérification de build aux résultats security et dependency avec --category, et laissez les avis de qualité hors de la CI.
Fonctionnement
De l'installation à un résultat dans votre tableau de bord.
Installez, ou exécutez une seule fois
npx @scanverra/cli, ou npm i -g @scanverra/cli pour obtenir une commande scanverra permanente.
Connectez-vous
Collez une clé API une seule fois. En CI, définissez plutôt SCANVERRA_API_KEY comme secret.
Analysez
scanverra scan . lit vos fichiers, exécute les vérifications en local et affiche les résultats.
Examinez ou conditionnez le build
Ouvrez le lien dans votre tableau de bord, ou laissez --fail-on arrêter le build en cas de problème réel.
Liste complète des vérifications
Tout ce que vérifie l'analyseur web, disponible en ligne de commande.
Lectures connexes
Automating Code Quality and Dependency Audits in CI/CD
How to catch vulnerable dependencies, license issues, and quality drift on every pull request instead of during a quarterly cleanup.
npm audit vs. Snyk vs. Dependabot: Choosing the Right Dependency Scanner
Three names that come up constantly, doing genuinely different jobs - and why most teams end up using more than one, not choosing just one.
Understanding CVSS Scores: How to Prioritize Vulnerability Fixes
A 9.8 and a 7.5 aren't just "high" and "medium" - what actually goes into a CVSS score, and why the number alone shouldn't decide what you patch first.
Repo Scanner
Code quality & dependency health
Security Scanner
Headers, secrets, SSL & CSRF risk
Website Audit
Performance, SEO & accessibility
Ajoutez-le à votre pipeline dès aujourd'hui
Une seule commande, aucune connexion de dépôt, et votre code ne quitte jamais le runner.