
Analiza desde tu terminal,
o desde tu pipeline de CI.
@scanverra/cli analiza secretos, problemas de SAST, CVEs de dependencias, errores de configuración de IaC y problemas de calidad en tu propia máquina. Sin necesidad de conectar GitHub o Bitbucket, y solo se envían los hallazgos a Scanverra.
Requiere Node.js 18 o superior y una clave de API de Scanverra. El plan Free incluye una.
Leer el inicio rápido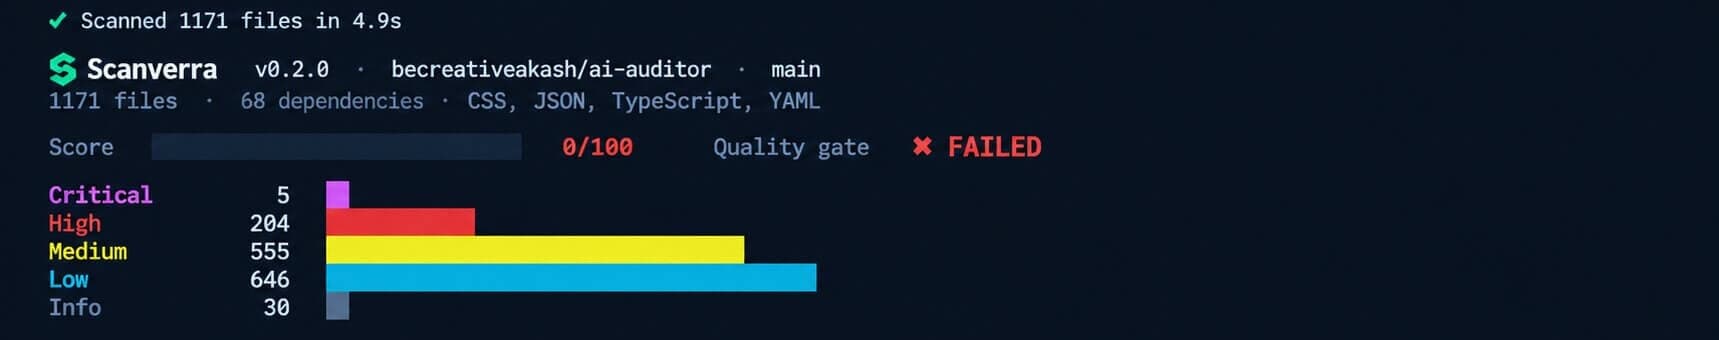
Pensado para la terminal y la CI
Las mismas comprobaciones que el panel, ejecutadas donde ya está tu código.
Funciona en cualquier lugar
Un comando en cualquier shell, cualquier runner de CI o un hook de pre-commit. Sin conectar una cuenta ni configurar OAuth de antemano.
Salida nativa para CI
SARIF para GitHub code scanning y la importación en Sonar, JSON para herramientas propias, y códigos de salida para condicionar un build con --fail-on.
El mismo motor que el panel
Secretos, SAST, CVEs de dependencias, y comprobaciones de IaC y calidad. Los resultados coinciden con los de un análisis iniciado en Scanverra, sin importar dónde lo ejecutes.
Filtra en qué basas el gate
Centra una comprobación de build en hallazgos de seguridad y dependencias con --category, y deja las opiniones de calidad fuera de la CI.
Cómo funciona
Desde la instalación hasta un resultado en tu panel.
Instala o ejecútalo una vez
npx @scanverra/cli, o npm i -g @scanverra/cli para tener el comando scanverra de forma permanente.
Inicia sesión
Pega una clave de API una vez. En CI, define SCANVERRA_API_KEY como secreto en su lugar.
Analiza
scanverra scan . lee tus archivos, ejecuta las comprobaciones en local y muestra los resultados.
Revisa o condiciona el build
Abre el enlace en tu panel, o deja que --fail-on detenga el build ante un problema real.
Añádelo a GitHub Actions
Analiza cada push y pull request, haz fallar el job ante hallazgos graves y ve los resultados en GitHub code scanning.
on: [push, pull_request]
jobs:
  scanverra:
    runs-on: ubuntu-latest
    permissions:
      contents: read
      security-events: write
    steps:
      - uses: actions/checkout@v7
      - uses: scanverra/scan-action@v1
        with:
          api-key: ${{ secrets.SCANVERRA_API_KEY }}
          fail-on: high
Guarda tu clave de API como el secreto de repositorio SCANVERRA_API_KEY. Cualquier otra CI funciona con npx @scanverra/cli scan . --fail-on high.
Qué sale de tu equipo
Se sube
- Rutas de archivos y números de línea
- ID de regla, títulos, gravedades y sugerencias de corrección
- Nombres y versiones de dependencias
- Proyecto, rama y commit
Nunca se sube
- El contenido de los archivos
- El valor de los secretos
- La línea de código detectada (salvo con --include-code)
Lista completa de comprobaciones
Todo lo que analiza el escáner web, disponible desde la línea de comandos.
Lectura relacionada
Automating Code Quality and Dependency Audits in CI/CD
How to catch vulnerable dependencies, license issues, and quality drift on every pull request instead of during a quarterly cleanup.
npm audit vs. Snyk vs. Dependabot: Choosing the Right Dependency Scanner
Three names that come up constantly, doing genuinely different jobs - and why most teams end up using more than one, not choosing just one.
Understanding CVSS Scores: How to Prioritize Vulnerability Fixes
A 9.8 and a 7.5 aren't just "high" and "medium" - what actually goes into a CVSS score, and why the number alone shouldn't decide what you patch first.
Scanverra para VS Code
Ve los hallazgos en línea mientras programas
Repo Scanner
Code quality & dependency health
Security Scanner
Headers, secrets, SSL & CSRF risk
Website Audit
Performance, SEO & accessibility
Añádelo hoy a tu pipeline
Un comando, sin conectar el repositorio, y tu código nunca sale del runner.