
Scannen vom Terminal aus,
oder aus Ihrer CI-Pipeline.
@scanverra/cli prüft Secrets, SAST-Probleme, Dependency-CVEs, IaC-Fehlkonfigurationen und Qualitätsprobleme auf Ihrem eigenen Rechner. Keine GitHub- oder Bitbucket-Verbindung nötig, und nur die Funde werden an Scanverra gesendet.
Benötigt Node.js 18 oder neuer und einen Scanverra-API-Schlüssel. Der Free-Plan enthält einen.
Schnellstart lesen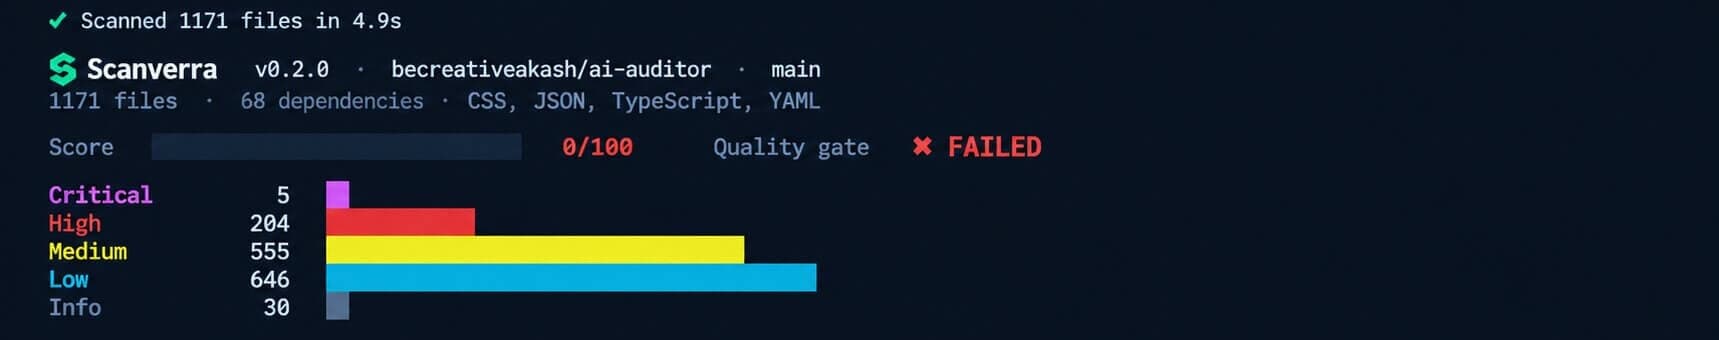
Für Terminal und CI gebaut
Dieselben Prüfungen wie im Dashboard, ausgeführt dort, wo Ihr Code schon liegt.
Läuft überall
Ein Befehl in jeder Shell, jedem CI-Runner oder einem Pre-Commit-Hook. Keine Kontoverbindung oder OAuth vorab nötig.
CI-native Ausgabe
SARIF für GitHub Code Scanning und den Sonar-Import, JSON für eigene Tools, und Exit-Codes, um einen Build mit --fail-on zu gaten.
Dieselbe Engine wie das Dashboard
Secrets, SAST, Dependency-CVEs, IaC- und Qualitätsprüfungen. Die Ergebnisse entsprechen einem in Scanverra gestarteten Scan, unabhängig davon, wo Sie ihn ausführen.
Filtern, worauf Sie gaten
Beschränken Sie eine Build-Prüfung mit --category auf Security- und Dependency-Funde, und lassen Sie Qualitätsmeinungen aus der CI heraus.
So funktioniert es
Von der Installation bis zum Ergebnis in Ihrem Dashboard.
Installieren oder einmal ausführen
npx @scanverra/cli, oder npm i -g @scanverra/cli für einen dauerhaften scanverra-Befehl.
Anmelden
Fügen Sie einmalig einen API-Schlüssel ein. In CI setzen Sie stattdessen SCANVERRA_API_KEY als Secret.
Scannen
scanverra scan . liest Ihre Dateien, führt die Prüfungen lokal aus und gibt die Ergebnisse aus.
Prüfen oder gaten
Öffnen Sie den Link in Ihrem Dashboard, oder lassen Sie --fail-on den Build bei einem echten Problem stoppen.
Zu GitHub Actions hinzufügen
Scannen Sie jeden Push und Pull Request, lassen Sie den Job bei schweren Befunden fehlschlagen und sehen Sie Ergebnisse im GitHub Code Scanning.
on: [push, pull_request]
jobs:
  scanverra:
    runs-on: ubuntu-latest
    permissions:
      contents: read
      security-events: write
    steps:
      - uses: actions/checkout@v7
      - uses: scanverra/scan-action@v1
        with:
          api-key: ${{ secrets.SCANVERRA_API_KEY }}
          fail-on: high
Speichern Sie Ihren API-Schlüssel als Repository-Secret SCANVERRA_API_KEY. Jede andere CI funktioniert mit npx @scanverra/cli scan . --fail-on high.
Was Ihren Rechner verlässt
Hochgeladen
- Dateipfade und Zeilennummern
- Regel-IDs, Titel, Schweregrade und Korrekturvorschläge
- Namen und Versionen von Abhängigkeiten
- Projekt, Branch und Commit
Nie hochgeladen
- Dateiinhalte
- Secret-Werte
- Die betroffene Codezeile (außer mit --include-code)
Vollständige Checkliste
Alles, was der Web-Scanner prüft, über die Kommandozeile verfügbar.
Weiterführende Artikel
Automating Code Quality and Dependency Audits in CI/CD
How to catch vulnerable dependencies, license issues, and quality drift on every pull request instead of during a quarterly cleanup.
npm audit vs. Snyk vs. Dependabot: Choosing the Right Dependency Scanner
Three names that come up constantly, doing genuinely different jobs - and why most teams end up using more than one, not choosing just one.
Understanding CVSS Scores: How to Prioritize Vulnerability Fixes
A 9.8 and a 7.5 aren't just "high" and "medium" - what actually goes into a CVSS score, and why the number alone shouldn't decide what you patch first.
Scanverra für VS Code
Befunde direkt im Editor sehen, während Sie programmieren
Repo Scanner
Code quality & dependency health
Security Scanner
Headers, secrets, SSL & CSRF risk
Website Audit
Performance, SEO & accessibility
Heute zu Ihrer Pipeline hinzufügen
Ein Befehl, keine Repo-Verbindung, und Ihr Code verlässt den Runner nie.