
Jeder Check, den deine Website braucht,
auf einer Plattform.
Scanne deine Website, deinen Code und die Seiten, die du in Chrome geöffnet hast. Jedes Tool erklärt, was es gefunden hat, und schreibt den Fix für deinen Stack.
Kostenlos starten. Keine Kreditkarte nötig.
URL einfügen
Jede Website scannen
Keine Installation. Gib eine URL ein und erhalte in etwa einer Minute bewertete Ergebnisse mit Fixes.
Website-Audit
Performance, SEO & Barrierefreiheit
- Core Web Vitals und Ladezeit
- On-Page-SEO und Meta-Tags
- WCAG-Barrierefreiheitsprobleme
SEO-Optimierer
GEO-Reife, E-E-A-T & Search Console
- GEO- und KI-Such-Reife
- E-E-A-T-Vertrauenssignale
- Daten aus der Google Search Console
Sicherheitsscan
Header, Schwachstellen & HTTPS
- Sicherheits-Header und CSP
- HTTPS, TLS und Mixed Content
- Schwachstellen-Signale und offengelegte Secrets
Browser-Audit
Echtes Browser-Rendering & Konsolenfehler
- Konsolen- und JavaScript-Fehler
- Core Web Vitals in einem echten Browser
- Prüfung der mobilen Kompatibilität
Barrierefreiheits-Checks direkt in Chrome
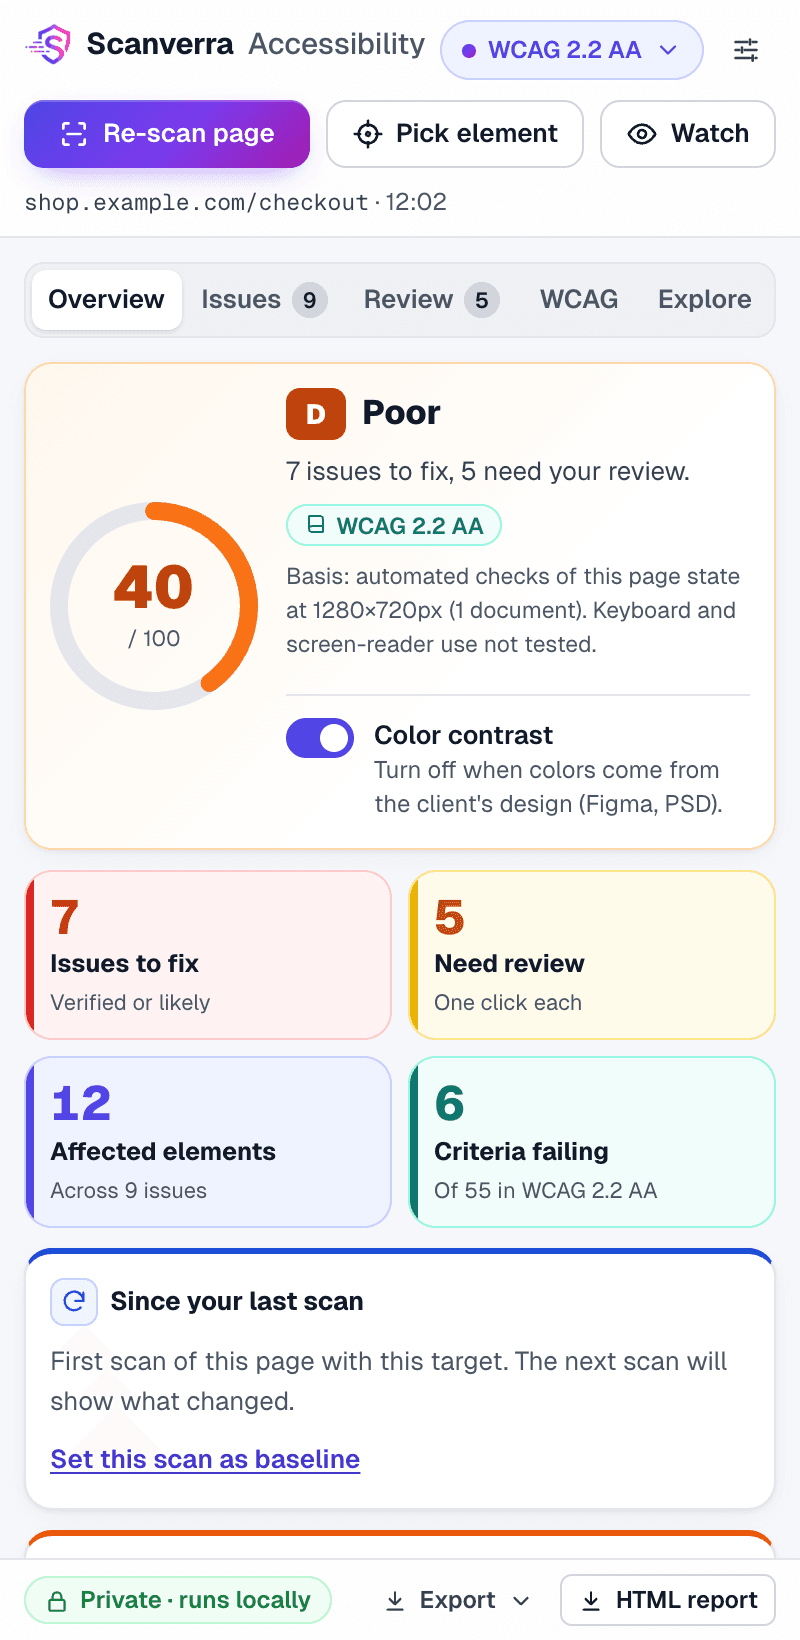
Scanne jede geöffnete Seite aus einem Bereich direkt auf der Seite. Probleme werden nach Komponente gruppiert, jeweils mit Belegen und Fix-Code zum Einfügen.
- WCAG-2.2-Checks auf jeder geöffneten Seite
- Fix-Code für HTML, React, Vue, Angular und Svelte
- Läuft im Browser, lädt nur Berichte hoch, die du speicherst
Code verbinden
Deinen Code scannen
Verbinde ein GitHub- oder Bitbucket-Repo oder führe dieselben Checks im Terminal, in der CI-Pipeline und im Editor aus.
Repo-Scanner
Secrets, CVEs & KI-Agenten-Risiken
- Hartcodierte Secrets und SAST-Probleme
- Abhängigkeits-CVEs und veraltete Pakete
- KI-geschriebene Fixes mit Ein-Klick-PRs
CLI
Code lokal scannen, jeder Git-Host
- Läuft lokal, mit jedem Git-Host
- Lässt CI-Builds bei echten Problemen scheitern
- Nur Befunde werden hochgeladen
VS-Code-Erweiterung
Befunde direkt beim Programmieren
- Befunde direkt in der betroffenen Zeile
- Secrets, CVEs und IaC-Probleme
- Probleme vor dem Commit erkennen
Unsicher, wo du anfangen sollst?
Welches Tool brauche ich?
Starte mit dem Problem, das du lösen willst.
- Langsame Seiten beschleunigen und Core Web Vitals bestehenWebsite-Audit
- Bei Google ranken und in KI-Antworten zitiert werdenSEO-Optimierer
- Sicherheits-Header und HTTPS absichernSicherheitsscan
- JavaScript-Fehler finden, die Besucher wirklich treffenBrowser-Audit
- Barrierefreiheitsprobleme auf jeder Seite finden und behebenBarrierefreiheits-Erweiterung
- Geleakte Secrets und unsichere Abhängigkeiten findenRepo-Scanner
- Code im Terminal oder in der CI-Pipeline scannenCLI
- Sicherheitsprobleme schon beim Programmieren sehenVS-Code-Erweiterung
Was jedes Tool prüft
Scanverra ist eine KI-gestützte Audit-Plattform für Websites und den Code dahinter. Vier Website-Scanner decken Performance und SEO, Sicherheit, das Verhalten im echten Browser und GEO-/KI-Such-Reife ab. Repo-Scanner, CLI und VS-Code-Erweiterung prüfen deinen Code auf Secrets, unsichere Abhängigkeiten und Fehlkonfigurationen, und die Chrome-Erweiterung findet Barrierefreiheitsprobleme auf jeder geöffneten Seite. Alle Tools teilen dasselbe Dashboard und dieselben KI-geschriebenen Fixes, von einer einzelnen Landingpage bis zu automatisierten Scans in CI/CD.
Website-Audit
Der Website-Audit von Scanverra prüft Core Web Vitals (LCP, CLS, TTFB), On-Page-SEO-Signale wie Meta-Beschreibungen und kanonische URLs sowie WCAG-Barrierefreiheitsprobleme in einem Durchgang: ein vollständiger Performance-, SEO- und Accessibility-Audit, ohne drei separate Tools jonglieren zu müssen.
SEO-Optimierer
Der SEO-Optimierer geht über eine einfache Seitenbewertung hinaus: Er prüft GEO/KI-Suchreife (Antwortblöcke, FAQ-Schema-Chancen), E-E-A-T-Vertrauenssignale (Autorenidentität, Aktualität, Entitätskonsistenz), Bild- und Hreflang-Abdeckung und kann optional JavaScript für SPA-Inhalte rendern. Verbinde Google Search Console, um echte Suchanfragen, Klicks, Indexierungsstatus und mobile Nutzerfreundlichkeit für genau die gescannte URL zu sehen.
Sicherheitsscan
Der Sicherheitsscan untersucht HTTP-Response-Header, die TLS/HTTPS-Konfiguration, Mixed Content und gängige Schwachstellenmuster wie fehlende CSRF-Token oder offengelegte Secrets. Nutze ihn als leichten Sicherheitsscanner vor dem Launch oder als wiederkehrenden Vulnerability-Scan in Produktion.
Browser-Audit
Das Browser-Audit lädt Ihre Website in einem echten Browser, um Konsolenfehler, fehlerhaftes JavaScript und Layoutprobleme zu finden, die statische Crawler übersehen: ganz ohne Testskripte, die Sie schreiben oder pflegen müssen.
Repo-Scanner
Der Repo-Scanner verbindet sich mit GitHub oder Bitbucket und führt einen Code-Qualitäts- und Dependency-Health-Scan über dein gesamtes Repository durch: er markiert veraltete Abhängigkeiten, hartcodierte Secrets und gängige Code-Smells, bevor sie ausgeliefert werden.
Barrierefreiheits-Erweiterung
Die Barrierefreiheits-Erweiterung führt WCAG-2.2-Checks auf der Seite aus, die du in Chrome oder Brave geöffnet hast. Wiederholte Probleme werden nach Komponente gruppiert, mit Fix-Code für häufige Probleme in HTML, React, Vue, Angular und Svelte. Was die Automatisierung nicht sicher bestätigen kann, landet in der Prüfung statt als Fehler im Bericht, und die Scans laufen in deinem Browser, sodass Seiteninhalte auf deinem Gerät bleiben, außer du speicherst einen Bericht.
Guides und Vergleiche
Checklisten, Schritt-für-Schritt-Fixes und ehrliche Vergleiche mit anderen Tools.
Häufig gestellte Fragen
Mit seinen sechs Tools prüft Scanverra Website-Performance (Core Web Vitals, Ladezeit), SEO-Grundlagen (Meta-Tags, kanonische URLs, strukturierte Daten), GEO-/KI-Such-Reife und E-E-A-T-Vertrauenssignale, Barrierefreiheit (WCAG-Probleme auf jeder URL oder direkt in Chrome mit der Barrierefreiheits-Erweiterung), Sicherheit (Header, HTTPS, Schwachstellen), das Rendering im echten Browser und Repository-Code, alles auf einer Plattform mit einem Abo.
Nein. Jedes Tool läuft direkt im Browser: füge für Website-Audit, Sicherheitsscan, Browser-Audit oder SEO-Optimierer einfach eine URL ein, oder verbinde für den Repo-Scanner ein GitHub-/Bitbucket-Repository. Nichts muss lokal installiert werden.
Ja. Jedes Tool verfügt über eine REST-API (siehe die API-Dokumentation) sodass du einen Audit, Sicherheitsscan, Browser-Audit, SEO-Scan oder Repo-Scan direkt aus GitHub Actions, GitLab CI oder jeder anderen Pipeline auslösen und einen Build anhand der Ergebnisse absichern kannst.
Ja. Du kannst Audits kostenlos durchführen, ganz ohne Kreditkarte; kostenpflichtige Pläne bringen unbegrenzte Scans, Team-Plätze und geplantes Monitoring: die vollständige Übersicht findest du unter Preise.
Website-Audit konzentriert sich auf Performance, SEO und Barrierefreiheit; Sicherheitsscan konzentriert sich speziell auf Header, HTTPS/TLS-Konfiguration und Schwachstellenmuster. Viele Teams führen beide zusammen für eine vollständige Prüfung vor dem Launch durch.
Der SEO-Wert im Website-Audit ist eine schnelle On-Page-Prüfung (Titel, Meta, Überschriften) neben Performance und Barrierefreiheit. Der SEO-Optimierer ist ein dediziertes, viel tieferes Tool: GEO/KI-Suchreife, E-E-A-T-Vertrauenssignale, Keyword- und Wettbewerbsanalyse, optionales JavaScript-Rendering für SPAs und eine direkte Google-Search-Console-Anbindung für echte Ranking-Daten zur genauen gescannten URL.
Der Repo-Scanner verbindet sich per OAuth mit GitHub- und Bitbucket-Repositories und kann über die API mit einem gespeicherten Zugriffstoken auch automatisch laufen: für wiederholte Scans ist keine manuelle Neuautorisierung nötig.
Weiterführende Inhalte
How to Fix Largest Contentful Paint (LCP)
Why your LCP is slow, how to find the element that's causing it, and the preload, image, and CDN fixes that actually move the number.
How to Fix Mixed Content Warnings
Why an HTTPS page loading even one resource over plain HTTP triggers browser warnings and breaks the padlock, and how to find and fix every instance.
How to Fix Outdated & Vulnerable Dependencies
Why a dependency with a known CVE sitting in package.json is one of the most common ways production apps get breached, and a practical process for triaging and updating safely.
Scanverra vs. Google PageSpeed Insights
Google's free Lighthouse-based performance report, with real-user CrUX field data alongside the lab score - no account, no pricing tiers.
Scanverra vs. Snyk
A developer-security platform scanning open-source dependencies, source code, containers, and IaC, priced per contributing developer with a capped free tier.
Scanverra vs. SonarQube (SonarSource)
A static code analysis platform for bugs, vulnerabilities, code smells, and technical debt across 30+ languages, free up to 50k lines of code.
Bereit für deinen ersten Audit?
Füge eine URL ein und erhalte in unter einer Minute echte Ergebnisse, keine Kreditkarte nötig.
Kostenlosen Audit starten